beemNet
beemNet ist ein sicheres Unternehmensnetzwerk, das Herzstück von beem, und in vier Security Editions erhältlich. Es bildet die Grundlage für sichere Konnektivität und Schutz, indem es Benutzer, Geräte, Anwendungen und Standorte in eine private Netzwerkarchitektur einbindet.
Verbundene Geräte und Netzwerke werden vor Cyber-Bedrohungen aus dem Internet geschützt, und der Datenschutz wird durch gezielte Anonymisierung und Verschlüsselung verbessert. beemNet ermöglicht sicheres Surfen im Internet und sicheren Zugriff auf Anwendungen, unterstützt moderne kryptografische Authentifizierungsmethoden wie Passkeys und verhindert, dass verbundene Geräte direkt im Internet sichtbar werden.
Ausgelegt auf Skalierbarkeit, hohe Verfügbarkeit und die nahtlose Integration in bestehende Netzwerk- und Sicherheitsinfrastrukturen, reduziert beemNet den Betriebs- und Verwaltungsaufwand.
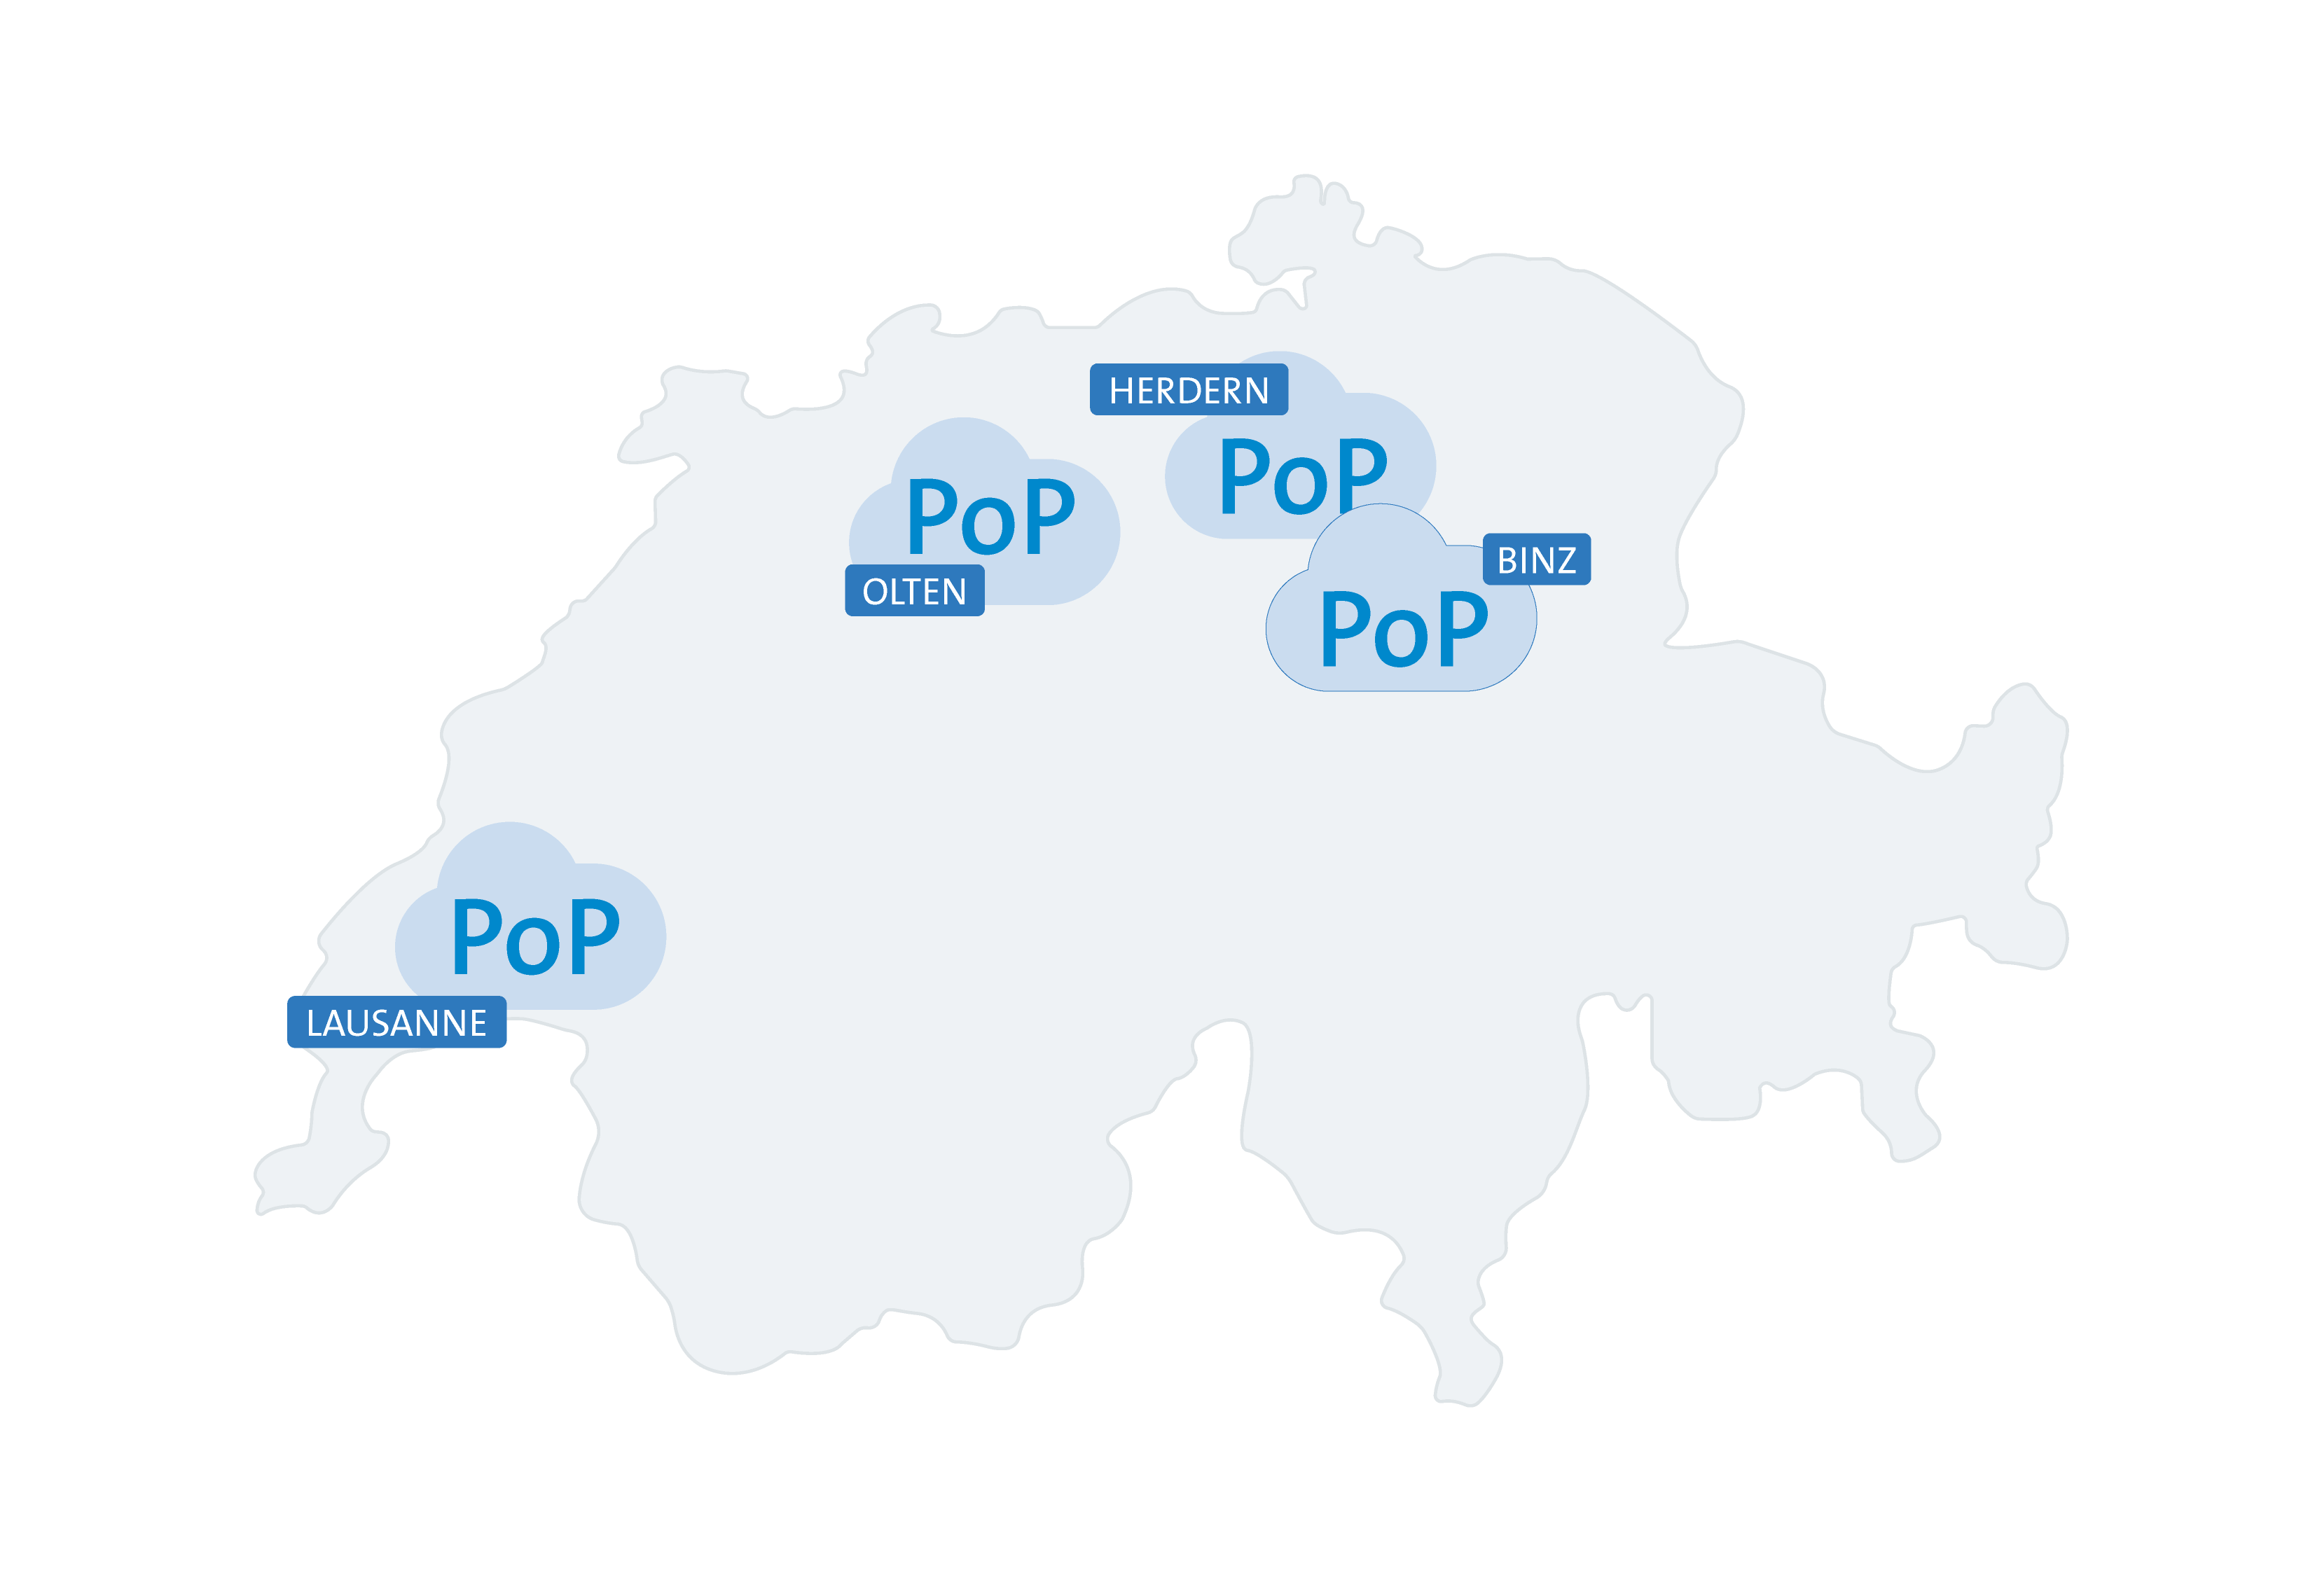 Swisscom betreibt in der Schweiz vier geografisch redundante beem Points of Presence (PoP). Integrierte automatische Failover-Mechanismen leiten den Datenverkehr an einen anderen PoP um, wenn einer nicht verfügbar ist.
Zugang zu beemNet
Der Zugang zu beemNet erfolgt über Standort- und Benutzerlizenzen:
- Standortlizenzen kombinieren beemNet-Optionen mit einem Standortanschluss und integrieren den Standort so in beemNet.
- Benutzerlizenzen für Mobil-Abos sind beemNet-Optionen, die mit Benutzeridentitäten verknüpft werden. Sie stellen authentifizierten Benutzern die zugehörigen Funktionalitäten zur Verfügung.
Benutzer, die über keine Mobilfunkverbindung verfügen oder deren Mobilfunkverbindung nicht mit dem Dienst kombiniert werden kann, können über eine separat angebotene Benutzerlizenz ohne Mobil-Abo (Protect-Lizenz) integriert werden.
Geräte können sich auf zwei Arten mit beemNet verbinden:
Agentless: Verbindung eines Geräts mit beemNet ohne die beem App. Die Verbindung wird entweder über eine beem-SIM im Mobilfunknetz von Swisscom oder über einen beem-geschützten Internetanschluss von Swisscom hergestellt. Agentless-Verbindungen bieten keine geschützte Verbindung in externen Netzwerken wie öffentlichen WLANs oder ausländischen Mobilfunknetzen beim Roaming.
Agent-based: Verbindung eines Geräts mit beemNet über die beem App. Die App stellt eine sichere VPN-Verbindung zu beemNet her, die einen durchgängigen Ende-zu-Ende-geschützten Zugriff über verschiedene Netzwerke hinweg ermöglicht, einschliesslich öffentlichem WLAN und internationalem Roaming. Agent-based-Verbindungen unterstützen zudem erweiterte Sicherheitsfunktionen wie Malware-Erkennung, Device Posture Management, Deep Packet Inspection (DPI) und granulare Zugriffskontrolle.
Weitere Informationen finden Sie auf der Seite zum Geräte-Onboarding.
Sicheres Roaming mit der beem App
Geräte mit einer agentless Mobilfunkverbindung (SIM-basiert) sind im Mobilfunknetz von Swisscom sicher mit beemNet verbunden. Dieser Schutz gilt jedoch nicht, wenn sich das Gerät im Ausland im Roaming befindet.
Aufgrund technischer Einschränkungen in den Architekturen von Roaming und ausländischen Mobilfunknetzen (RAN) kann beem für agentless Geräte, die über ausländische Mobilfunknetze verbunden sind, keine durchgehend sichere Verbindung zu beemNet bereitstellen.
Um im Ausland durchgehend geschützten Zugang zu beemNet zu behalten, müssen Geräte eine agent-based Verbindung über die beem App nutzen, die installiert und aktiv sein muss.
Zero Trust Network Access
Zero Trust Network Access (ZTNA) ermöglicht den sicheren Zugriff auf einzelne Unternehmensanwendungen. Jeder Zugriff wird anhand von Benutzeridentität, Gerät und Kontext bewertet. Nur wenn die definierten Bedingungen erfüllt sind, erhält der Benutzer Zugriff auf die freigegebene Anwendung.
Im Unterschied zu klassischen VPN- oder Remote-Access-Lösungen erhalten Benutzer mit ZTNA keinen allgemeinen Zugang zum Firmennetzwerk. Stattdessen wird ausschliesslich die Anwendung freigegeben, die tatsächlich benötigt wird – beispielsweise ein CRM, eine Buchhaltungssoftware, ein Intranet oder eine interne Webanwendung.
Der Sicherheitsstatus von Benutzer, Gerät und Zugriffskontext wird kontinuierlich überwacht. Werden die definierten Sicherheitsrichtlinien nicht mehr erfüllt, wird der Zugriff unmittelbar verweigert. Selbst wenn ein Benutzerkonto oder Gerät kompromittiert wird, bleibt der Zugriff auf die jeweils freigegebenen Anwendungen beschränkt. Dadurch reduziert ZTNA die Angriffsfläche erheblich.
ZTNA ist ein zentraler Bestandteil von beem und arbeitet mit weiteren beem-Komponenten zusammen, darunter Passkeys, beem Device Management, Identity and Access Management, das Business Application Portal und die beem App. Gemeinsam bilden diese Komponenten eine umfassende und benutzerfreundliche Sicherheitsarchitektur.
Kontextbasierter Zugriff
Neben der Benutzeridentität nutzt ZTNA auch Kontextinformationen, um Zugriffsanfragen zu bewerten. Auf diese Weise können Unternehmen genau festlegen, wer auf welche Anwendung zugreifen darf und unter welchen Bedingungen der Zugriff gestattet ist.
Typische Kriterien sind:
- Benutzer oder Benutzergruppe
- Verwendetes Gerät
- Gerätestatus (z. B. verwaltetes Gerät)
- Standort oder Netzwerk
- Datum und Uhrzeit
- Zugriffsmethode (z. B. beem App)
Aus diesen Kriterien kann sich beispielsweise folgender Kontext ergeben:
Ein Vertriebsmitarbeiter erhält nur dann Zugriff auf das CRM-System, wenn er sich erfolgreich authentifiziert hat, ein vom Unternehmen verwaltetes Gerät nutzt und von der Schweiz aus auf das System zugreift.
ZTNA-Richtlinien können in Concerto konfiguriert werden.
INFO
ZTNA ist in den Editionen Standard, Plus und Premium verfügbar.
Firewall as a Service
Firewall as a Service (FWaaS) bietet die Möglichkeit, Anwendungen anhand verschiedener Merkmale zu identifizieren, darunter Layer-7-Deep-Packet-Inspection (DPI), URLs, Protokoll- und Portnummern, Ziel-IP-Adressen und vieles mehr. Dies wird in Kombination mit einer umfassenden, regelbasierten Steuerung eingesetzt. Der DNS-Proxy sichert DNS-Einträge mithilfe von Informationen aus autoritativen DNS-Servern und DNS-Reputations-Feeds, um den Zugriff auf nicht vertrauenswürdige oder bösartige Websites zu blockieren. URL- und IP-Reputation, Kategorisierung und Filterung ermöglichen sicheres Surfen und blockieren schädliche Websites. Der TLS/SSL-Proxy öffnet und überprüft verschlüsselten Datenverkehr, um Bedrohungen zu erkennen und Datenlecks zu verhindern. Das IPS erkennt und verhindert die Ausnutzung von Schwachstellen anhand von Signaturen und Anomalien. Schwachstellensignaturen und Anomalieerkennung werden in Echtzeit aktualisiert, um einen kontinuierlichen Schutz zu gewährleisten.
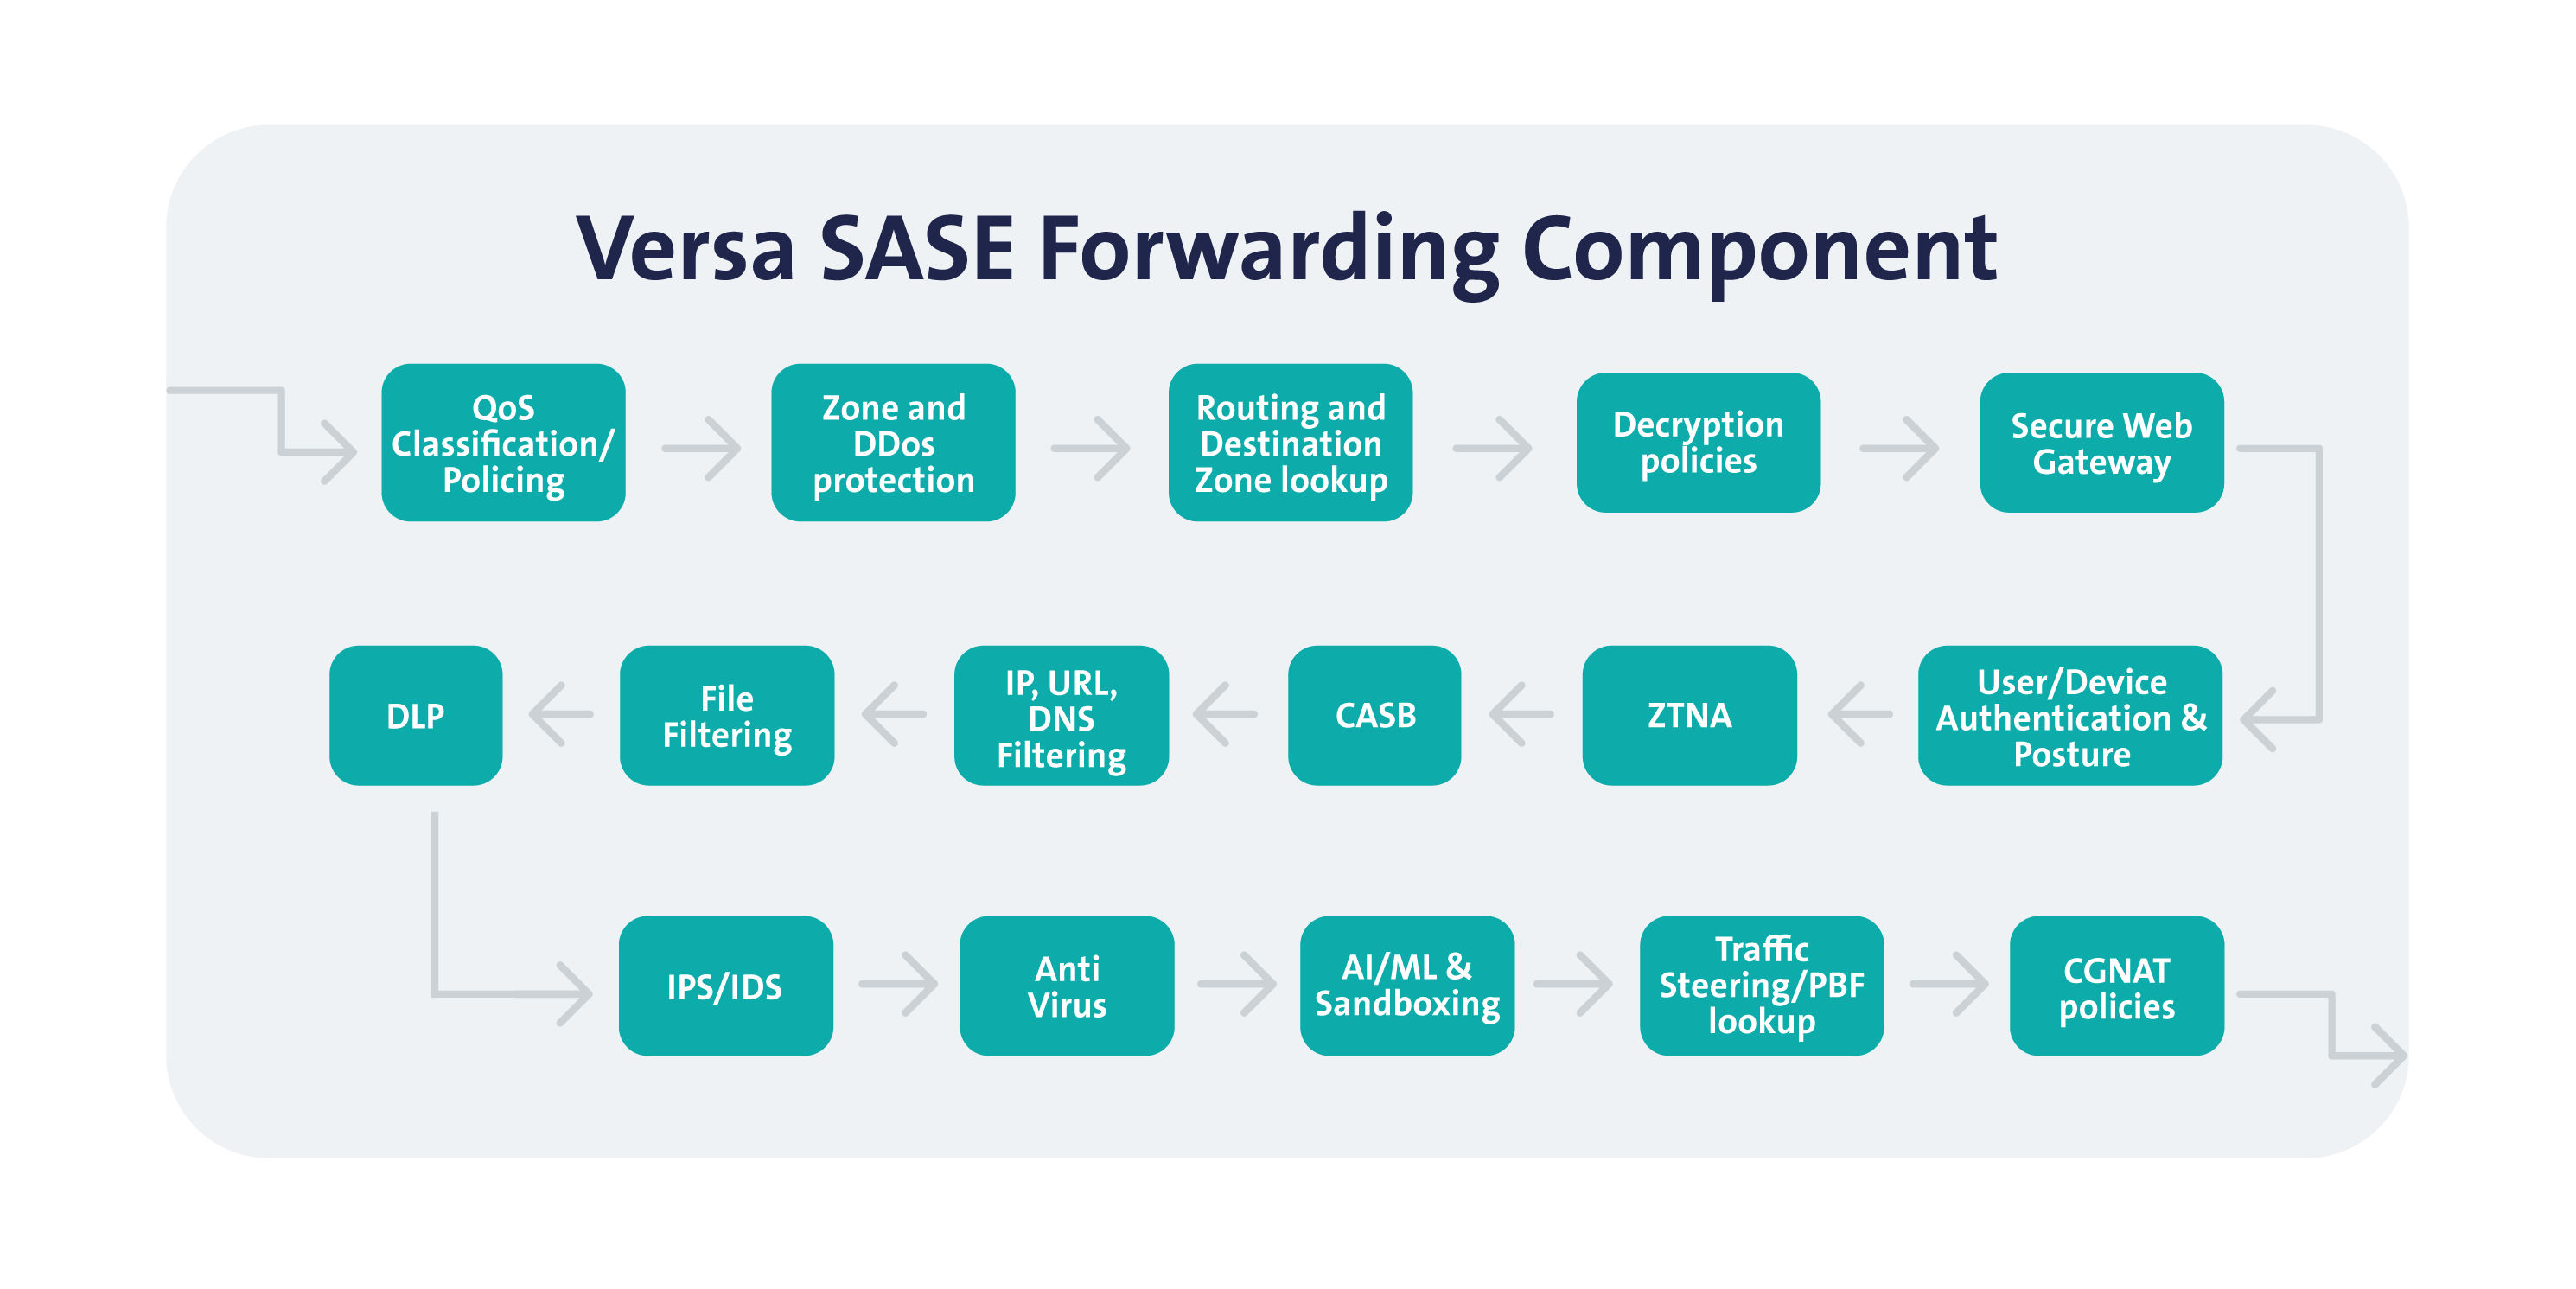 Abbildung: Versa SASE Forwarding Component, die die mehrschichtige Sicherheits- und Datenverkehrsverarbeitungspipeline innerhalb der Infrastruktur von beemNet veranschaulicht.
Effiziente Verwaltung, Schutz und Überwachung bilden die Grundlage für eine sichere Webzugriffskontrolle. Vordefinierte Richtlinien und Bandbreitenpriorisierung optimieren den Webverkehr. Die Bedrohungsabwehr bietet umfassenden Schutz vor bösartigen Websites und ermöglicht eine schnelle Reaktion auf neue Angriffsmuster. Die Echtzeit-Prävention von Datenlecks blockiert unautorisierte Datenübertragungen und gewährleistet die Einhaltung von Vorschriften. Sicherheit für mobile Mitarbeiter ermöglicht einen geschützten Webzugriff von jedem Standort und Gerät aus. Die Echtzeitüberwachung sorgt für eine nahtlose Kontrolle und Blockierung unangemessener Inhalte, um einen sicheren und kontrollierten Webzugang zu gewährleisten. Zusammen bilden diese Komponenten eine ganzheitliche Sicherheitslösung für einen sicheren und verwalteten Internetzugang:
- Stateful Firewall
- Sichtbarkeit der Anwendung
- Firewall der nächsten Generation
- IP-Filterung
Stateful Packet Inspection
Stateful Packet Inspection (SPI) ist eine zentrale Sicherheitsfunktion, die in die SASE-Plattform von beem integriert ist und einen intelligenten, kontextbezogenen Firewall-Schutz für den gesamten internetgebundenen Datenverkehr bietet. Im Gegensatz zur zustandslosen Filterung, bei der nur einzelne Pakete ausgewertet werden, verfolgt SPI den gesamten Zustand und Kontext von Netzwerksitzungen und ermöglicht es der Plattform, fundierte Entscheidungen über die Legitimität des Datenverkehrs zu treffen. In beem wird SPI durch Internet Protection Rules durchgesetzt, die pro beem-Tenant angewendet werden und den Datenverkehr dynamisch auf der Grundlage einer Kombination von Übereinstimmungskriterien (z. B. Anwendungen, Benutzer, Geolocation, IP-Adressen und Protokolle) und vordefinierten Sicherheitsmassnahmen (z. B. «Zulassen», «Ablehnen» oder «profilbasierte Prüfung») bewerten. SPI stellt sicher, dass der Datenverkehr nicht nur nach Quelle und Ziel, sondern auch auf der Grundlage von Verhaltensmustern und der Einhaltung von Protokollen bewertet wird. So kann es beispielsweise die korrekte Sequenz eines TCP-Handshakes erkennen und validieren oder Abweichungen vom normalen Sitzungsverhalten feststellen und verdächtige oder fehlerhafte Verbindungen automatisch ablehnen. Die Inspektionslogik ist in die Firewall-Enforcement-Engine eingebettet und arbeitet mit ihr zusammen:
- Anwendungs- und URL-Filterung
- IPS (Intrusion Prevention System)
- Deep Packet Inspection
- TLS/SSL-Entschlüsselung
- IP-Reputation und DNS-Sicherheit
- Rollen- und identitätsbasierte Zugriffsrichtlinien
Dieser mehrschichtige Ansatz ermöglicht es SPI, Session Hijacking, Protokollmissbrauch und gefälschte Verbindungen hocheffektiv zu erkennen und gleichzeitig die Leistung durch optimierte Verarbeitung am Point of Presence (PoP) aufrechtzuerhalten. Als Teil der beemNet-Architektur spielt SPI eine Schlüsselrolle bei der Bereitstellung eines sicheren und richtlinienkonformen Internetzugangs sowohl für Festnetz- als auch für Mobilfunknutzer, abgestimmt auf die Sicherheitsstufen von Swisscom.
Deep Packet Inspection
Deep Packet Inspection (DPI) ist eine wichtige Inspektionstechnik, die in der SASE-basierten beemNet-Infrastruktur von beem zum Einsatz kommt. Es analysiert die gesamte Nutzlast von Datenpaketen, nicht nur die Header-Informationen, um komplexe Verkehrsmuster und Bedrohungen in Echtzeit zu erkennen und zu kontrollieren. DPI ermöglicht erweiterte Transparenz und Filterung durch Überprüfung des Inhalts des Internetdatenverkehrs und ermöglicht so die Durchsetzung auf der Grundlage von:
- Protokollkonformität und Anomalien
- Anwendungssignaturen und -verhalten
- Eingebettete Malware, Spyware oder andere Bedrohungen
- Mögliche Datenlecks (DLP)
- Verstösse gegen Richtlinien und unangemessene Inhalte
In beem wird DPI primär ab Security Level 2 aktiviert. Auf dieser Stufe wird der Datenverkehr, einschliesslich verschlüsselter Verbindungen, durch den TLS/SSL-Proxy entschlüsselt und inline geprüft. DPI funktioniert in Verbindung mit:
- Stateful Packet Inspection (SPI)
- URL- und IP-Filterung
- Antivirus- und Anti-Malware-Engines
- Systeme zur Erkennung und Abwehr von Eindringlingen (IDS/IPS)
DPI ist unerlässlich für die Erkennung komplexer Bedrohungen, die herkömmliche Firewalls umgehen, und ermöglicht die Anwendung detaillierter Sicherheitskontrollen. Seine Wirksamkeit beruht auf kontinuierlichen Aktualisierungen der Protokollerkennung, der Bedrohungssignaturen und der Verhaltensheuristiken. Als Teil des beemNet-Sicherheitsstacks trägt DPI wesentlich dazu bei, bösartige Inhalte zu blockieren, Nutzungsrichtlinien durchzusetzen und die Einhaltung gesetzlicher Vorschriften zu gewährleisten – und das alles unter Beibehaltung einer nahtlosen Benutzererfahrung.
DNS-Proxy und Sicherheit
DNS Proxy und Security ist eine umfassende Lösung zum Schutz von Netzwerken und Clients auf DNS-Ebene, die fortschrittliche Filterfunktionen, Bedrohungsinformationen und Funktionen zur Datenverkehrsverwaltung kombiniert. Es umfasst die folgenden Kernkomponenten: DNS-Weiterleitung, DNS-Split-Proxy, DNS-Proxy, DNS-Bedrohungs-Feeds und DNS-Firewall.
- Der DNS-Proxy spielt eine zentrale Rolle bei der Sicherung des DNS-Verkehrs. Es nutzt Informationen von autoritativen DNS-Servern und kontinuierlich aktualisierten DNS-Reputations-Feeds, um den Zugriff auf nicht vertrauenswürdige, unbekannte oder bösartige Domänen zu blockieren, einschliesslich solcher, die mit Command & Control (C&C)-Infrastrukturen in Verbindung stehen, die von Angreifern verwendet werden. Ausserdem verbessert es die DNS-Auflösungsgeschwindigkeit und vereinfacht die DNS-Verwaltung.
- DNS Security und Filtering schützt vor einer Vielzahl von DNS-basierten Bedrohungen, darunter DNS-Hijacking, Reflection- und Amplification-Angriffe, Spoofing, Phishing, Malware, Ransomware und Botnets. Dieser Schutz wird direkt auf der DNS-Ebene durchgesetzt und verhindert Bedrohungen, bevor sie das Netzwerk oder die Endgeräte erreichen.
- Der DNS-Forwarder wird verwendet, wenn ein DNS-Server eine Anfrage nicht über seine lokalen DNS-Einträge auflösen kann und die Anfrage an einen externen Resolver weiterleiten muss.
- Der DNS Split Proxy erhöht die Effizienz, indem er interne (z. B. innerhalb einer Unternehmensdomäne) und externe DNS-Anfragen trennt und so eine optimale Routing- und Auflösungsleistung gewährleistet.
- DNS-Bedrohungs-Feeds sind dynamische, globale Datensätze, die in Echtzeit Informationen über bösartige Domänen liefern. Diese Feeds werden kontinuierlich mit Daten von Hunderten von Sensoren weltweit aktualisiert, sodass neu registrierte oder verdächtige Domains proaktiv blockiert werden können, bis ihre Reputation überprüft wurde.
- Die DNS-Firewall prüft jede DNS-Anfrage und blockiert den Zugriff auf Domänen, die als gefährlich eingestuft werden, wie z. B. Phishing-Seiten oder kompromittierte Webserver, wodurch eine weitere Sicherheitsebene hinzugefügt wird.
Zusammen bilden diese Komponenten eine robuste DNS-Sicherheitsarchitektur, die nicht nur die Domain-Auflösung beschleunigt, sondern auch die Angriffsfläche erheblich reduziert, indem sie den Zugriff auf schädliche Domains so früh wie möglich verhindert.
URL- und IP-Reputation
beem NGFW bietet eine Vielzahl von URL- und IP-Kategorisierungs- und Filterfunktionen in mehr als 80 URL-Kategorien, um sicheres Surfen zu ermöglichen und gleichzeitig bösartige Websites zu blockieren. Die URLs werden nach Reputation, Risiko und Vertrauenswürdigkeit kategorisiert. Neben vordefinierten Klassen unterstützt beem benutzerdefinierte Klassen, die bei Bedarf erstellt und verwaltet werden können. Hunderte Millionen von Domains und mehr als 13 Milliarden URLs werden bewertet und klassifiziert, um eine maximale Bedrohungsabdeckung zu gewährleisten.
Die vordefinierten Kategorien umfassen generative KI und allgemeine Internetseiten zur Steigerung der Mitarbeiterproduktivität, ungeeignete Seiten wie Glücksspiel oder Pornografie zur Vermeidung rechtlicher Risiken sowie Sprach- und Videoseiten für das Bandbreitenmanagement.
- Regelmässige Aktualisierung der URL-Datenbank über Sicherheitspakete, ohne VOS- oder Software-Upgrades
- Echtzeit-Cloud-Abfragen für URLs, die im VOS-Cache nicht kategorisiert sind
- Benutzerdefinierte URL-Kategorien auf Basis von Regex und/oder fester Zeichenfolgenübereinstimmung
- Anpassbare Captive-Portal-Seiten für die Durchsetzung von Richtlinien und Umleitungen
- Unterstützung für die Seiten Block, Inform, Ask, Justify, Override und Authenticate
TLS und SSL Proxy und Decryption
- Schützt vor Bedrohungen, die im verschlüsselten Datenverkehr verborgen sind, indem es den TLS/SSL-Datenverkehr aufbricht und untersucht und zusätzliche Sicherheitsrichtlinien zum Schutz von Bedrohungen und Daten anwendet.
- Leitet verschlüsselten Datenverkehr auf der Grundlage von Anwendungssignaturen weiter, scannt verschlüsselte Inhalte auf Malware und Exploit-Prävention und erkennt und verhindert Datenlecks, um die Compliance des Unternehmens zu gewährleisten.
- Unterstützt transparente oder Split-Proxy-Modi.
- Unterstützt die TLS-Versionen 1.0, 1.1, 1.2 und 1.3 und war vielen Sicherheitsanbietern bei der Unterstützung von TLS 1.3 voraus. beem empfiehlt für höhere Sicherheit die Verwendung von TLS 1.3 mit dem TLS-Proxy, da es die Vertraulichkeit und Integrität der Kommunikation verbessert.
- Perfect Forward Secrecy (PFS) verwendet ephemere Schlüssel, um Vertraulichkeitsprobleme zu lösen. PFS ist bei TLS 1.3 obligatorisch. Durch die Generierung eines eindeutigen Sitzungsschlüssels für jede Sitzung, die ein Benutzer initiiert, wirkt sich selbst die Kompromittierung eines einzelnen Sitzungsschlüssels nur auf die Daten aus, die in der durch diesen speziellen Schlüssel geschützten Sitzung ausgetauscht werden.
- Teile des Handshakes (Serverzertifikatwerte wie CNAME und SAN) werden verschlüsselt. Dadurch wird verhindert, dass böswillige Dritte (die auf die Prüfung von Serverzertifikaten angewiesen sind) die Verbindung abhören können.
Intrusion Detection System
Ein Intrusion Detection System (IDS) ist eine passive Überwachungskomponente, die dazu dient, den Netzwerkverkehr zu analysieren und verdächtige oder unbefugte Aktivitäten zu erkennen. Es arbeitet «out-of-band», d. h., es empfängt eine gespiegelte Kopie des Datenverkehrs, anstatt direkt in den Datenfluss eingebunden zu sein. Das IDS überprüft den Datenverkehr mithilfe von:
- Signaturbasierte Erkennung: Vergleicht Verkehrsmuster mit einer regelmässig aktualisierten Datenbank bekannter Bedrohungssignaturen.
- Anomaliebasierte Erkennung: Identifiziert Abweichungen von festgelegten Traffic-Baselines, um neue oder Zero-Day-Angriffe zu erkennen.
Administratoren können Schwachstellenprofile definieren, die Erkennungsregeln, Schwellenwerte und Reaktionsmassnahmen (z. B. Warnmeldungen oder Protokollierung) festlegen. Diese Profile können wie folgt ausgestaltet sein:
- Vordefiniert, deckt typische Anwendungsfälle wie Client-Schutz, Malware-Erkennung oder betriebssystemspezifische Bedrohungen ab.
- Massgeschneidert, wobei die Regeln an die organisatorischen Anforderungen angepasst werden (z. B. nach CVSS-Score, Betriebssystem oder Verkehrsrichtung gefiltert).
Das IDS protokolliert erkannte Ereignisse und erfasst optional Paketdaten zur weiteren Analyse. Diese Protokolle und Erfassungen werden in der Regel an ein zentrales Analysesystem weitergeleitet, um sie sichtbar zu machen und miteinander zu verknüpfen. Durch die Platzierung von IDS an internen Knotenpunkten (z. B. zwischen VLANs oder kritischen Systemen) erhalten Unternehmen einen umfassenden Einblick in den Ost-West-Datenverkehr und können so laterale Bewegungen oder Insider-Bedrohungen erkennen.
Intrusion Prevention System
Ein Intrusion Prevention System (IPS) ist ein Inline-Sicherheitsmechanismus, der böswillige Aktivitäten nicht nur erkennt, sondern auch aktiv blockiert. Im Gegensatz zu einem IDS befindet sich das IPS direkt im Datenverkehrspfad und kann Pakete in Echtzeit verwerfen oder zurückweisen. Der gesamte Datenverkehr durchläuft das IPS, bevor er weitergeleitet wird, was eine sofortige Reaktion auf erkannte Bedrohungen ermöglicht. Zu den Erkennungsmethoden gehören:
- Signaturbasierte Erkennung: Vergleicht eingehenden Datenverkehr mit einer kuratierten Datenbank bekannter Angriffssignaturen.
- Anomaliebasierte Erkennung: Vergleicht das Echtzeit-Verkehrsverhalten mit festgelegten Basiswerten, um ungewöhnliche Aktivitäten zu erkennen.
Zu den Massnahmen, die vom IPS durchgesetzt werden können, gehören:
- Löschen bösartiger Pakete oder ganzer Sitzungen
- Zurücksetzen von Verbindungen auf Client- oder Serverseite
- Protokollierung von Ereignissen mit optionaler Paketerfassung
- Generieren von Warnmeldungen für Sicherheitsteams
Das System verwendet Schwachstellenprofile – Sammlungen von Erkennungsregeln, die nach Kriterien wie den folgenden kategorisiert sind:
- CVSS-Bewertungsspanne
- Betriebssystem oder Anwendung
- Angriffsvektor oder Protokoll
- Regeltyp (Signatur oder Anomalie)
Profile können vordefiniert oder mithilfe eines Regel-Editors, der eine Filterung nach Bedrohungs-ID, Schweregrad oder Erkennungswahrscheinlichkeit ermöglicht, individuell erstellt werden. Darüber hinaus können Administratoren ihre eigenen benutzerdefinierten Regeln in Standardformaten (z. B. Snort-kompatibel) hochladen, die kompiliert und auf den Datenverkehr angewendet werden. Um Dienstunterbrechungen zu vermeiden, unterstützt das System die asynchrone Regelkompilierung, d. h. neue Regeln können im Hintergrund vorbereitet werden, während die bisherigen Regeln weiterhin aktiv bleiben. Für eine detaillierte Steuerung können Schwellenwerte und Ausnahmen konfiguriert werden, sodass beispielsweise bestimmte IP-Adressen bestimmte Regeln umgehen können oder Aktionen basierend auf Trefferquoten innerhalb definierter Zeitintervalle eingeschränkt werden können. Ein IPS spielt eine entscheidende Rolle bei der Verhinderung der Ausnutzung von Schwachstellen und stellt sicher, dass unbefugter Datenverkehr abgefangen wird, bevor er geschützte Ressourcen erreicht.
Malware- und Antiviren-Scanning
Der Malware-Schutz ist ein Kernelement des beemNet-Sicherheitsstacks und wurde entwickelt, um schädliche Software zu erkennen und zu blockieren, bevor sie Endgeräte oder Netzwerke gefährden kann. Dazu gehören Bedrohungen wie Viren, Würmer, Trojaner, Ransomware, Spyware und anderer unerwünschter Code, der versuchen kann, Daten zu stehlen oder Dienste zu stören.
Um einen robusten Schutz zu gewährleisten, integriert beemNet das Malware- und Antiviren-Scanning (AV) direkt in seine Pipeline zur Überprüfung des Datenverkehrs. Diese Überprüfung wird in Echtzeit durchgeführt und gilt sowohl für Web- als auch für E-Mail-Protokolle. Sie unterstützt:
- Multi-Protokoll-Überprüfung: Überprüft den Datenverkehr über häufig verwendete Protokolle wie HTTP, HTTPS, FTP, SMTP, POP3, IMAP und MAPI.
- Bidirektionale Analyse: Überprüft sowohl Upload- als auch Download-Streams, um Malware zu identifizieren, die versucht, in das Netzwerk einzudringen oder es zu verlassen.
- Dateitypfilterung: Filterung nach Dateiformat, MIME-Typ oder Signatur, um die Zustellung schädlicher Inhalte zu verhindern.
- Richtlinienbasierte Durchsetzung: Wendet vordefinierte oder benutzerdefinierte Aktionen (z. B. «Alarm», «Verweigern», «Ablehnen») in Übereinstimmung mit den Security Policies des Unternehmens an.
Über den Inline-Datenverkehr hinaus können Dateien auch offline in Cloud-Speichern oder über API-gesteuerte Inspektion gescannt werden.
Bedrohungen werden erkannt durch:
- Signaturbasierte Erkennung: Abgleich von Dateien und Payloads mit einer Datenbank bekannter Malware-Hashes und -Muster.
- Heuristik und Verhaltensanalyse: Identifizierung verdächtiger Verhaltensweisen wie Selbstreplikation, Code-Injektion oder abnormaler Dateisystemzugriff.
- Echtzeit-Updates: Kontinuierlich aktualisierte Signaturdatenbanken, um neu entdeckte Bedrohungen zu bekämpfen.
Diese Funktion ist ab Security Level 2 verfügbar und spielt eine Schlüsselrolle beim Schutz von Benutzern in allen angeschlossenen Netzwerken.
Administratoren können benutzerdefinierte Malware-Schutzprofile konfigurieren und dabei Folgendes festlegen:
- Die zu scannenden Protokolle und Richtungen (z. B. nur Downloads oder beide Richtungen)
- Dateitypen oder Kategorien, die in den Scanbereich aufgenommen werden sollen
- Durchsetzungsmassnahmen für erkannte Bedrohungen:
Allow(nur protokollieren)Alert(Benachrichtigung auslösen)Deny(Zustellung blockieren)Reject(Verbindung aktiv trennen)Recommended Action(basierend auf Risikobewertung oder voreingestellten Richtlinien)
Profile können auch Tags und Metadaten für Filterung, Berichterstellung und Richtlinienzuweisung enthalten. Protokolle aus der Malware-Erkennung können zur Korrelation und Incident Response an eine zentrale Analyseplattform weitergeleitet werden.
In Kombination mit Sandboxing, Reputationsdiensten und Anomalieerkennung bildet das Malware- und Antiviren-Scanning eine wichtige Ebene einer Defense-in-Depth-Strategie. Es verhindert Kompromittierungen, Datenlecks und Systemstörungen auf allen verbundenen Geräten und Diensten – bei minimaler Beeinträchtigung der Leistung.
Application Layer Gateway
Das Application Layer Gateway (ALG) ist eine Netzwerkfunktion, die die korrekte Verarbeitung von Anwendungsprotokollen ermöglicht, die eine dynamische Portzuweisung und eingebettete IP-Adressierung erfordern, insbesondere wenn der Datenverkehr einer NAT-Übersetzung (Network Address Translation) oder einer Firewall-Prüfung unterliegt. Bestimmte Protokolle wie FTP, SIP, PPTP, TFTP und IKE ESP, bauen sekundäre Datensitzungen auf oder enthalten IP- und Port-Informationen in ihrer Nutzlast. Ohne ALG scheitern diese Sitzungen häufig beim Durchlaufen von NAT-Geräten oder strengen Firewalls, da dynamische Verbindungen nicht korrekt übersetzt oder zugelassen werden.
ALG arbeitet nach folgenden Grundsätzen:
- Interpretation des Kontrollverkehrs bestimmter Anwendungsprotokolle
- Ändern eingebetteter IP-Adressen und Ports nach Bedarf für NAT-Traversal
- Dynamisches Erstellen temporärer Firewall-Regeln (Pinhole-Regeln), um legitimen Rückverkehr zuzulassen
- Aufrechterhaltung der Sitzungserkennung zum Entfernen von Regeln bei Beendigung von Sitzungen
Anwendungsbeispiel: FTP im aktiven Modus
Im aktiven FTP-Modus werden zwei Sitzungen erstellt:
- Eine Steuerungssitzung (z. B. Port 21) zur Verwaltung von Befehlen wie Verzeichnislisten oder Dateiaktionen
- Eine Datensitzung, bei der der Server eine Verbindung zum Client herstellt, um Dateien zu übertragen
Ohne ALG können Firewalls oder NAT-Geräte die eingehende Datensitzung nicht erkennen oder zulassen, insbesondere wenn sich der Client hinter einer privaten IP-Adresse befindet. ALG überprüft den Kontrollkanal, extrahiert die erforderlichen IP-/Port-Informationen, schreibt sie entsprechend um und öffnet eine kleine Öffnung in der Firewall oder dem NAT-Gerät, damit die Sitzung erfolgreich durchgeführt werden kann.
Optimierung des Datenverkehrs
Obwohl beem weitgehende Sicherheitsfunktionen einsetzt, gewährleistet es dennoch eine reibungslose und reaktionsschnelle Benutzererfahrung. Dies wird durch eine intelligente Überprüfung des Datenverkehrs erreicht: beem unterscheidet zwischen Daten, die geprüft werden müssen, und solchen, die bereits als sicher eingestuft sind. Vertrauenswürdiger Datenverkehr wird direkt an sein Ziel geleitet, anstatt erneut geprüft zu werden, damit keine unnötigen Systemressourcen verbraucht werden. Durch die Eliminierung solcher Redundanzen wird die Bandbreitennutzung von beemNet optimiert und damit die bestmögliche Nutzererfahrung erzielt.
Der Optimierungsprozess umfasst alle Dienste aus dem eigenen Angebot von Swisscom (z. B. Voice over IP oder Content-Streaming über blue TV) sowie den sicheren Datenverkehr von vertrauenswürdigen Drittanbietern (z. B. Kommunikations- oder Unterhaltungsplattformen). Die gesamte Optimierung basiert auf einer von Swisscom verwalteten Whitelist, die aus statischen IP-Adressen besteht, die als sicher und nicht gemeinsam genutzt eingestuft sind.
Massgeschneiderte Optimierung
Die Optimierung des Datenverkehrs wird von Swisscom aktiv gesteuert. Auf Wunsch kann Swisscom individuelle Optimierungsregeln für einzelne Unternehmen und Organisationen definieren. Diese Funktion steht ausschliesslich für Geräte zur Verfügung, die über die beem App mit beemNet verbunden sind (agent-based). Alle anderen Geräte (agentless) folgen dem allgemeinen Optimierungsregelwerk.
INFO
Optimierter Datenverkehr erscheint nicht bei den protokollierte Daten in Concerto (SASE Web Monitoring).
Integration des Zugangsnetzes
Integration mit beem Office über die beemNet-Option
Die Integration von beem Office mit beemNet wird durch eine standortspezifische beemNet-Option erreicht. Dadurch werden alle Geräte an diesem Bürostandort durch den beemNet-Sicherheitsperimeter geschützt. Der beem Office Router (z.B. Centro Business Router) stellt die Verbindung zu den beemNet PoPs her und ermöglicht einen sicheren, richtliniengesteuerten Internetzugang für alle angeschlossenen Geräte.
Integration mit Smart Business Connect (ohne BNS)
Smart Business Connect-Leitungen können durch Aktivierung einer beemNet-Option für die jeweilige Verbindung in beemNet integriert werden. Die Integration unterstützt derzeit nur Smart Business Connect-Leitungen ohne die Option Business Network Solution (BNS). Diese Einschränkung gilt für die erste Einführungsphase der beemNet-Integration.
Die Integration mit NATEL® GO erfolgt über die Option beemNet
Mobilfunknutzer mit einem NATEL® GO-Vertrag können durch die Aktivierung einer Benutzerlizenz in das beemNet-Ökosystem integriert werden. Sobald eine Verbindung zu einer Benutzeridentität hergestellt wurde, wird der Datenverkehr über die beem App gesichert, wodurch eine verschlüsselte, richtlinienkonforme Kommunikation über jedes Netzwerk (z. B. WLAN, Mobilfunk) gewährleistet ist.
Integration mit dem Swisscom Mobilfunknetz über Protect & Connect-Benutzerlizenzen
Benutzer ohne ein Business Mobile-Abonnement können mit einer Protect & Connect-Lizenz eingebunden werden. Damit erhalten sie Zugriff auf die beemNet-Dienste auf einem Gerät und können die beem App nutzen. Die Protect & Connect-Lizenz stellt sicher, dass der Datenverkehr durch die Swisscom-Sicherheitsschicht geleitet wird, wobei alle Security Levels und Prüfungen angewendet werden.
Endpoint IP Address Cloaking
Mit der Funktion Endpoint IP Address Cloaking können Sie bei Ihren beem-geschützten Festnetzanschlüssen die öffentlichen IP-Adressen Ihrer Client-Geräte und Standorte verbergen. Bei aktiviertem Cloaking sind Ihre IP-Adressen ausserhalb Ihres lokalen Netzwerks und im Internet nicht sichtbar. Externe Stellen wie Website-Betreiber sehen nur eine generische öffentliche IP-Adresse. Das verringert die Rückverfolgbarkeit und die Angriffsfläche und bietet besseren Schutz vor gezielten Angriffen wie Denial-of-Service (DoS).
Endpoint IP Address Cloaking nutzt die Technik Carrier-Grade Network Address Translation (CGNAT). Bei aktivem IP Address Cloaking gelangt Ihr Datenverkehr nicht über Ihre eigene öffentliche IP-Adresse ins Internet, sondern über einen beem-eigenen Pool gemeinsam genutzter öffentlicher IP-Adressen (mit Geolokalisierung in der Schweiz).
Cloaking nach Security Edition
- Essential Edition (immer aktiv): IP Address Cloaking kann nicht deaktiviert werden. Öffentliche IP-Adressen und feste WAN-IP-Adressen sind nicht verfügbar; Portweiterleitung ist nicht möglich.
- Standard, Plus und Premium Edition (optional): Sie können IP Address Cloaking deaktivieren, um öffentliche IP-Adressen zu nutzen, einschliesslich fester WAN-IP-Adressen.
Portweiterleitung
Bei aktivem Endpoint IP Address Cloaking ist keine Portweiterleitung möglich, da keine öffentliche IP-Adresse bereitgestellt wird. Um die Portweiterleitung zu aktivieren, müssen Sie zuerst Endpoint IP Address Cloaking deaktivieren und anschliessend die Portweiterleitungsregeln einrichten.
1. Deaktivieren Sie Endpoint IP Address Cloaking in My Swisscom Business.
Inventar → Firma → Standort → Standort auswählen → Internet → IP Address Cloaking oder IP-Adresse verbergen (je nach Festnetzprodukt) → Schalter auf Öffentlich stellen.
2. Richten Sie mit der Konfigurationsanleitung für den Edge Interceptor eine sichere Portweiterleitung ein.
INFO
Endpoint IP Address Cloaking funktioniert nur mit IPv4, da CGNAT IPv6 nicht unterstützt.
Einheitliches Bedrohungsmanagement
E-Mail-Sicherheit für SMTP, IMAP, MAPI und POP3
Die E-Mail-Sicherheit wird über einen Proxy bereitgestellt, der E-Mail-Protokolle wie SMTP, IMAP, POP3 und MAPI überprüft. Die Inspektion umfasst:
- Signaturbasierte Malware-Erkennung
- Spam- und Phishing-Filterung
- Inhalt und Anhang scannen
- Blockierung bösartiger Absender und Domänen
Feste IPs sind für die Kommunikation von Server zu Server erforderlich. Diese Funktion ist ab der Premium Security Edition verfügbar und ergänzt umfassendere Data Loss Prevention (DLP)-Strategien.
Outbound Traffic
Internetzugang über beemNet
Der gesamte ausgehende Internetverkehr wird über die beemNet-Infrastruktur geleitet, wobei Richtlinien auf DNS-, IP- und Anwendungsebene durchgesetzt werden. Benutzer profitieren von URL-Filterung, Deep Packet Inspection (DPI), TLS/SSL-Entschlüsselung und Bedrohungsbewertungsdiensten. Swisscom kann die Bandbreite pro Gerät oder Standort drosseln, um ein einheitliches Schutzniveau in ihrer gemeinsam genutzten Infrastruktur zu gewährleisten.
WARNUNG
Dienste, die öffentliche IPs benötigen (z.B. dynDNS), sind aufgrund des IP-Cloaking nicht mit beemNet kompatibel.
Eingehender Verkehr (Zugang zu privaten Anwendungen und Netzwerken)
Der Edge Interceptor
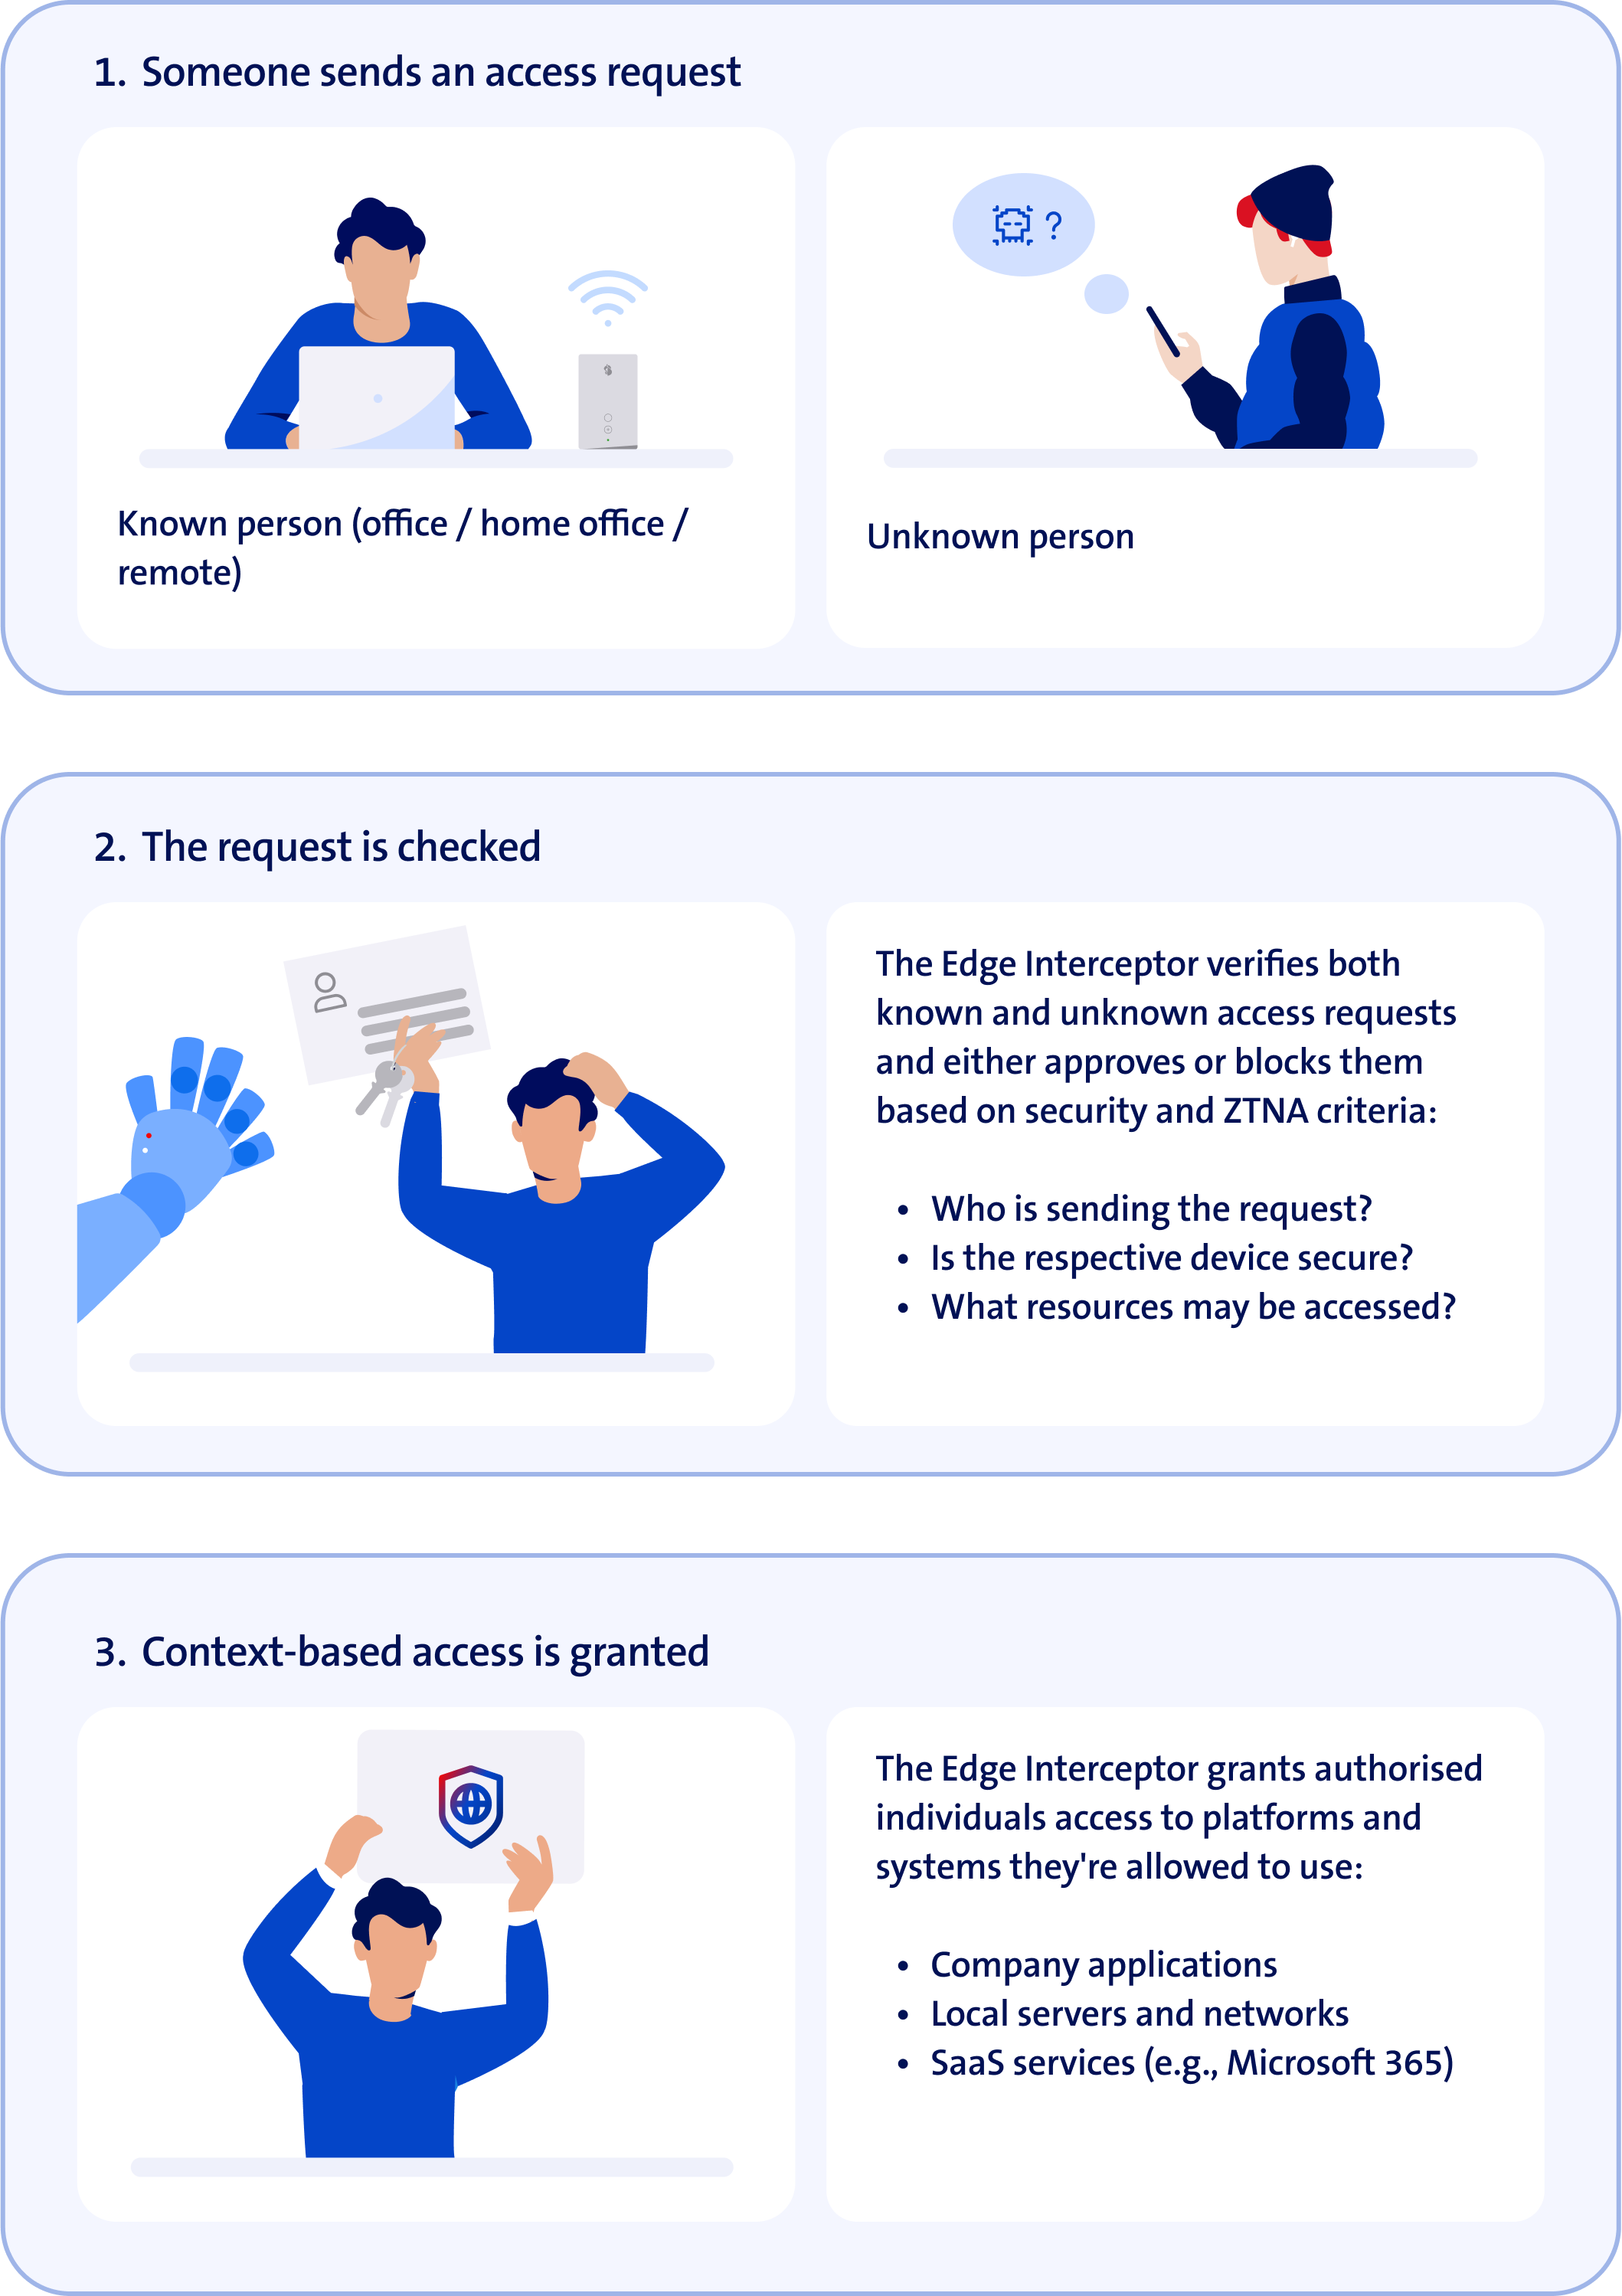
Der gesamte eingehende Datenverkehr in eine beemNet-geschützte Umgebung wird standardmässig verweigert, was Cyber-Bedrohungen fernhält. Das bedeutet jedoch auch, dass der legitime Zugang zu beemNet-gesicherten Netzwerken blockiert wird – zum Beispiel, wenn ein Mitarbeiter von zu Hause aus arbeitet und Zugriff auf einen beemNet-geschützten Firmenserver benötigt.
Um einen solchen Zugriff zu ermöglichen, bietet beem die Funktion Edge Interceptor an, die einen ZTNA-basierten sicheren Zugriff auf Unternehmensnetzwerke, Server und Anwendungen ermöglicht. Er fängt den eingehenden Datenverkehr ab und leitet ihn, wenn erlaubt, sicher durch beemNet an sein richtiges Ziel.
Im Gegensatz zur herkömmlichen Portweiterleitung, die ein inhärentes Sicherheitsrisiko darstellt, fungiert der Edge Interceptor als sicherer Zugangspunkt, der die beemNet-Sicherheits- und ZTNA-Richtlinien durchsetzt, ohne die bestehenden Firewall-Einstellungen zu beeinflussen.
Die folgenden Anleitungen enthalten Schritt-für-Schritt-Anweisungen zur Konfiguration des sicheren Zugangs zu Ihren beemNet-geschützten Servern und privaten Anwendungen. Suchen Sie unten Ihre produktspezifische Anleitung und folgen Sie dem entsprechenden Konfigurationsverfahren.
Unterscheidung zwischen On- und Off-Net
Bei der Konfiguration des Edge Interceptors ist es wichtig, zwischen On-Net- und Off-Net-Verbindungen zu unterscheiden, da beide unterschiedliche Auswirkungen auf den Einrichtungsprozess haben. Die Begriffe On- und Off-Net beziehen sich darauf, wo der Datenverkehr stattfindet: Der On-Net-Verkehr bleibt innerhalb von beemNet, während der Off-Net-Verkehr darüber hinausgeht.
On-Net
On-Net bedeutet, dass sich ein Benutzer, ein Gerät oder eine Anwendung innerhalb von beemNet mit Swisscom Produkten wie beem Office, Smart Business Connect oder Protect & Connect verbindet. In diesem Fall bleibt der Datenverkehr vollständig innerhalb des sicheren Backbones von Swisscom und gelangt nie ins öffentliche Internet. Es handelt sich um eine interne, sichere Zone, da alle Benutzer und Geräte über ihre beemNet-Produktidentität verifiziert werden.
On-Net Beispiele:
- Ein Ingenieur arbeitet an einem Smart Business Connect-Unternehmensstandort und greift auf einen Server am anderen geschützten Unternehmensstandort zu.
- Ein Mitarbeiter greift von unterwegs mit seinem Laptop auf eine Unternehmensanwendung zu, während er mit einer Protect & Connect Mobile SIM-Karte online ist.
- Zwei Unternehmensniederlassungen, die beide mit beem Office arbeiten, senden sich gegenseitig Dateien zu.
Ausserhalb des Netzes
Der Off-Net-Zugang hingegen wird von ausserhalb des beemNet-Ökosystems über das öffentliche Internet initiiert. In diesem Fall agiert der Edge Interceptor wie ein schützendes Gateway und wendet ZTNA-basierte Zugangsregeln an, bevor er den Zugang erlaubt. Obwohl der Off-Net-Verkehr einen risikoreicheren Weg durch das öffentliche Internet nimmt, ermöglicht der Edge Interceptor einen sicheren und kontrollierten eingehenden Verkehr und externen Zugang.
Beispiele ausserhalb des Netzes:
- Ein Angestellter arbeitet aus der Ferne über Hotel-WLAN und verwendet die beem App, um auf eine Unternehmensanwendung zuzugreifen.
- Ein Geschäftspartner muss über seinen eigenen Internet-Provider eine Verbindung zu einem beemNet-geschützten Firmen-NAS herstellen.
- Der Cloud-Server eines Unternehmens auf AWS erhält Datenverkehr von Online-Kunden, deren Anfragen gefiltert und sicher in beemNet weitergeleitet werden.
INFO
Für beem Office und Smart Business Connect ist der Zugriff auf private Anwendungen mit den beem Security-Editionen Standard, Plus und Premium möglich.
Für Enterprise Connect ist der Zugriff auf private Anwendungen mit den Plus und Premium beem Security Editionen verfügbar.
Mit der Erweiterung der beemNet-Funktionen werden weitere Produkte und Konfigurationsoptionen eingeführt.
Konfigurationsleitfäden für eingehenden Verkehr
beem Office, Smart Business Connect und Enterprise Connect XS
Anleitung zur On-Net-Konfiguration
Dieser Leitfaden erklärt, wie man einen sicheren On-Net-Zugang mit einem Centro Business Router konfiguriert und in die Sicherheits- und ZTNA-Richtlinien von Concerto integriert. Da On-Net-Verbindungen vollständig innerhalb von beemNet funktionieren, sind keine VPNs oder Tunnel erforderlich. Der Zugriff auf Ihre beemNet-geschützten Systeme erfolgt über sicher exponierte IP-Adressen.
Sowohl angeforderte als auch unangeforderte eingehende Verbindungen können nach dem gleichen Verfahren (Teil 2) eingerichtet werden, müssen aber jeweils separat konfiguriert werden.
- Öffnen Sie das Centro Business Router Admin Dashboard.
Navigieren Sie zuNetzwerk→Port Forwarding. - Klicken Sie auf
Neue Regel hinzufügen. - Wählen Sie eine öffentliche IP.
- Wählen Sie einen Port.
- Wählen Sie die LAN-IP des Zielsystems.
- Wählen Sie für
Lokaler Anschlussdie OptionGleicher AnschlussoderBenutzerdefiniert. - Speichern Sie die Konfiguration.
Öffnen Sie Concerto und navigieren Sie zu
Konfigurieren→Echtzeitschutz→Schutz für private Appsund klicken Sie auf Add +, um den Einrichtungsvorgang zu starten.Schritt 1
Anwendungen: Überspringen Sie diesen Schritt.Schritt 2
Benutzer & Gruppen:- Um angeforderten eingehenden Datenverkehr zu aktivieren, wählen Sie User groups. Wählen Sie in den Anpassungsoptionen
managed-profile-saml-oneidbaus und legen Sie die Benutzergruppe fest, für die Sie den eingehenden Datenverkehr aktivieren möchten. - Um unangeforderten eingehenden Datenverkehr zuzulassen, wählen Sie User device groups und anschliessend die Option
VSIA_VSPA-Default.
- Um angeforderten eingehenden Datenverkehr zu aktivieren, wählen Sie User groups. Wählen Sie in den Anpassungsoptionen
Schritt 3 «Endpunkt-Haltung»: Überspringen Sie diesen Schritt.
Schritt 4 «GEO-Standorte»: Überspringen Sie diesen Schritt.
Schritt 5 «Netzwerkschicht 3–4»: Öffnen Sie die Registerkarte «Zieladresse» und klicken Sie auf Add Adress Group. Geben Sie die feste öffentliche IP-Adresse Ihres Centro Business Routers ein (einschliesslich des Subnetzes, z. B. „.xx/32“) und legen Sie einen Namen und ein Tag fest.
Schritt 6 «Sicherheitsdurchsetzung»: Wählen Sie Zulassen.
Schritt 7 «Überprüfen und Bereitstellen»: Überprüfen und speichern Sie Ihre Konfigurationen.
Sobald Sie den Einrichtungsvorgang abgeschlossen haben und wieder auf der Seite «Private App Protection» sind, klicken Sie unbedingt auf Publish, um die Einrichtung abzuschliessen.
Off-Net-Konfiguration
Der Off-Net-Zugang wird durch die Einrichtung von Site-to-Site VPN-Tunneln für alle beemNet-Gateways hergestellt. Die beemNet-Infrastruktur besteht aus vier geografisch redundanten Points of Presence (PoPs) in der Schweiz, die jeweils mit einem automatischen Failover-Mechanismus ausgestattet sind. Daraus ergeben sich insgesamt acht Gateways - vier aktive und vier Standby-Gateways -, die alle über sichere Tunnel verbunden sein müssen, um optimale Konnektivität und Redundanz zu gewährleisten.
Dieser Prozess ist komplex und kann derzeit nicht über eine schlanke, benutzerfreundliche Oberfläche durchgeführt werden. Wenden Sie sich daher bitte an Swisscom, wenn Sie Off-Net-Verbindungen einrichten möchten. Einmal eingerichtet, können Sie die Sicherheits- und Zero-Trust-Richtlinien Ihres Unternehmens wie gewohnt in Concerto verwalten.
Enterprise Connect Central Internet
In dieser Anleitung wird erläutert, wie Sie mit dem Enterprise Connect Dashboard und Concerto einen sicheren Zugang einrichten. Dazu wird ein ausgehender VPN-Link erstellt, um einen sicheren Netzwerkpfad einzurichten, eine Portweiterleitung konfiguriert, um eingehenden Datenverkehr von einer öffentlichen IP-Adresse an den richtigen internen Server zu leiten, und die Sicherheits- und ZTNA-Richtlinien von Concerto angewendet, um eingehenden Datenverkehr und Zugriff zuzulassen.
Der Zugang für angeforderten und nicht angeforderten Datenverkehr kann mit demselben Verfahren (Teil 3) konfiguriert werden, muss jedoch jeweils separat eingerichtet werden.
- Öffnen Sie das Enterprise Connect Dashboard und navigieren Sie zu «Netzwerkdienste» → «Einstellungen».
- Suchen Sie die Kachel «beem» und vergewissern Sie sich, dass der Status «Ein» ist.
- Navigieren Sie zu
Sicherheitund klicken Sie auf die KachelAusgehende Links. - Klicken Sie auf +, um eine VPN-spezifische ausgehende Verbindung zu erstellen. Bestätigen Sie diese Konfiguration, indem Sie auf das Häkchen klicken, und speichern Sie sie anschliessend.
- Gehen Sie oben rechts zur Kasse und übermitteln Sie Ihre Konfigurationen.
- Öffnen Sie das Enterprise Connect Dashboard und navigieren Sie zu «Netzwerkdienste» → «Sicherheit».
- Klicken Sie auf die Kachel «S-SPAT-Links» und anschliessend auf +, um eine neue Regel hinzuzufügen:
- Geben Sie einen Namen und Ihre öffentliche IP ein.
- Wählen Sie Source VPN.
- Geben Sie die private IP-Adresse des Zielservers ein.
- Wählen Sie das Protokoll (TCP/UDP).
- Konfigurieren Sie die «Ziel-Herkunfts-Ports».
- Konfigurieren Sie «Übersetzte Ziel-Ports».
- Bestätigen Sie mit dem Häkchen und gehen Sie oben rechts zur Kasse, um Ihre Konfigurationen abzuschicken.
Öffnen Sie Concerto und navigieren Sie zu
Konfigurieren→Echtzeitschutz→Schutz für private Appsund klicken Sie auf Add +, um den Einrichtungsvorgang zu starten.Schritt 1
Anwendungen: Überspringen Sie diesen Schritt.Schritt 2
Benutzer & Gruppen:- Um angeforderten eingehenden Datenverkehr zu aktivieren, wählen Sie User groups. Wählen Sie in den Anpassungsoptionen
managed-profile-saml-oneidbaus und legen Sie die Benutzergruppe fest, für die Sie den eingehenden Datenverkehr aktivieren möchten. - Um unangeforderten eingehenden Datenverkehr zuzulassen, wählen Sie User device groups und anschliessend die Option
VSIA_VSPA-Default.
- Um angeforderten eingehenden Datenverkehr zu aktivieren, wählen Sie User groups. Wählen Sie in den Anpassungsoptionen
Schritt 3 «Endpunkt-Haltung»: Überspringen Sie diesen Schritt.
Schritt 4 «GEO-Standorte»: Überspringen Sie diesen Schritt.
Schritt 5 «Netzwerkschicht 3–4»: Öffnen Sie die Registerkarte «Zieladresse» und klicken Sie auf Add Adress Group. Geben Sie die IP-Adresse der ausgehenden VPN-Verbindung ein, die Sie in Teil 1 konfiguriert haben.
Schritt 6 «Sicherheitsdurchsetzung»: Wählen Sie Zulassen.
Schritt 7 «Überprüfen und Bereitstellen»: Überprüfen und speichern Sie Ihre Konfigurationen.
Sobald Sie den Einrichtungsvorgang abgeschlossen haben und wieder auf der Seite «Private App Protection» sind, klicken Sie unbedingt auf Publish, um die Einrichtung abzuschliessen.