beemNet
beemNet est un réseau d'entreprise sécurisé, au cœur de beem, disponible en quatre Security Editions. Il constitue la base d'une connectivité et d'une protection sécurisées en intégrant les utilisateurs, les appareils, les applications et les sites dans une architecture de réseau privé.
Les appareils et les réseaux connectés sont protégés contre les cybermenaces provenant d'Internet, et la confidentialité est renforcée grâce à une anonymisation et un chiffrement ciblés. beemNet permet une navigation Internet et un accès aux applications sécurisés, prend en charge les méthodes d'authentification cryptographique modernes telles que les clés d'accès et empêche que les appareils connectés soient directement exposés sur Internet.
Conçu pour l'évolutivité, la haute disponibilité et l'intégration transparente aux infrastructures de réseau et de sécurité existantes, beemNet réduit les charges d'exploitation et de gestion.
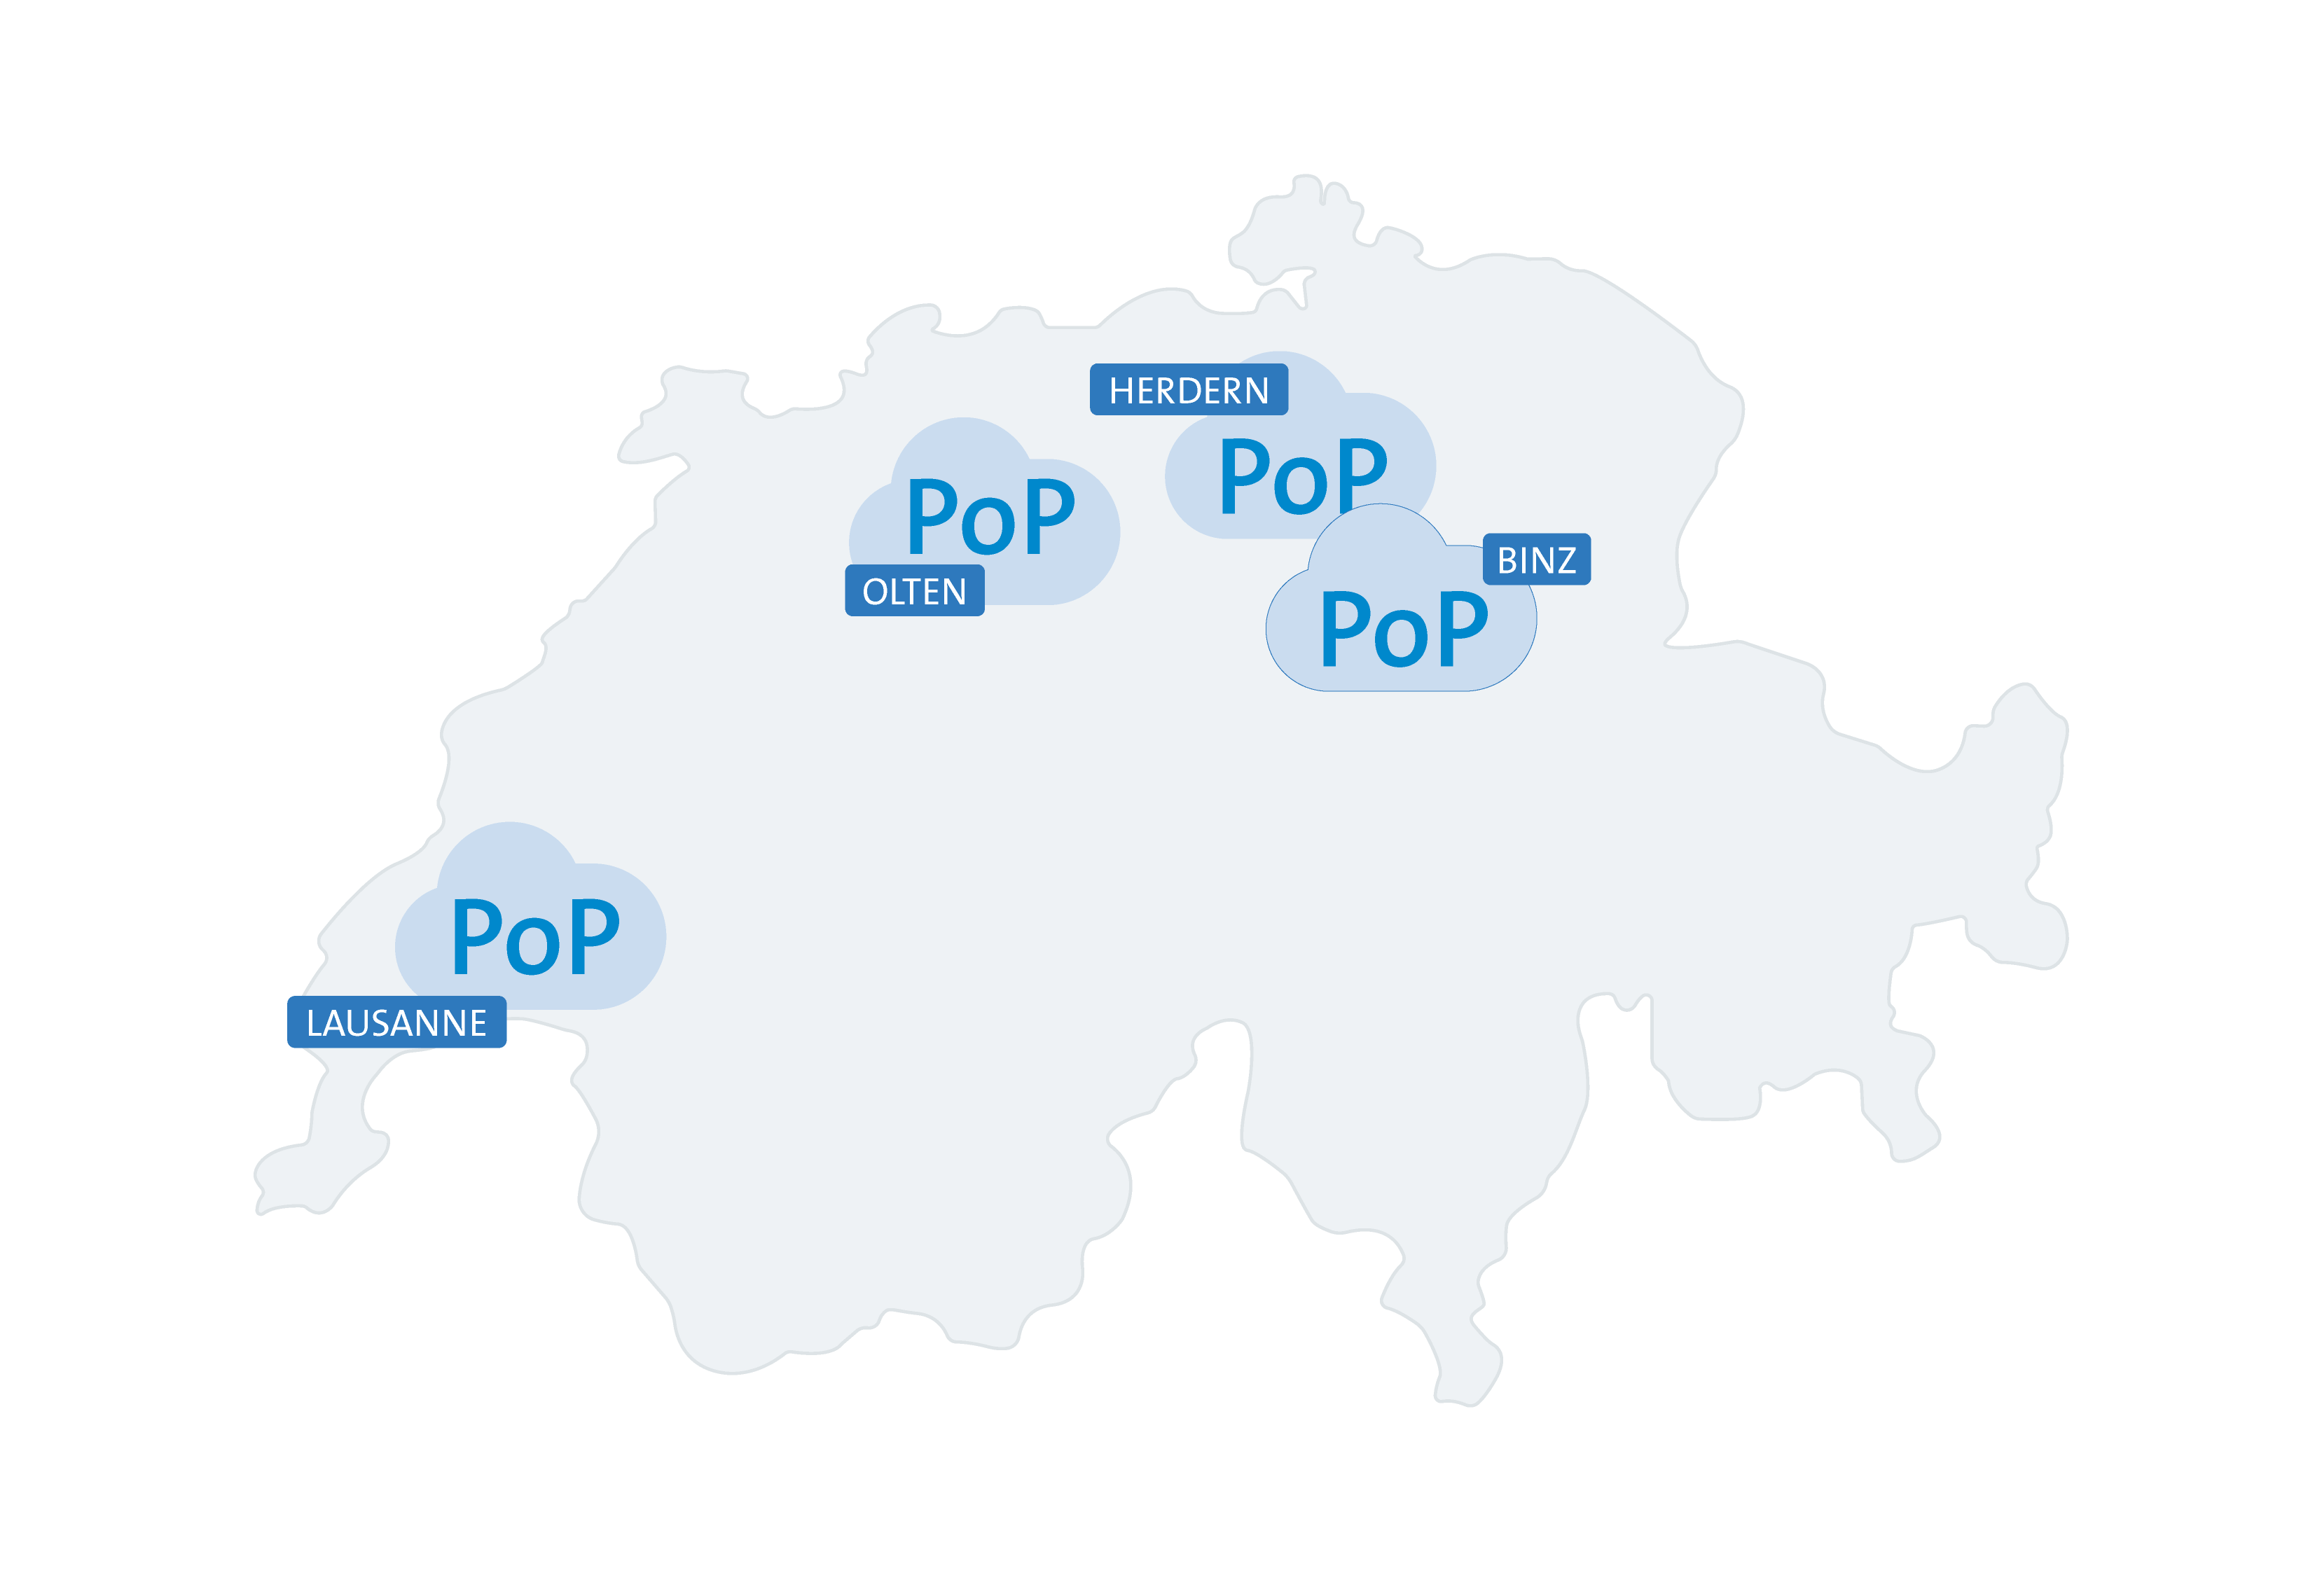 Swisscom exploite en Suisse quatre points de présence (PoP) beem géographiquement redondants. Des mécanismes de basculement automatique intégrés redirigent le trafic vers un autre PoP si l'un d'eux devient indisponible.
Accès à beemNet
L'accès à beemNet est assuré par des licences de site et des licences utilisateur:
- Les licences de site combinent les options beemNet avec une connexion de site, intégrant ainsi le site à beemNet.
- Les licences utilisateur pour les abonnements mobiles sont des options beemNet liées à des identités d'utilisateur. Elles donnent aux utilisateurs authentifiés accès aux fonctionnalités associées.
Les utilisateurs qui ne disposent pas d'une connexion mobile ou dont la connexion mobile ne peut pas être combinée avec le service peuvent être intégrés au moyen d'une licence utilisateur sans abonnement mobile proposée séparément (licence Protect).
Les appareils peuvent se connecter à beemNet de deux manières:
- Agentless: connexion d’un appareil à beemNet sans l’appli beem. La connexion est établie soit via une carte SIM beem sur le réseau mobile de Swisscom, soit via une connexion Internet Swisscom protégée par beem. Les connexions Agentless n’offrent pas de connectivité protégée sur les réseaux externes tels que les réseaux Wi‑Fi publics ou les réseaux mobiles étrangers en itinérance.
- Agent-based: connexion d’un appareil à beemNet à l’aide de l’appli beem. L’appli établit une connexion VPN sécurisée à beemNet offrant un accès protégé de bout en bout sur différents réseaux, y compris les réseaux Wi‑Fi publics et l’itinérance internationale. Les connexions Agent-based prennent également en charge des fonctionnalités de sécurité avancées telles que la détection de logiciels malveillants, la gestion de la posture des appareils, la Deep Packet Inspection (DPI) et le contrôle d’accès granulaire.
Pour plus d'informations, consultez la page d'intégration des appareils.
Itinérance sécurisée avec l’appli beem
Les appareils utilisant une connexion mobile agentless (basée sur une carte SIM) sont connectés de manière sécurisée à beemNet lorsqu'ils fonctionnent sur le réseau mobile de Swisscom. Cette protection ne s'applique toutefois pas lorsque l'appareil est en itinérance à l'étranger.
En raison de limitations techniques dans les architectures d'itinérance et des réseaux mobiles étrangers (RAN), beem ne peut pas fournir de connexion sécurisée de bout en bout à beemNet pour les appareils agentless connectés via des réseaux mobiles étrangers.
Pour conserver un accès protégé de bout en bout à beemNet à l'étranger, les appareils doivent utiliser une connexion agent-based via l’appli beem, qui doit être installée et active.
Zero Trust Network Access
Zero Trust Network Access (ZTNA) permet un accès sécurisé aux différentes applications d'entreprise. Chaque demande d'accès est évaluée en fonction de l'identité de l'utilisateur, de son appareil et du contexte. L'accès à l'application autorisée n'est accordé que si les conditions définies sont remplies.
Contrairement aux solutions VPN ou d'accès à distance traditionnelles, le ZTNA ne fournit pas aux utilisateurs un accès général au réseau d'entreprise. Au contraire, seule l'application spécifique dont ils ont besoin leur est rendue accessible — par exemple, un système CRM, un logiciel de comptabilité, un intranet ou une application web interne.
Le statut de sécurité de l'utilisateur, du terminal et du contexte d'accès fait l'objet d'une surveillance continue. Si les politiques de sécurité définies ne sont plus respectées, l'accès est immédiatement refusé. Même si un compte utilisateur ou un terminal est compromis, l'accès reste limité aux applications qui ont été explicitement approuvées. De ce fait, le ZTNA réduit considérablement la surface d'attaque.
ZTNA est une fonctionnalité essentielle de beem qui s'intègre aux autres composants de beem, notamment les clés d'accès, la gestion des appareils beem, la gestion des identités et des accès, le Business Application Portal et l’appli beem. Ensemble, ces composants forment une architecture de sécurité complète et conviviale.
Accès en fonction du contexte
Outre l'identité de l'utilisateur, le ZTNA s'appuie sur des informations contextuelles pour évaluer les demandes d'accès. Cela permet aux entreprises de définir précisément qui peut accéder à quelle application et dans quelles conditions cet accès est autorisé.
Parmi les critères habituels, on peut citer:
- Utilisateur ou groupe d'utilisateurs
- Appareil utilisé
- État de l'appareil (par exemple: appareil géré)
- Emplacement ou réseau
- Date et heure
- Mode d'accès (par exemple, l’appli beem)
Ces critères permettent de définir des contextes d'accès tels que ceux-ci:
Un commercial ne peut accéder au système CRM que s'il s'est authentifié avec succès, s'il utilise un appareil d'entreprise géré et s'il accède au système depuis la Suisse.
Les politiques ZTNA peuvent être configurées dans Concerto.
INFO
ZTNA est disponible dans les éditions Standard, Plus et Premium.
Pare-feu en tant que service
Le «Firewall as a Service» (FWaaS) permet d’identifier les applications grâce à diverses caractéristiques, telles que l’inspection approfondie des paquets (DPI) de couche 7, les URL, les protocoles et numéros de port, les adresses IP de destination, etc. Cette fonctionnalité est associée à un contrôle complet basé sur des règles. Le proxy DNS sécurise les entrées DNS grâce aux informations provenant des serveurs DNS faisant autorité et des flux de réputation DNS afin de bloquer l’accès aux sites web non fiables ou malveillants. La réputation des URL et des adresses IP, la catégorisation et le filtrage permettent une navigation sécurisée et bloquent les sites web nuisibles. Le proxy TLS/SSL ouvre et inspecte le trafic chiffré afin de détecter les menaces et de prévenir les fuites de données. L’IPS détecte et empêche l’exploitation des vulnérabilités en s’appuyant sur des signatures et des anomalies. Les signatures de vulnérabilités et la détection d’anomalies sont mises à jour en temps réel afin de garantir une protection continue.
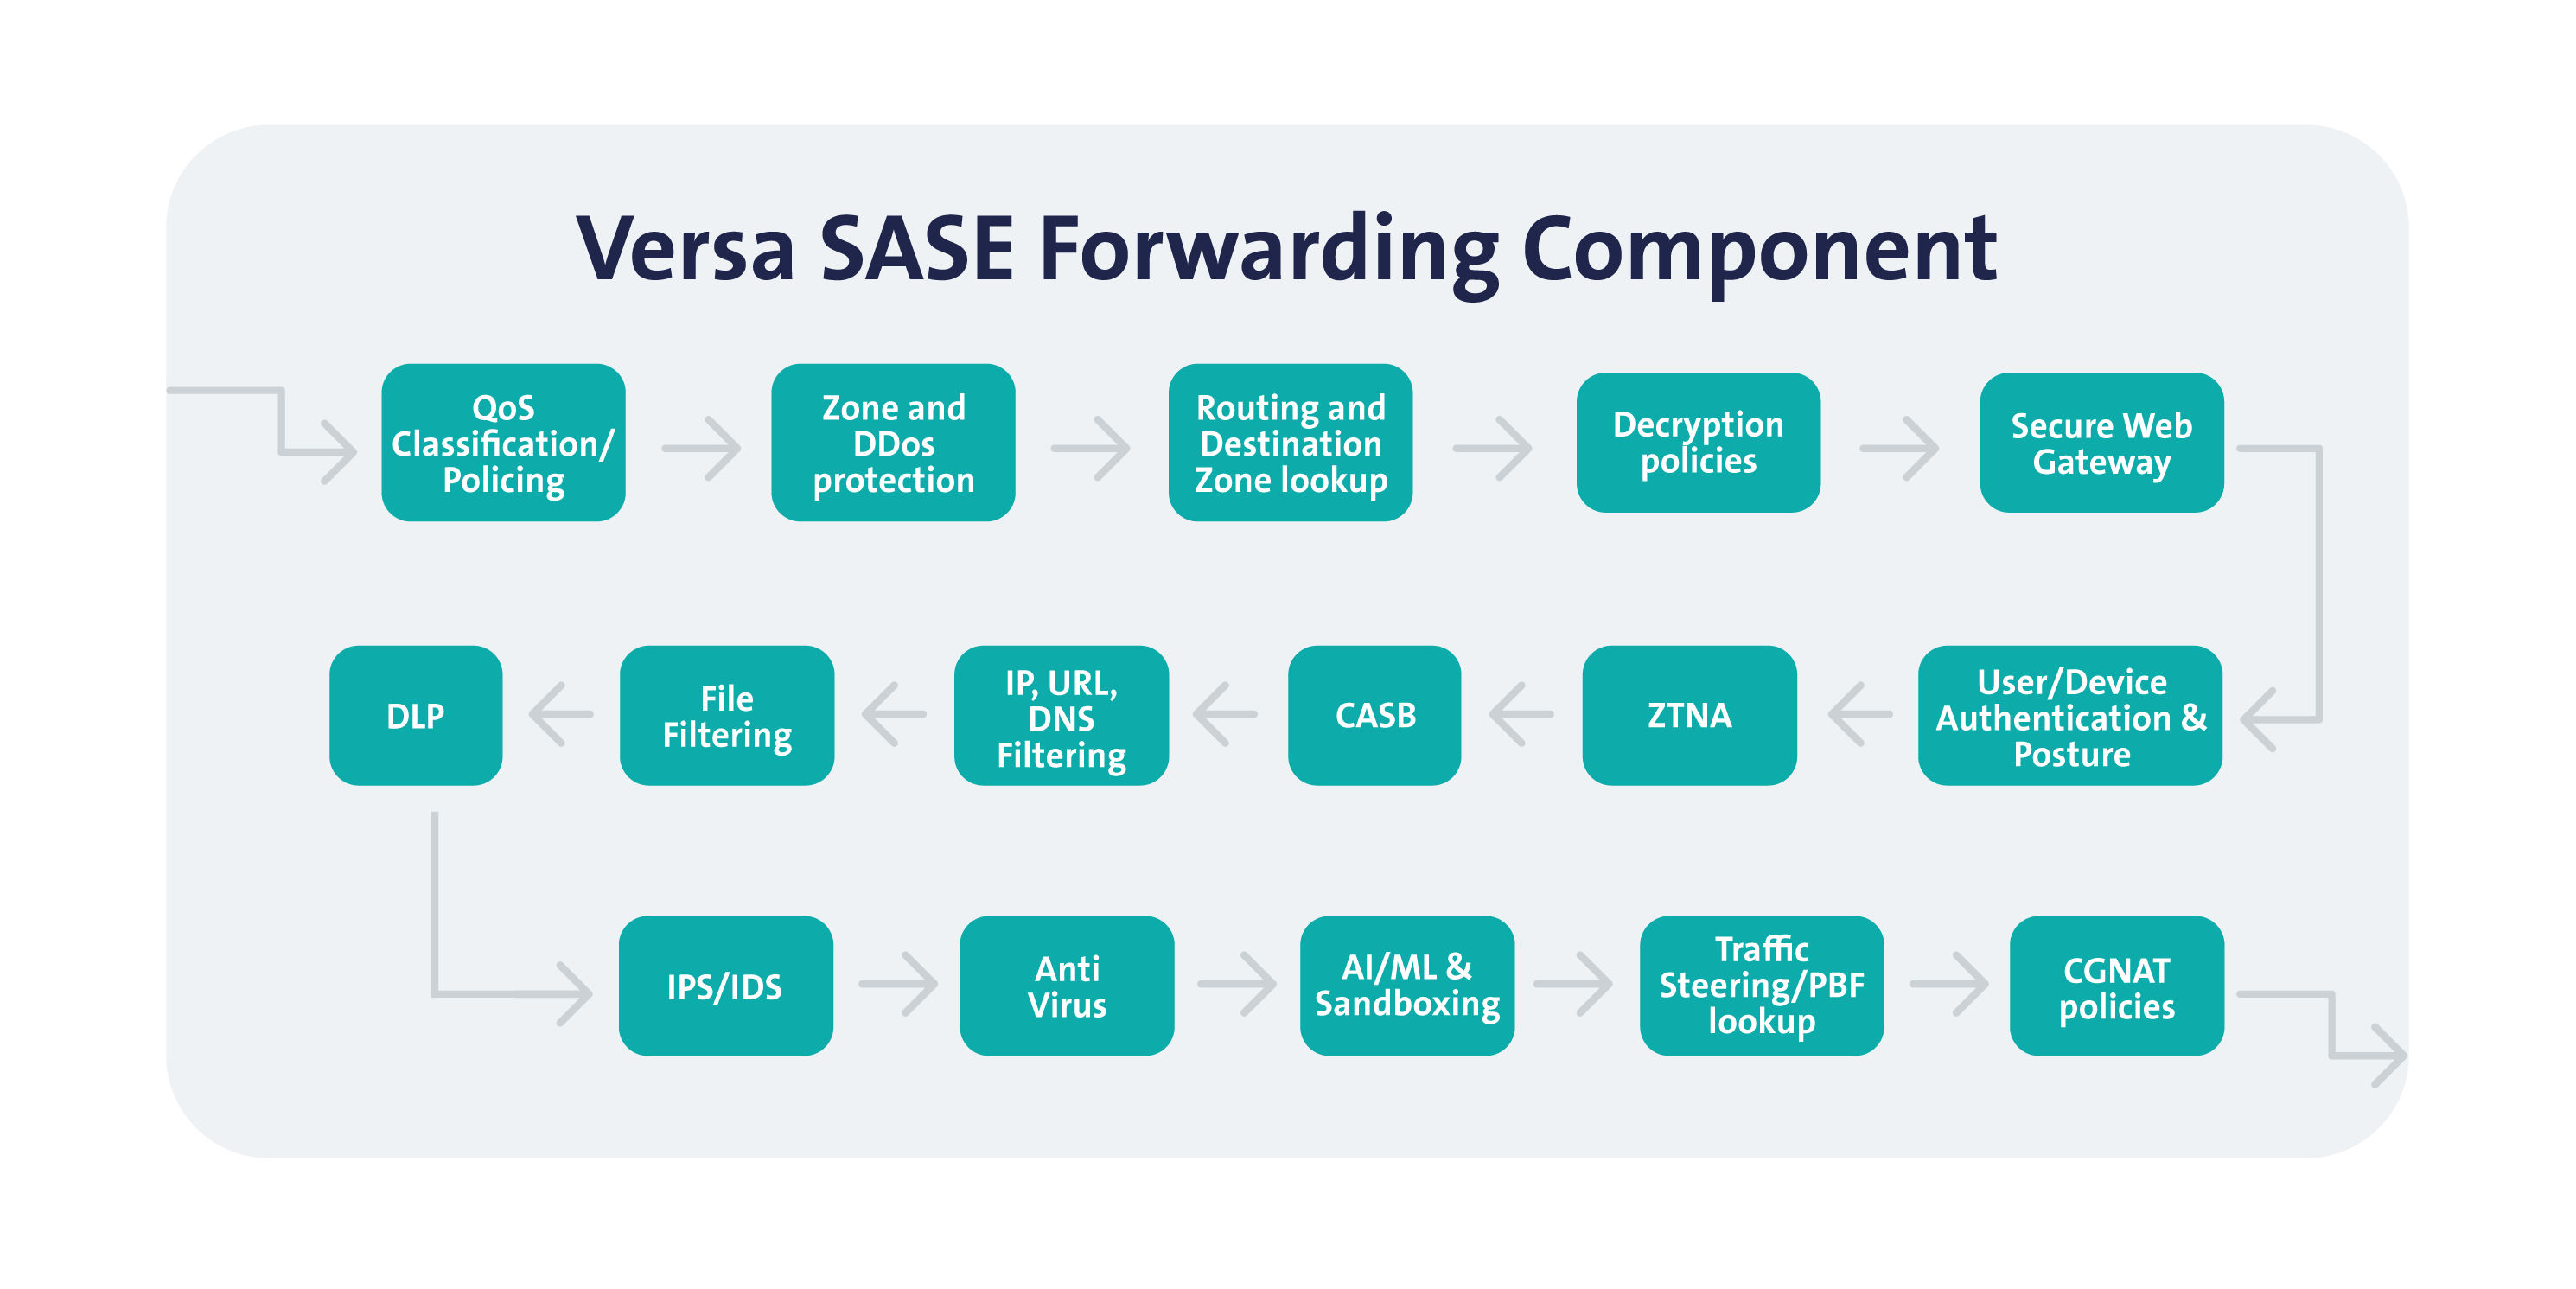 Figure: Composant de transfert Versa SASE illustrant la sécurité multicouche et le pipeline de traitement du trafic au sein de l'infrastructure beemNet.
Une gestion, une protection et une surveillance efficaces constituent les fondements d'un contrôle d'accès web sécurisé. Des Policies prédéfinies et la priorisation de la bande passante optimisent le trafic web. La défense contre les menaces offre une protection complète contre les sites web malveillants et permet de réagir rapidement aux nouveaux schémas d'attaque. La prévention en temps réel des fuites de données bloque les transmissions de données non autorisées et garantit la conformité aux réglementations. La sécurité pour les employés mobiles permet un accès protégé au web depuis n'importe quel endroit et n'importe quel appareil. La surveillance en temps réel assure un contrôle et un blocage transparents des contenus inappropriés afin de garantir un accès sécurisé et géré au web. Ensemble, ces composants forment une solution de sécurité holistique pour un accès web sécurisé et géré:
- Pare-feu avec inspection d’états
- Visibilité de l'application
- Pare-feu de nouvelle génération
- Filtrage IP
Inspection des paquets avec état
Stateful Packet Inspection (SPI) est une fonctionnalité de sécurité centrale intégrée à la plateforme SASE de beem pour fournir une protection pare-feu intelligente et contextuelle pour l'ensemble du trafic Internet. Contrairement au filtrage sans état, qui n'évalue que des paquets individuels, SPI suit l'état complet et le contexte des sessions réseau, ce qui permet à la plateforme de prendre des décisions éclairées sur la légitimité du trafic. Dans beem, la SPI est mise en œuvre par le biais de règles de protection Internet, qui sont appliquées par tenant beem et évaluent dynamiquement le trafic sur la base d'une combinaison de critères de correspondance (par exemple, applications, utilisateurs, géolocalisation, adresses IP et protocoles) et d'actions prédéfinies d'application de la sécurité (par exemple, «autoriser», «refuser» ou «inspection basée sur le profil»). SPI garantit que le trafic est évalué non seulement en fonction de la source et de la destination, mais aussi en fonction des modèles de comportement et de la conformité au protocole. Par exemple, il peut reconnaître et valider la séquence correcte d'une poignée de main TCP ou détecter des écarts par rapport au comportement normal d'une session, en rejetant automatiquement les connexions suspectes ou mal formées. La logique d'inspection est intégrée au moteur d'application du pare-feu et fonctionne de concert avec:
- Filtrage des applications et des URL
- IPS (Système de prévention des intrusions)
- Inspection approfondie des paquets (DPI)
- Déchiffrement TLS/SSL
- Réputation IP et sécurité DNS
- Politiques d'accès basées sur les rôles et l'identité
Cette approche en couches permet à SPI d'être très efficace pour détecter les détournements de session, les abus de protocole et les connexions usurpées tout en maintenant la performance grâce à un traitement optimisé au point de présence (PoP). Dans le cadre de l'architecture beemNet, SPI joue un rôle clé dans la fourniture d'un accès internet sécurisé et conforme aux Policies pour les utilisateurs fixes et mobiles, en accord avec les niveaux de sécurité de Swisscom.
Inspection approfondie des paquets
Le Deep Packet Inspection (DPI) est une technique d'inspection clé utilisée dans l'infrastructure beemNet de beem basée sur SASE. Il analyse l'intégralité des paquets de données, et pas seulement les informations d'en-tête, afin de détecter et de contrôler en temps réel les modèles de trafic complexes et les menaces. Le DPI offre une visibilité et un filtrage avancés en examinant le contenu du trafic Internet, ce qui permet une application basée sur:
- Conformité au protocole et anomalies
- Signatures et comportements des applications
- Logiciels malveillants, logiciels espions ou autres menaces intégrés
- Fuites potentielles de données (DLP)
- Violations des politiques et contenu inapproprié
Dans beem, le DPI est principalement activé à partir du Security Level 2. À ce niveau, le trafic, y compris les connexions chiffrées, est déchiffré par le proxy TLS/SSL et inspecté en ligne. Le DPI fonctionne en conjonction avec:
- Stateful Packet Inspection (SPI)
- Filtrage des URL et des adresses IP
- Moteurs antivirus et anti-malware
- Systèmes de détection et de prévention des intrusions (IDS/IPS)
Le DPI est essentiel pour détecter les menaces avancées qui contournent les pare-feu traditionnels et permet l'application de contrôles de sécurité granulaires. Son efficacité repose sur des mises à jour continues de la reconnaissance des protocoles, des signatures de menaces et des heuristiques comportementales. En tant qu'élément de la pile de sécurité beemNet, le DPI contribue de manière significative à la capacité de bloquer les contenus malveillants, d'appliquer des politiques d'utilisation et de garantir la conformité réglementaire, tout en maintenant une expérience utilisateur transparente.
Proxy DNS et sécurité
DNS Proxy et Security est une solution complète conçue pour protéger les réseaux et les clients au niveau de la couche DNS en combinant des fonctionnalités avancées de filtrage, de renseignements sur les menaces et de gestion du trafic. Il comprend les composants principaux suivants: DNS Forwarder, DNS Split Proxy, DNS Proxy, DNS Threat Feeds et DNS Firewall.
- Le proxy DNS joue un rôle central dans la sécurisation du trafic DNS. Il exploite les informations provenant de serveurs DNS faisant autorité et de flux de réputation DNS continuellement mis à jour afin de bloquer l'accès aux domaines non fiables, inconnus ou malveillants, y compris ceux associés aux infrastructures de commande et de contrôle (C&C) utilisées par les attaquants. Il améliore également la vitesse de résolution DNS et simplifie la gestion DNS.
- La solution «Sécurité et filtrage DNS» protège contre un large éventail de menaces liées au DNS, notamment le détournement de DNS, les attaques par réflexion et par amplification, l'usurpation d'identité, le phishing, les logiciels malveillants, les ransomwares et les botnets. Cette protection est mise en œuvre directement au niveau de la couche DNS, ce qui permet de bloquer les menaces avant qu'elles n'atteignent le réseau ou les terminaux.
- Le transitaire DNS est utilisé lorsqu'un serveur DNS ne peut pas résoudre une requête à l'aide de ses tables DNS locales et doit transmettre la demande à un résolveur externe.
- Le proxy DNS Split améliore l'efficacité en séparant les requêtes DNS internes (par exemple, au sein d'un domaine d'entreprise) et externes, garantissant ainsi des performances optimales en matière de routage et de résolution.
- Les flux de menaces DNS sont des ensembles de données dynamiques et globaux qui fournissent des informations en temps réel sur les domaines malveillants. Ces flux sont mis à jour en continu à partir des données fournies par des centaines de capteurs répartis dans le monde entier, ce qui permet de bloquer de manière proactive les domaines nouvellement enregistrés ou suspects jusqu'à ce que leur réputation soit vérifiée.
- Le pare-feu DNS inspecte chaque requête DNS et bloque l'accès aux domaines identifiés comme dangereux, tels que les sites d'hameçonnage ou les serveurs web compromis, ajoutant ainsi une couche supplémentaire de sécurité.
Ensemble, ces composants forment une architecture de sécurité DNS robuste qui accélère non seulement la résolution des domaines, mais réduit également considérablement la surface d'attaque en empêchant l'accès aux domaines malveillants dès que possible.
Réputation d'URL et d'IP
beem NGFW offre un ensemble riche de capacités de catégorisation et de filtrage d'URL et d'IP dans plus de 80 catégories d'URL afin de permettre une navigation sûre tout en bloquant les sites malveillants. Les URL sont classés en fonction de leur réputation, de leur risque et de leur fiabilité. En plus des classes prédéfinies, beem prend en charge les classes définies par l'utilisateur/personnalisées qui peuvent être créées et gérées selon les besoins. Des centaines de millions de domaines et plus de 13 milliards d'URL sont évalués et classés pour une couverture maximale des menaces.
Les catégories prédéfinies couvrent l'IA générative et les sites Internet généraux pour améliorer la productivité des employés, les sites inappropriés tels que les jeux d'argent ou la pornographie pour éviter toute responsabilité juridique, ainsi que les sites vocaux et vidéo pour la gestion de la bande passante.
- Mises à jour périodiques de la base de données d'URL via des packages de sécurité, sans mise à niveau de VOS ou du logiciel
- Recherches en temps réel dans le cloud pour les URL non catégorisées dans le cache VOS
- Catégories d'URL personnalisées basées sur des expressions régulières et/ou une correspondance de chaîne fixe
- Écrans de portail captif personnalisables pour l'application des politiques et la redirection
- Prise en charge des pages de blocage, d'information, de demande, de justification, d'annulation et d'authentification
Proxy et déchiffrement TLS et SSL
- Protège contre les menaces cachées dans le trafic chiffré en déchiffrant et en inspectant le trafic TLS/SSL et en appliquant des règles de sécurité supplémentaires pour la protection des menaces et des données.
- Dirige le trafic chiffré en fonction des signatures d'appli, analyse le contenu chiffré pour prévenir les logiciels malveillants et les exploits, et détecte et prévient les fuites de données afin d'assurer la conformité de l'entreprise.
- Prend en charge les modes transparent ou split-proxy.
- Prend en charge les versions 1.0, 1.1, 1.2 et 1.3 de TLS et a pris de l'avance sur de nombreux fournisseurs de sécurité en ce qui concerne la prise en charge de TLS 1.3. Pour une sécurité accrue, beem recommande d'utiliser TLS 1.3 avec le proxy TLS, car il améliore la confidentialité et l'intégrité des communications.
- Le Perfect Forward Secrecy (PFS) utilise des clés éphémères pour résoudre les problèmes de confidentialité. Le PFS est obligatoire avec TLS 1.3. En générant une clé de session unique pour chaque session initiée par un utilisateur, même la compromission d'une seule clé de session n'affectera pas d'autres données que celles échangées dans la session spécifique protégée par cette clé particulière.
- Certaines parties de la poignée de main (valeurs du certificat du serveur telles que CName et SAN) sont chiffrées. Cela permet d'éviter que des tiers malveillants (qui s'appuient sur l'examen des certificats de serveur) n'écoutent la connexion.
Système de détection d'intrusion
Un système de détection d'intrusion (IDS) est un composant de surveillance passive utilisé pour analyser le trafic réseau et identifier les activités suspectes ou non autorisées. Il fonctionne «hors bande», ce qui signifie qu'il reçoit une copie miroir du trafic plutôt que d'être intégré au flux. L'IDS inspecte le trafic à l'aide:
- Détection basée sur les signatures: compare les modèles de trafic à une base de données régulièrement mise à jour contenant les signatures de menaces connues.
- Détection basée sur les anomalies: identifie les écarts par rapport aux références établies en matière de trafic afin de détecter les attaques nouvelles ou zero-day.
Les administrateurs peuvent définir des profils de vulnérabilité qui spécifient les règles de détection, les seuils et les mesures à prendre (par exemple, alerte ou journalisation). Ces profils peuvent être:
- Prédéfinis, couvrant les cas d'utilisation courants tels que la protection des clients, la détection des logiciels malveillants ou les menaces spécifiques à un système d'exploitation.
- Personnalisés, les règles étant adaptées aux besoins de l'organisation (par exemple, filtrées par score CVSS, système d'exploitation ou direction du trafic).
L'IDS enregistre les événements détectés et capture, si nécessaire, les données des paquets pour une analyse plus approfondie. Ces journaux et captures sont généralement transmis à un système d'analyse centralisé pour plus de visibilité et de corrélation. En plaçant des IDS aux jonctions internes (par exemple, entre des VLAN ou des systèmes critiques), les organisations bénéficient d'une visibilité approfondie sur le trafic est-ouest, ce qui leur permet de détecter les mouvements latéraux ou les menaces internes.
Système de prévention des intrusions
Un système de prévention des intrusions (IPS) est un mécanisme de sécurité en ligne qui non seulement détecte les activités malveillantes, mais les bloque également de manière active. Contrairement à un IDS, l’IPS est directement intégré au chemin du trafic et peut supprimer ou rejeter des paquets en temps réel. Tout le trafic passe par l’IPS avant d’être transféré, ce qui permet une réponse immédiate aux menaces détectées. Les méthodes de détection comprennent:
- Détection basée sur les signatures: compare le trafic entrant à une base de données organisée contenant des signatures d'attaques connues.
- Détection basée sur les anomalies: compare le comportement du trafic en temps réel à des références établies afin de détecter toute activité inhabituelle.
Les actions pouvant être appliquées par l'IPS comprennent:
- Suppression de paquets malveillants ou de sessions entières
- Réinitialisation des connexions depuis le client ou le serveur
- Enregistrement des événements avec capture de paquets facultative
- Génération d'alertes pour les équipes de sécurité
Le système utilise des profils de vulnérabilité, qui sont des ensembles de règles de détection classées selon des critères tels que:
- Plage de scores CVSS
- Système d'exploitation ou application
- Vecteur d'attaque ou protocole
- Type de règle (signature ou anomalie)
Les profils peuvent être prédéfinis ou personnalisés à l’aide d’un éditeur de règles permettant de filtrer par identifiant de menace, niveau de gravité ou degré de confiance dans la détection. De plus, les administrateurs peuvent importer leurs propres règles personnalisées dans des formats standard (par exemple, compatibles avec Snort), qui sont compilées et appliquées au trafic réseau. Pour éviter toute interruption du service, le système prend en charge la compilation asynchrone des règles, ce qui signifie que les nouvelles règles peuvent être préparées en arrière-plan pendant que les règles existantes restent actives. Pour un contrôle plus précis, il est possible de configurer des seuils et des exceptions, permettant, par exemple, à certaines adresses IP de contourner des règles spécifiques, ou de limiter les actions en fonction du taux de déclenchement sur des intervalles de temps définis. Un système de prévention des intrusions (IPS) joue un rôle essentiel dans la prévention de l’exploitation des vulnérabilités et garantit que le trafic non autorisé est intercepté avant d’atteindre les ressources protégées.
Analyse des malwares et des antivirus
La protection contre les malwares est un élément central de la pile de sécurité beemNet. Elle est conçue pour détecter et bloquer les logiciels malveillants avant qu'ils ne puissent compromettre les terminaux ou les réseaux. Cela inclut des menaces telles que les virus, vers, chevaux de Troie, rançongiciels, logiciels espions et autres codes indésirables susceptibles de tenter d’exfiltrer des données ou de perturber les services.
Pour garantir une protection robuste, beemNet intègre l'analyse des malwares et antivirus (AV) directement dans son pipeline d'inspection du trafic. Cette inspection est effectuée en temps réel et s'applique aux protocoles web et mail, prenant en charge:
- Inspection multiprotocole: analyse le trafic sur les protocoles couramment utilisés, notamment HTTP, HTTPS, FTP, SMTP, POP3, IMAP et MAPI.
- Analyse bidirectionnelle: inspecte les flux en entrée et en sortie afin d’identifier les malwares tentant d’entrer dans ou de quitter le réseau.
- Filtrage par type de fichier: filtre basé sur le format de fichier, le type MIME ou la signature afin d’empêcher la livraison de contenus malveillants.
- Mise en application basée sur la Policy: Applique des actions prédéfinies ou personnalisées (par exemple, «Alerte», «Refus», «Rejet») conformément aux Security Policies de l'entreprise.
Au-delà du trafic en ligne, les fichiers peuvent également être analysés hors ligne dans le stockage cloud ou via une inspection pilotée par API.
Les menaces sont détectées par:
- Détection basée sur les signatures: comparaison des fichiers et des charges utiles avec une base de données contenant les hachages et les modèles connus des logiciels malveillants.
- Heuristique et analyse comportementale: identification des comportements suspects, tels que l'auto-réplication, l'injection de code ou l'accès anormal au système de fichiers.
- Mises à jour en temps réel: bases de données de signatures continuellement mises à jour pour faire face aux nouvelles menaces découvertes.
Cette capacité est disponible à partir du Security Level 2 et joue un rôle clé dans la protection des utilisateurs sur tous les réseaux connectés.
Les administrateurs peuvent configurer des profils de protection contre les logiciels malveillants personnalisés, en définissant:
- Les protocoles et les directions à analyser (par exemple, uniquement les téléchargements ou les deux sens)
- Les types ou catégories de fichiers à inclure dans le périmètre d’analyse
- Les mesures à appliquer aux menaces détectées:
Allow(enregistrement dans le journal uniquement)Alert(déclencher une notification)Deny(bloquer la livraison)Reject(couper activement la connexion)Recommended Action(basée sur le score de risque ou les paramètres prédéfinis de la politique)
Les profils peuvent également inclure des balises et des métadonnées à des fins de filtrage, de création de rapports et d'attribution de politiques. Les journaux issus de la détection des logiciels malveillants peuvent être transmis à une plateforme d'analyse centralisée pour être corrélés et faire l'objet d'une réponse aux incidents.
Combinée au sandboxing, aux services de réputation et à la détection d’anomalies, l'analyse des malwares et des antivirus constitue une couche essentielle d'une stratégie de défense en profondeur. Elle prévient les compromissions, les fuites de données et les perturbations du système sur tous les appareils et services connectés, avec un impact minimal sur les performances.
Passerelle de couche d'application
La passerelle de couche application (ALG) est une fonction réseau qui facilite la gestion correcte des protocoles d’application nécessitant des attributions de ports dynamiques et un adressage IP intégré, en particulier lorsque le trafic est soumis à une traduction d’adresses réseau (NAT) ou à une inspection par pare-feu. Certains protocoles, tels que FTP, SIP, PPTP, TFTP et IKE ESP, établissent des sessions de données secondaires ou incluent des informations d’adresse IP et de port dans leur charge utile. Sans ALG, ces sessions échouent souvent lorsqu’elles traversent des dispositifs NAT ou des pare-feu stricts, car les connexions dynamiques ne sont pas correctement traduites ou autorisées.
ALG fonctionne selon les principes suivants:
- Interprétation du trafic de contrôle de protocoles d'application spécifiques
- Modification des adresses IP et des ports intégrés selon les besoins pour le franchissement de NAT (NAT traversal)
- Création dynamique de règles de pare-feu temporaires (pinholes) pour autoriser le trafic de retour légitime
- Maintenir la reconnaissance des sessions pour supprimer les règles lorsque les sessions se terminent
Exemple d'utilisation: FTP en mode actif
En mode FTP actif, deux sessions sont créées:
- Une session de contrôle (par exemple, le port 21) pour gérer des commandes telles que la liste des répertoires ou les actions sur les fichiers
- Une session de données au cours de laquelle le serveur rétablit la connexion avec le client afin de transférer des fichiers
Sans ALG, les pare-feu ou les dispositifs NAT ne peuvent pas reconnaître ni autoriser la session de données entrante, en particulier si le client se trouve derrière une adresse IP privée. ALG inspecte le canal de contrôle, extrait les informations IP/port nécessaires, les réécrit de manière appropriée et ouvre un trou d'épingle dans le pare-feu ou le dispositif NAT pour permettre à la session de se dérouler correctement.
Optimisation du trafic de données
Bien que beem utilise des fonctions de sécurité avancées, il garantit toujours une expérience utilisateur fluide et réactive. Cela est possible grâce à un filtrage intelligent du trafic: beem fait la distinction entre les données qui nécessitent une inspection et celles dont la sécurité a déjà été vérifiée. Le trafic fiable est acheminé directement vers sa destination au lieu d'être réinspecté, ce qui évite d'utiliser inutilement les ressources du système. L'élimination de ces redondances optimise l'utilisation de la bande passante de beemNet, offrant ainsi la meilleure expérience possible à l'utilisateur.
Le processus d'optimisation couvre l'ensemble des services appartenant à Swisscom (par exemple, la voix sur IP ou la diffusion de contenus via blue TV), ainsi que le trafic sécurisé provenant de tiers de confiance (par exemple, des plateformes de communication ou de divertissement). L’ensemble de l’optimisation repose sur une liste blanche gérée par Swisscom, composée d’adresses IP statiques classées comme sécurisées et non partagées.
Optimisation personnalisée
L'optimisation du trafic des données est gérée activement par Swisscom. Sur demande, Swisscom peut définir des règles d'optimisation personnalisées pour les entreprises et les organisations. Cette fonction est disponible exclusivement pour les appareils connectés à beemNet via l’appli beem (agent-based). Tous les autres appareils (agentless) suivent les règles d'optimisation générales.
INFO
Le trafic optimisé n'apparaît pas en tant que données enregistrées dans Concerto (SASE Web Monitoring).
Accès au réseau d'intégration
Intégration avec beem Office via l'option beemNet
L'intégration de beem Office à beemNet s'effectue via une option beemNet spécifique au site. Cela permet à tous les appareils situés dans ce bureau d'être protégés par le périmètre de sécurité beemNet. Le routeur beem Office (par exemple, Centro Business Router) établit la connexion aux PoP beemNet, permettant ainsi un accès Internet sécurisé et conforme aux politiques pour tous les appareils connectés.
Intégration avec Smart Business Connect (sans BNS)
Les lignes Smart Business Connect peuvent être intégrées à beemNet en activant une option beemNet pour la connexion correspondante. L'intégration ne prend actuellement en charge que les lignes Smart Business Connect sans l'option Business Network Solution (BNS). Cette limitation s'applique à la phase initiale de déploiement de l'intégration beemNet.
Intégration avec NATEL® via l'option beemNet
Les utilisateurs mobiles disposant d'un abonnement NATEL® go peuvent être intégrés dans l'écosystème beemNet via l'activation d'une licence utilisateur. Une fois associé à l'identité d'un utilisateur, le trafic est sécurisé via l’appli beem, garantissant ainsi une communication chiffrée et conforme aux politiques sur tous les réseaux (par exemple, Wi-Fi, mobile).
Intégration au réseau mobile Swisscom via les licences utilisateur Protect & Connect
Les utilisateurs qui n'ont pas d'abonnement mobile professionnel peuvent être intégrés à l'aide d'une licence Protect & Connect. Cela leur donne accès aux services beemNet sur un appareil et inclut l'utilisation de l’appli beem. La licence Protect & Connect garantit que le trafic est acheminé à travers la couche de sécurité de Swisscom, en appliquant tous les Security Levels et toutes les inspections.
Endpoint IP Address Cloaking
Grâce à la fonctionnalité Endpoint IP Address Cloaking, vous pouvez masquer les adresses IP publiques de vos appareils clients et de vos sites sur vos raccordements fixes protégés par beem. Lorsque le cloaking est activé, vos adresses IP ne sont pas visibles en dehors de votre réseau local ni sur Internet. Les entités externes, telles que les propriétaires de sites web, ne voient qu'une adresse IP publique générique. Cela réduit la traçabilité et la surface d'attaque, et offre une meilleure protection contre les attaques ciblées telles que le déni de service (DoS).
Endpoint IP Address Cloaking utilise la technique Carrier-Grade Network Address Translation (CGNAT). Lorsque la fonctionnalité IP Address Cloaking est active, votre trafic atteint Internet via un pool d'adresses IP publiques partagées appartenant à beem (géolocalisées en Suisse), et non via votre propre adresse IP publique.
Cloaking selon la Security Edition
- Essential Edition (toujours actif): IP Address Cloaking ne peut pas être désactivé. Les adresses IP publiques et les adresses IP WAN fixes ne sont pas disponibles; la redirection de port n'est pas possible.
- Standard, Plus et Premium Edition (facultatif): vous pouvez désactiver IP Address Cloaking pour utiliser des adresses IP publiques, y compris des adresses IP WAN fixes.
Redirection de port
Lorsque la fonctionnalité Endpoint IP Address Cloaking est active, la redirection de port n'est pas possible, car aucune adresse IP publique n'est fournie. Pour activer la redirection de port, vous devez d'abord désactiver Endpoint IP Address Cloaking, puis configurer les règles de redirection de port.
1. Désactivez Endpoint IP Address Cloaking dans My Swisscom Business.
Inventaire → Entreprise → Site → sélectionner le site → Internet → IP Address Cloaking ou Masquer l'adresse IP (selon votre produit de réseau fixe) → régler l'interrupteur sur Publique.
2. Configurez une redirection de port sécurisée à l'aide du guide de configuration de l'Edge Interceptor.
INFO
Endpoint IP Address Cloaking fonctionne uniquement avec IPv4, car CGNAT ne prend pas en charge IPv6.
Gestion unifiée des menaces
Sécurité des e-mails pour SMTP, IMAP, MAPI et POP3
La sécurité des e-mails est assurée par un proxy qui inspecte les protocoles de messagerie tels que SMTP, IMAP, POP3 et MAPI. L'inspection comprend:
- Détection des logiciels malveillants basée sur les signatures
- Filtrage des spams et des tentatives d'hameçonnage
- Analyse du contenu et des pièces jointes
- Blocage des expéditeurs et domaines malveillants
Des adresses IP fixes sont nécessaires pour les communications entre serveurs. Cette fonction est disponible à partir de la Security Edition Premium et complète les stratégies plus larges de prévention de la perte de données (DLP).
Outbound Traffic
Accès Internet via beemNet
Tout le trafic Internet sortant est acheminé via l'infrastructure beemNet, qui applique des règles au niveau DNS, IP et des applications. Les utilisateurs bénéficient du filtrage des URL, de l'inspection approfondie des paquets (DPI), du déchiffrement TLS/SSL et des services de réputation des menaces. Swisscom peut limiter la bande passante par appareil ou par site afin de garantir des niveaux de protection constants sur l'ensemble de son infrastructure partagée.
AVERTISSEMENT
Les services qui nécessitent des adresses IP publiques (par exemple, dynDNS) ne sont pas compatibles avec beemNet en raison de la dissimulation d'IP.
Trafic entrant (accès aux applications et réseaux privés)
L'Edge Interceptor
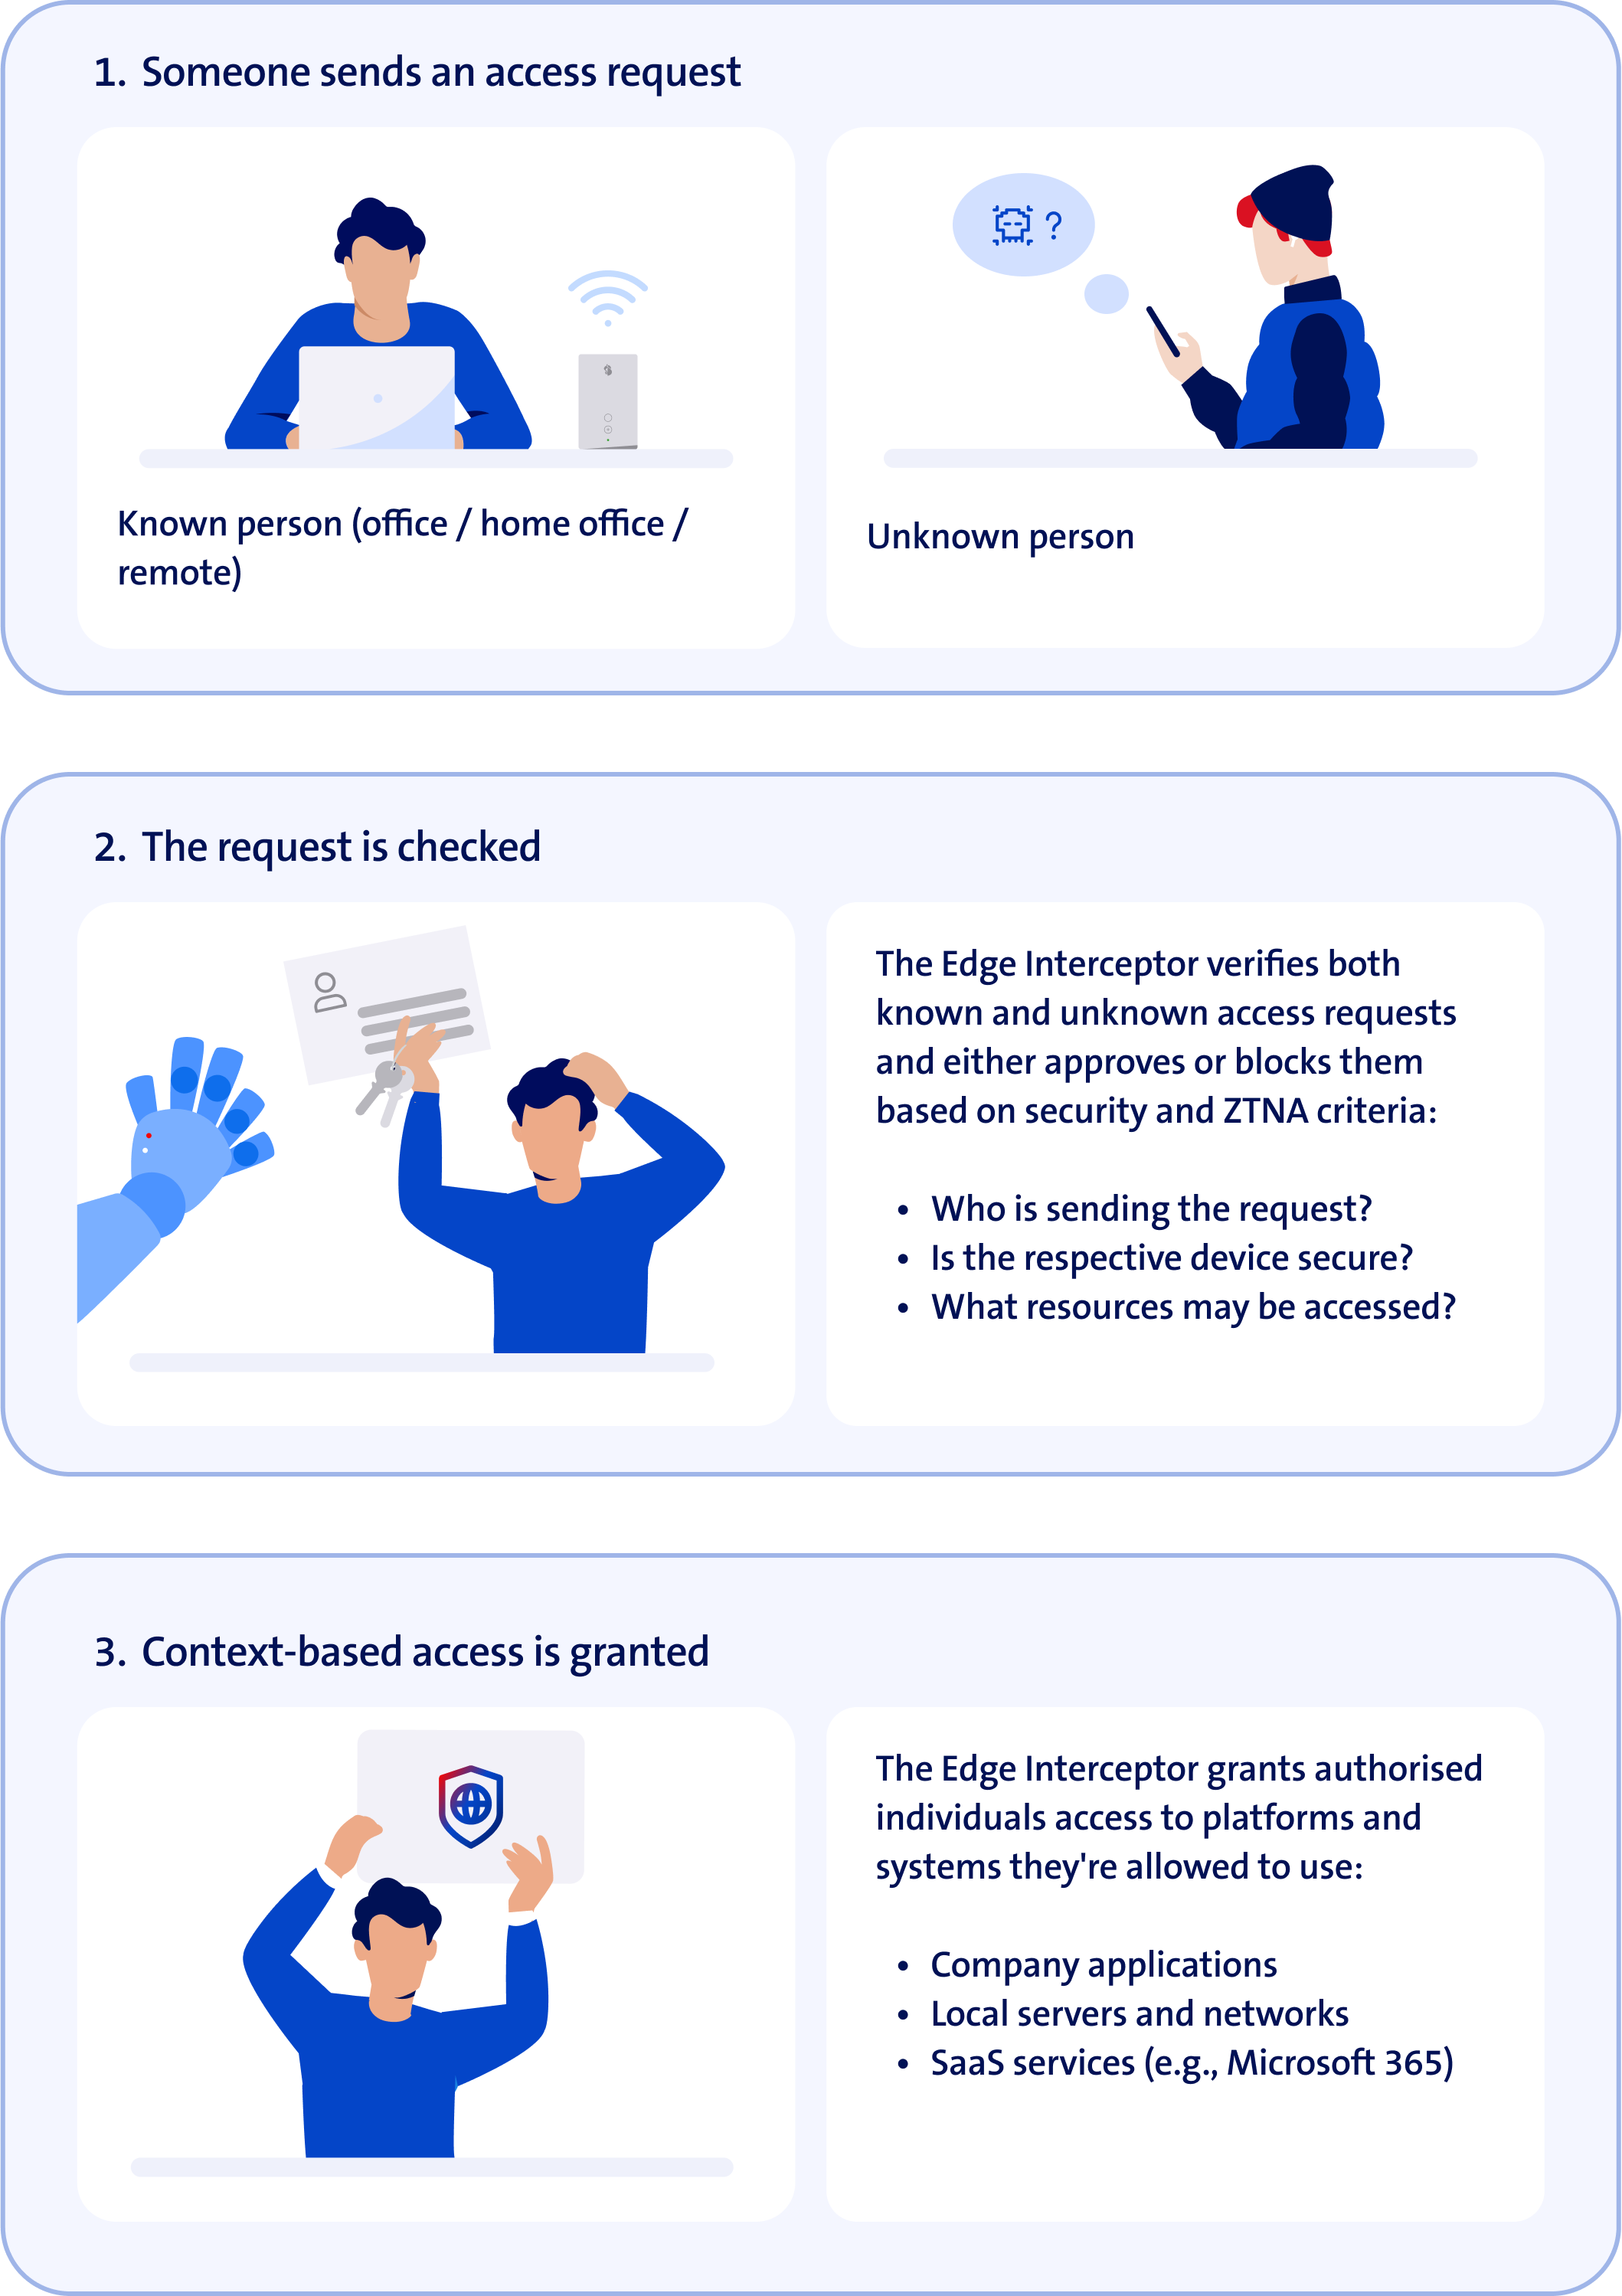
Tout le trafic entrant dans un environnement protégé par beemNet est refusé par défaut, ce qui tient les cybermenaces à l'écart. Toutefois, cela signifie également que l'accès légitime aux réseaux sécurisés par beemNet est bloqué — par exemple, si un employé travaille à domicile et a besoin d'accéder à un serveur d'entreprise protégé par beemNet.
Pour permettre un tel accès, beem propose la fonction Edge Interceptor, qui permet un accès sécurisé basé sur ZTNA aux réseaux, serveurs et applications de l'entreprise. Il intercepte le trafic de données entrant et, s'il est autorisé, l'achemine de manière sécurisée à travers beemNet jusqu'à sa destination correcte.
Contrairement au transfert de port conventionnel, qui présente un risque de sécurité inhérent, l'Edge Interceptor fonctionne comme un point d'accès sécurisé, appliquant les politiques de sécurité beemNet et ZTNA sans affecter les paramètres du pare-feu existant.
Les guides suivants fournissent des instructions étape par étape pour configurer l'accès sécurisé à vos serveurs protégés par beemNet et à vos applications privées. Trouvez ci-dessous le guide spécifique à votre produit et suivez la procédure de configuration correspondante.
Distinction entre réseau et hors réseau
Lors de la configuration de l'Edge Interceptor, il est important de faire la distinction entre les connexions On-Net et Off-Net, car chacune a des implications différentes pour le processus de configuration. Les termes On-Net et Off-Net font référence à l'endroit où le trafic de données a lieu: le trafic On-Net reste à l'intérieur de beemNet, tandis que le trafic Off-Net va au-delà.
On-Net
On-Net signifie qu'un utilisateur, un appareil ou une application se connecte depuis l'intérieur de beemNet en utilisant des produits Swisscom tels que beem Office, Smart Business Connect ou Protect & Connect. Dans ce cas, le trafic de données reste entièrement dans le backbone sécurisé de Swisscom et ne passe jamais par l'Internet public. Il s'agit d'une zone interne sécurisée, car tous les utilisateurs et appareils sont vérifiés grâce à l'identité de leur produit beemNet.
Exemples On-Net:
- Un ingénieur travaille sur le site d'une entreprise Smart Business Connect et accède à un serveur sur l'autre site protégé de l'entreprise.
- Un employé en déplacement accède à une application de l'entreprise à l'aide de son ordinateur portable tout en étant en ligne avec une carte SIM mobile Protect & Connect.
- Deux filiales d'une entreprise, toutes deux équipées de beem Office, s'envoient des fichiers l'une à l'autre.
Hors réseau
L'accès hors réseau, quant à lui, est initié depuis l'extérieur de l'écosystème beemNet via l'internet public. Dans ce cas, l'Edge Interceptor agit comme une passerelle de protection, en appliquant des règles d'accès basées sur le ZTNA avant d'autoriser l'entrée. Bien que le trafic Off-Net emprunte un chemin plus risqué à travers l'Internet public, l'Edge Interceptor permet un trafic entrant et un accès externe sécurisés et contrôlés.
Exemples hors réseau:
- Un employé travaille à distance sur le réseau Wi-Fi d'un hôtel et utilise l’appli beem pour accéder à une application de l'entreprise.
- Un partenaire commercial doit établir une connexion à un NAS d'entreprise protégé par beemNet à partir de son propre fournisseur d'accès à Internet.
- Le serveur cloud d'une entreprise sur AWS reçoit du trafic de clients en ligne, dont les demandes sont filtrées et transmises en toute sécurité dans beemNet.
INFO
Pour beem Office et Smart Business Connect, l'accès aux applications privées est disponible avec les éditions Standard, Plus et Premium de beem Security.
Pour Enterprise Connect, l'accès aux applications privées est disponible avec les éditions Plus et Premium beem Security.
D'autres produits et options de configuration seront introduits au fur et à mesure que les capacités de beemNet se développeront.
Guides de configuration du trafic entrant
beem Office, Smart Business Connect et Enterprise Connect XS
Guide de configuration On-Net
Ce guide explique comment configurer un accès On-Net sécurisé à l'aide d'un Centro Business Router et l'intégrer aux politiques de sécurité et ZTNA de Concerto. Les connexions On-Net fonctionnant entièrement au sein de beemNet, aucun VPN ou tunnel n'est nécessaire. Vos systèmes protégés par beemNet peuvent être accédés par des adresses IP exposées de manière sécurisée.
Les connexions entrantes sollicitées et non sollicitées peuvent être établies en suivant la même procédure (partie 2), mais chacune doit être configurée séparément.
- Ouvrez le tableau de bord d'administration du Centro Business Router.
Naviguez versNetwork→Port Forwarding. - Cliquez sur
Ajouter une nouvelle règle. - Sélectionnez une IP publique.
- Choisissez un port.
- Choisissez l'adresse IP LAN du système cible.
- Pour
Local Port, choisissezSame PortouCustom Defined. - Enregistrez la configuration.
Ouvrez Concerto, accédez à
Configurer→Protection en temps réel→Protection des applications privées, puis cliquez sur Add + pour lancer la procédure de configuration.Étape 1
Candidatures: Sauter cette étape.Étape 2
Utilisateurs et groupes:- Pour activer le trafic entrant sollicité, sélectionnez User groups. Dans les options de personnalisation, sélectionnez
managed-profile-saml-oneidb, puis choisissez le groupe d'utilisateurs pour lequel vous souhaitez activer le trafic entrant. - Pour activer le trafic entrant non sollicité, sélectionnez User device groups et choisissez l'option
VSIA_VSPA-Default.
- Pour activer le trafic entrant sollicité, sélectionnez User groups. Dans les options de personnalisation, sélectionnez
Étape 3
Position de l'extrémité: Sauter cette étape.Étape 4
Localisation géographique: Sauter cette étape.Étape 5 «Couches réseau 3-4»: Ouvrez l'onglet «Adresse de destination» et cliquez sur Add Adress Group. Saisissez l'adresse IP publique fixe de votre Centro Business Router (y compris le sous-réseau, par exemple «.xx/32») et définissez un nom et une balise.
Étape 6 «Application des mesures de sécurité»: Sélectionnez Autoriser.
Étape 7
Revue et Déploiement: Vérifiez et enregistrez vos configurations.
Une fois la procédure de configuration terminée et de retour sur la page «Protection des applications privées», veillez à cliquer sur Publish pour finaliser la configuration.
Configuration Off-Net
L'accès Off-Net est établi en mettant en place des tunnels VPN de site à site pour toutes les passerelles beemNet. L'infrastructure beemNet se compose de quatre points de présence (PoP) géographiquement redondants en Suisse, chacun étant équipé d'un mécanisme de basculement automatique. Il en résulte un total de huit passerelles - quatre actives et quatre en attente - qui doivent toutes être connectées par des tunnels sécurisés afin de garantir une connectivité et une redondance optimales.
Ce processus est complexe et ne peut actuellement pas être réalisé au moyen d'une interface simple et conviviale. Par conséquent, veuillez contacter Swisscom si vous avez besoin de mettre en place des connexions Off-Net. Une fois la connexion établie, vous pouvez gérer la sécurité de votre entreprise et les politiques de confiance zéro dans Concerto comme d'habitude.
Enterprise Connect Central Internet
Ce guide explique comment mettre en place un accès sécurisé en utilisant le tableau de bord Enterprise Connect et Concerto. Pour ce faire, il faut créer un lien VPN sortant pour établir un chemin réseau sécurisé, configurer la redirection de port pour acheminer le trafic entrant d'une IP publique vers le bon serveur interne, et appliquer les politiques de sécurité et ZTNA de Concerto pour autoriser le trafic entrant et l'accès.
L'accès pour le trafic sollicité et non sollicité peut être configuré à l'aide de la même procédure (partie 3), mais chacun doit être configuré séparément.
- Ouvrez le tableau de bord Enterprise Connect et naviguez vers
Network Services→Settings. - Cherchez la tuile
beemet assurez-vous que le statut estOn. - Naviguez vers
Sécuritéet cliquez sur la tuileLiens sortants. - Cliquez sur + pour générer une connexion sortante spécifique au VPN. Validez cette configuration en cliquant sur la coche, puis enregistrez.
- Passez à la caisse dans le coin supérieur droit et soumettez vos configurations.
- Ouvrez le tableau de bord Enterprise Connect et naviguez vers
Network Services→Security. - Cliquez sur la vignette «S-SPAT-Links», puis sur + pour ajouter une nouvelle règle:
- Entrez un nom et votre IP publique.
- Choisissez Source VPN.
- Entrez l'adresse IP privée du serveur de destination.
- Choisissez le protocole (TCP/UDP).
- Configurez
Origin Destination Ports. - Configurez
Translated Destination Ports.
- Confirmez en cochant la case et passez à la caisse dans le coin supérieur droit pour soumettre vos configurations.
Ouvrez Concerto, accédez à
Configurer→Protection en temps réel→Protection des applications privées, puis cliquez sur Add + pour lancer la procédure de configuration.Étape 1
Candidatures: Sauter cette étape.Étape 2
Utilisateurs et groupes:- Pour activer le trafic entrant sollicité, sélectionnez User groups. Dans les options de personnalisation, sélectionnez
managed-profile-saml-oneidb, puis choisissez le groupe d'utilisateurs pour lequel vous souhaitez activer le trafic entrant. - Pour activer le trafic entrant non sollicité, sélectionnez User device groups et choisissez l'option
VSIA_VSPA-Default.
- Pour activer le trafic entrant sollicité, sélectionnez User groups. Dans les options de personnalisation, sélectionnez
Étape 3
Position de l'extrémité: Sauter cette étape.Étape 4
Localisation géographique: Sauter cette étape.Étape 5 «Couches réseau 3-4»: Ouvrez l'onglet «Adresse de destination» et cliquez sur Add Adress Group. Saisissez l'adresse IP de la liaison VPN sortante configurée dans la partie 1.
Étape 6 «Application des mesures de sécurité»: Sélectionnez Autoriser.
Étape 7
Revue et Déploiement: Vérifiez et enregistrez vos configurations.
Une fois la procédure de configuration terminée et de retour sur la page «Protection des applications privées», veillez à cliquer sur Publish pour finaliser la configuration.