beemNet
beemNet è una rete aziendale sicura, il cuore di beem, disponibile in quattro Security Editions. Costituisce la base per una connettività e una protezione sicure, integrando utenti, dispositivi, applicazioni e sedi in un'architettura di rete privata.
I dispositivi e le reti connessi sono protetti dalle minacce informatiche provenienti da Internet e la privacy viene migliorata attraverso l'anonimizzazione e la crittografia mirate. beemNet consente una navigazione Internet e un accesso alle applicazioni sicuri, supporta metodi di autenticazione crittografica moderni come le passkeys e impedisce che i dispositivi connessi siano esposti direttamente a Internet.
Progettata per garantire scalabilità, alta disponibilità e un'integrazione senza soluzione di continuità con le infrastrutture di rete e sicurezza esistenti, beemNet riduce gli oneri operativi e di gestione.
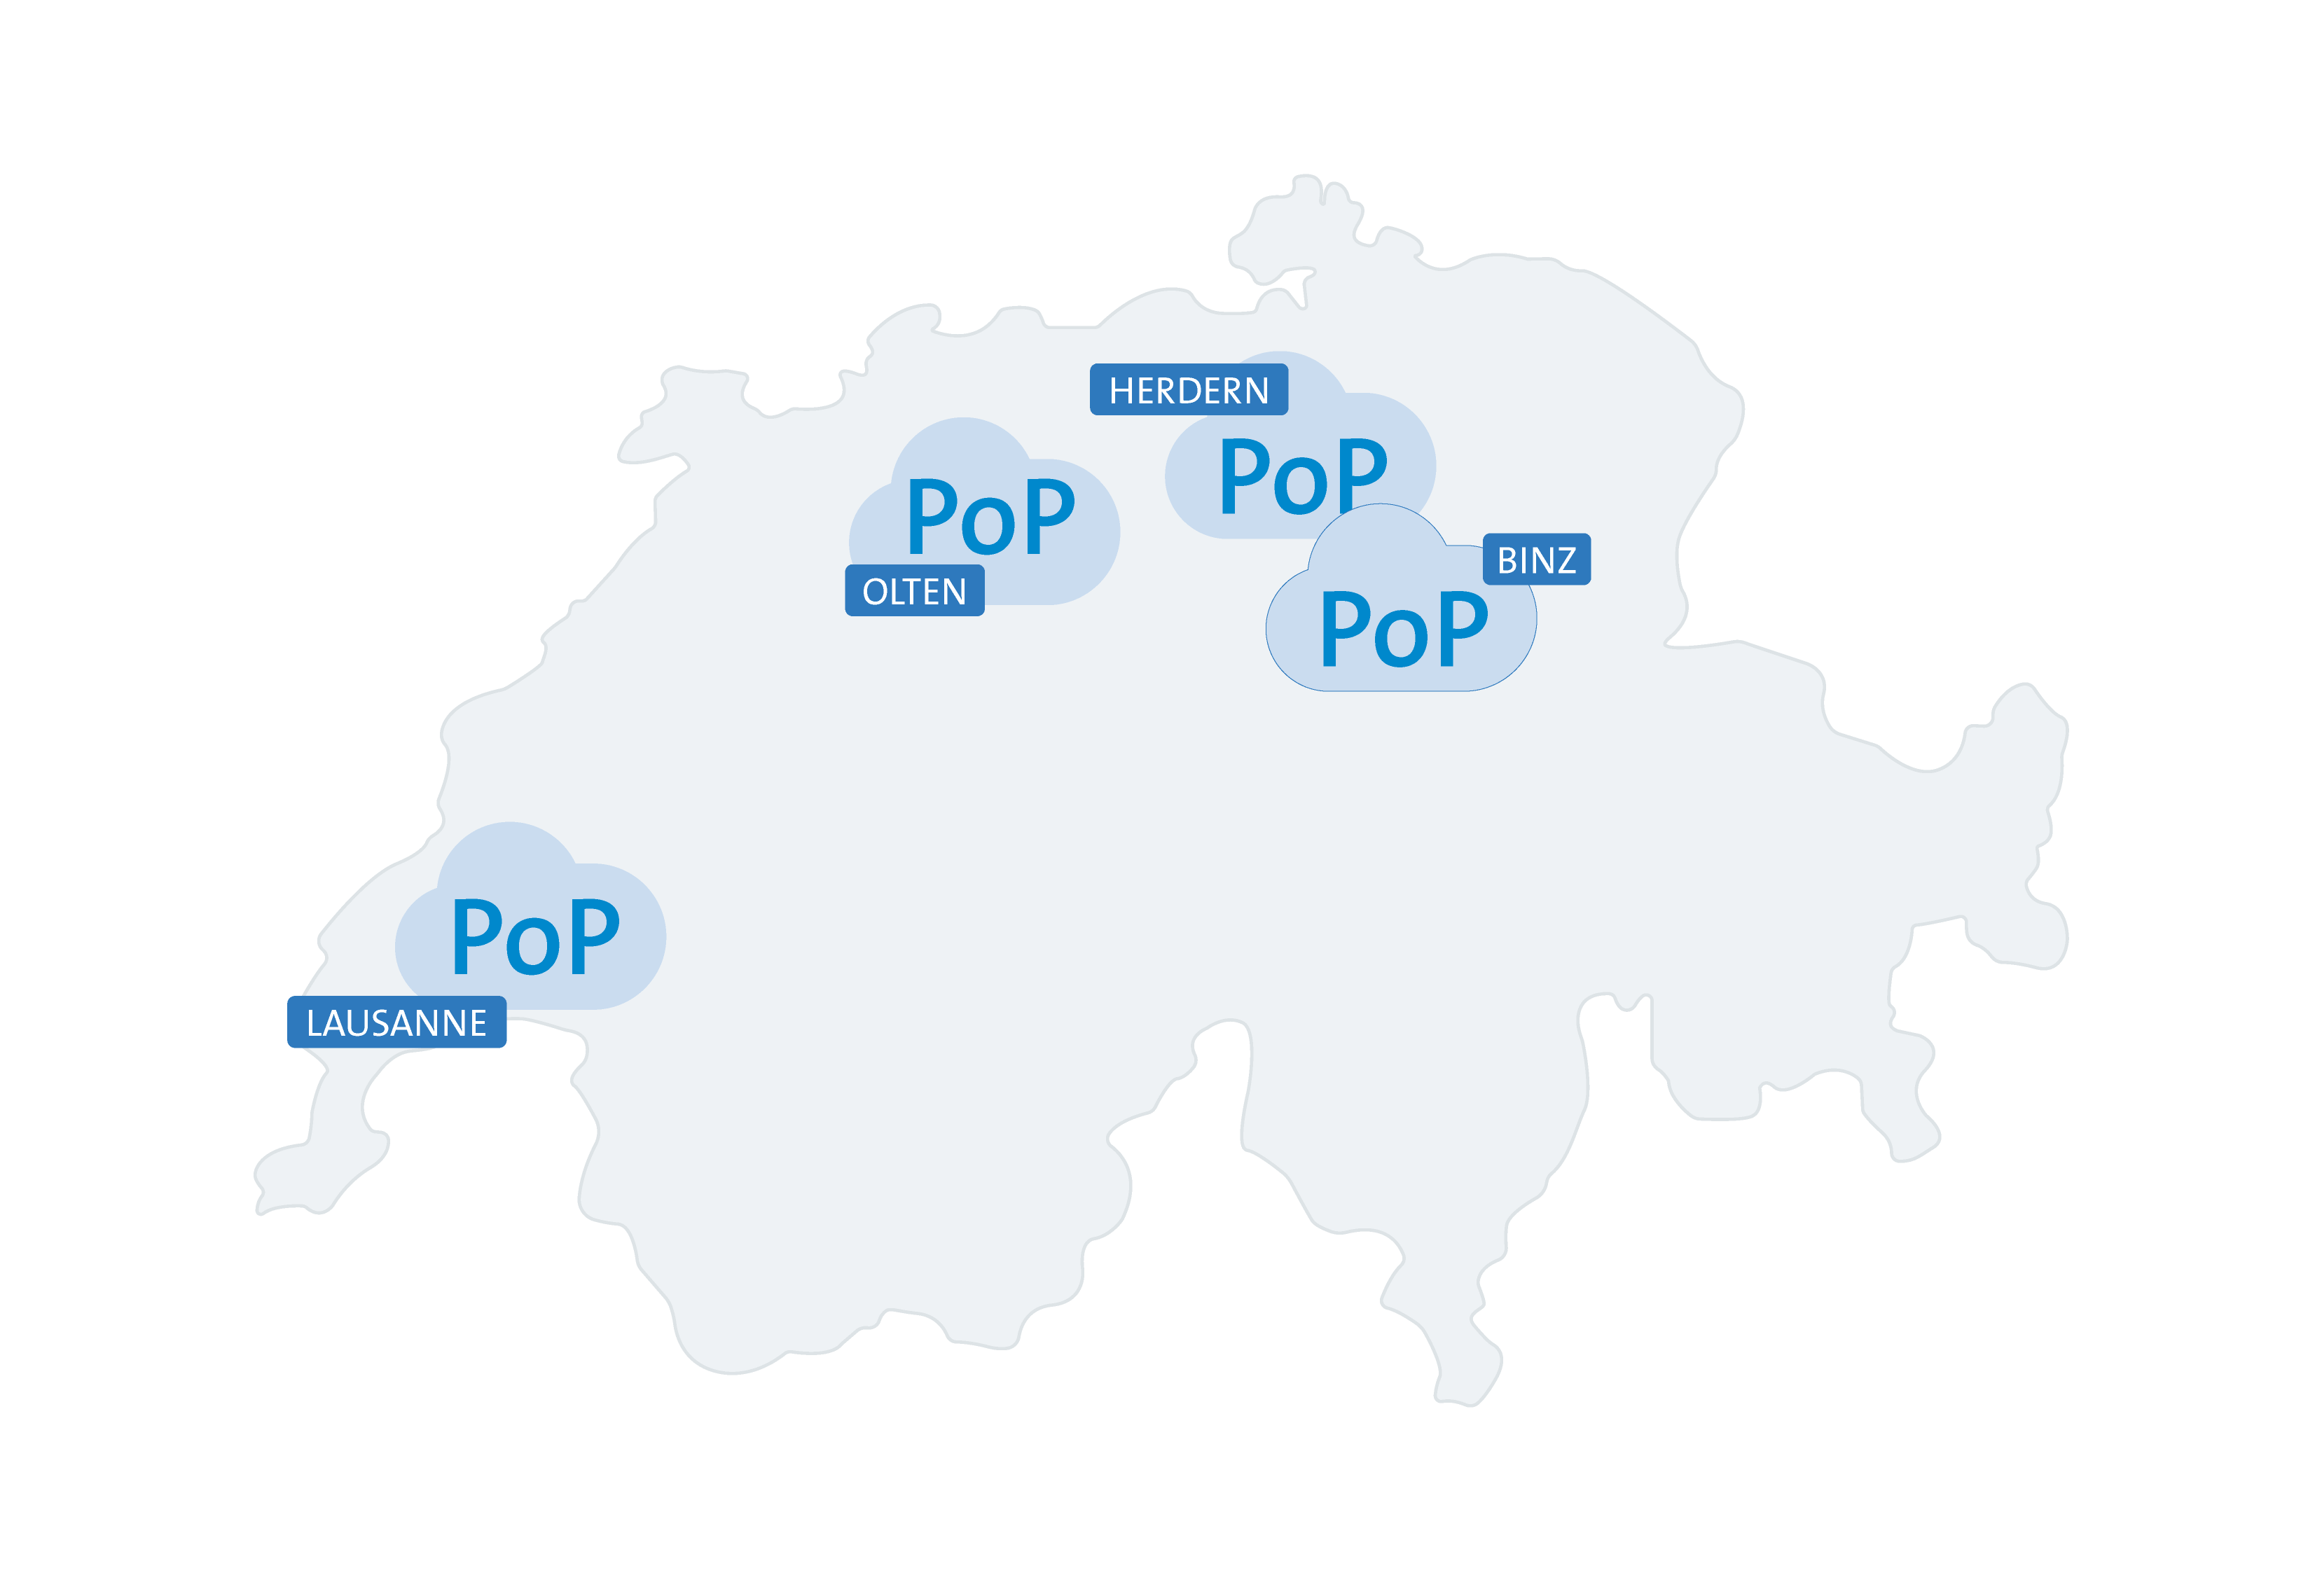 Swisscom gestisce in Svizzera quattro punti di presenza (PoP) di beem geograficamente ridondanti. Meccanismi di failover automatici integrati reindirizzano il traffico verso un altro PoP se uno non è disponibile.
Accesso a beemNet
L'accesso a beemNet avviene tramite licenze di sede e licenze utente:
- Le licenze di sede combinano le opzioni beemNet con una connessione di sede, integrando la sede in beemNet.
- Le licenze utente per gli abbonamenti mobili sono opzioni beemNet collegate alle identità degli utenti. Rendono disponibili agli utenti autenticati le funzionalità associate.
Gli utenti che non dispongono di una connessione mobile o la cui connessione mobile non può essere combinata con il servizio possono essere integrati tramite una licenza utente senza abbonamento mobile offerta separatamente (licenza Protect).
I dispositivi possono connettersi a beemNet in due modi:
- Agentless: connessione di un dispositivo a beemNet senza l’app beem. La connessione viene stabilita tramite una SIM beem sulla rete mobile di Swisscom oppure tramite una connessione Internet Swisscom protetta da beem. Le connessioni Agentless non offrono una connettività protetta su reti esterne come il Wi‑Fi pubblico o le reti mobili estere in roaming.
- Agent-based: connessione di un dispositivo a beemNet tramite l’app beem. L’app stabilisce una connessione VPN sicura a beemNet che fornisce un accesso protetto end-to-end attraverso diverse reti, incluso il Wi‑Fi pubblico e il roaming internazionale. Le connessioni Agent-based supportano inoltre funzionalità di sicurezza avanzate come il rilevamento di malware, la gestione della postura del dispositivo, la Deep Packet Inspection (DPI) e il controllo granulare degli accessi.
Per ulteriori informazioni, consultare la pagina sull'onboarding dei dispositivi.
Roaming sicuro con l’app beem
I dispositivi che utilizzano una connessione mobile agentless (basata su SIM) sono connessi in modo sicuro a beemNet quando operano sulla rete mobile di Swisscom. Questa protezione non si applica però quando il dispositivo è in roaming all'estero.
A causa di limitazioni tecniche nelle architetture di roaming e delle reti mobili estere (RAN), beem non può fornire una connessione sicura end-to-end a beemNet per i dispositivi agentless connessi tramite reti mobili estere.
Per mantenere un accesso protetto end-to-end a beemNet all'estero, i dispositivi devono utilizzare una connessione agent-based tramite l’app beem, che deve essere installata e attiva.
Zero Trust Network Access
Lo Zero Trust Network Access (ZTNA) consente l'accesso sicuro alle singole applicazioni aziendali. Ogni richiesta di accesso viene valutata in base all'identità dell'utente, al dispositivo e al contesto. L'accesso all'applicazione approvata viene concesso solo se vengono soddisfatte le condizioni definite.
A differenza delle tradizionali soluzioni VPN o di accesso remoto, lo ZTNA non fornisce agli utenti un accesso generico alla rete aziendale. Al contrario, viene reso accessibile solo l’applicazione specifica richiesta — ad esempio, un sistema CRM, un software di contabilità, una intranet o un’applicazione web interna.
Lo stato di sicurezza dell'utente, del dispositivo e del contesto di accesso viene monitorato costantemente. Se le politiche di sicurezza definite non vengono più rispettate, l'accesso viene immediatamente negato. Anche nel caso in cui un account utente o un dispositivo venga compromesso, l'accesso rimane limitato alle applicazioni che sono state esplicitamente approvate. Di conseguenza, lo ZTNA riduce significativamente la superficie di attacco.
ZTNA è una funzionalità fondamentale di beem e opera in sinergia con altri componenti di beem, tra cui passkeys, beem Device Management, Identity and Access Management, il Business Application Portal e l’app beem. Insieme, questi componenti formano un’architettura di sicurezza completa e di facile utilizzo.
Accesso basato sul contesto
Oltre all'identità dell'utente, lo ZTNA utilizza informazioni contestuali per valutare le richieste di accesso. Ciò consente alle organizzazioni di definire con precisione chi può accedere a quale applicazione e a quali condizioni è consentito l'accesso.
Tra i criteri tipici figurano:
- Utente o gruppo di utenti
- Dispositivo utilizzato
- Stato del dispositivo (ad es. dispositivo gestito)
- Posizione o rete
- Data e ora
- Metodo di accesso (ad es. app beem)
Questi criteri possono definire contesti di accesso quali i seguenti:
A un addetto alle vendite viene concesso l'accesso al sistema CRM solo se ha effettuato correttamente l'autenticazione, sta utilizzando un dispositivo aziendale gestito e accede al sistema dalla Svizzera.
Le politiche ZTNA possono essere configurate in Concerto.
INFO
ZTNA è disponibile nelle edizioni Standard, Plus e Premium.
Firewall as a Service
Il servizio Firewall as a Service (FWaaS) offre la possibilità di identificare le applicazioni attraverso varie caratteristiche, quali l’ispezione approfondita dei pacchetti (DPI) a livello 7, l’URL, i numeri di protocollo e di porta, gli indirizzi IP di destinazione e altro ancora. Ciò viene utilizzato in combinazione con un controllo completo basato su regole. Il proxy DNS protegge le voci DNS utilizzando le informazioni provenienti dai server DNS autoritativi e dai feed di reputazione DNS per bloccare l’accesso a siti web non attendibili o dannosi. La reputazione degli URL e degli indirizzi IP, la categorizzazione e il filtraggio consentono una navigazione sicura e bloccano i siti web dannosi. Il proxy TLS/SSL apre e ispeziona il traffico crittografato per rilevare le minacce e prevenire la fuga di dati. L’IPS rileva e previene lo sfruttamento delle vulnerabilità sulla base di firme e anomalie. Le firme delle vulnerabilità e il rilevamento delle anomalie vengono aggiornati in tempo reale per garantire una protezione continua.
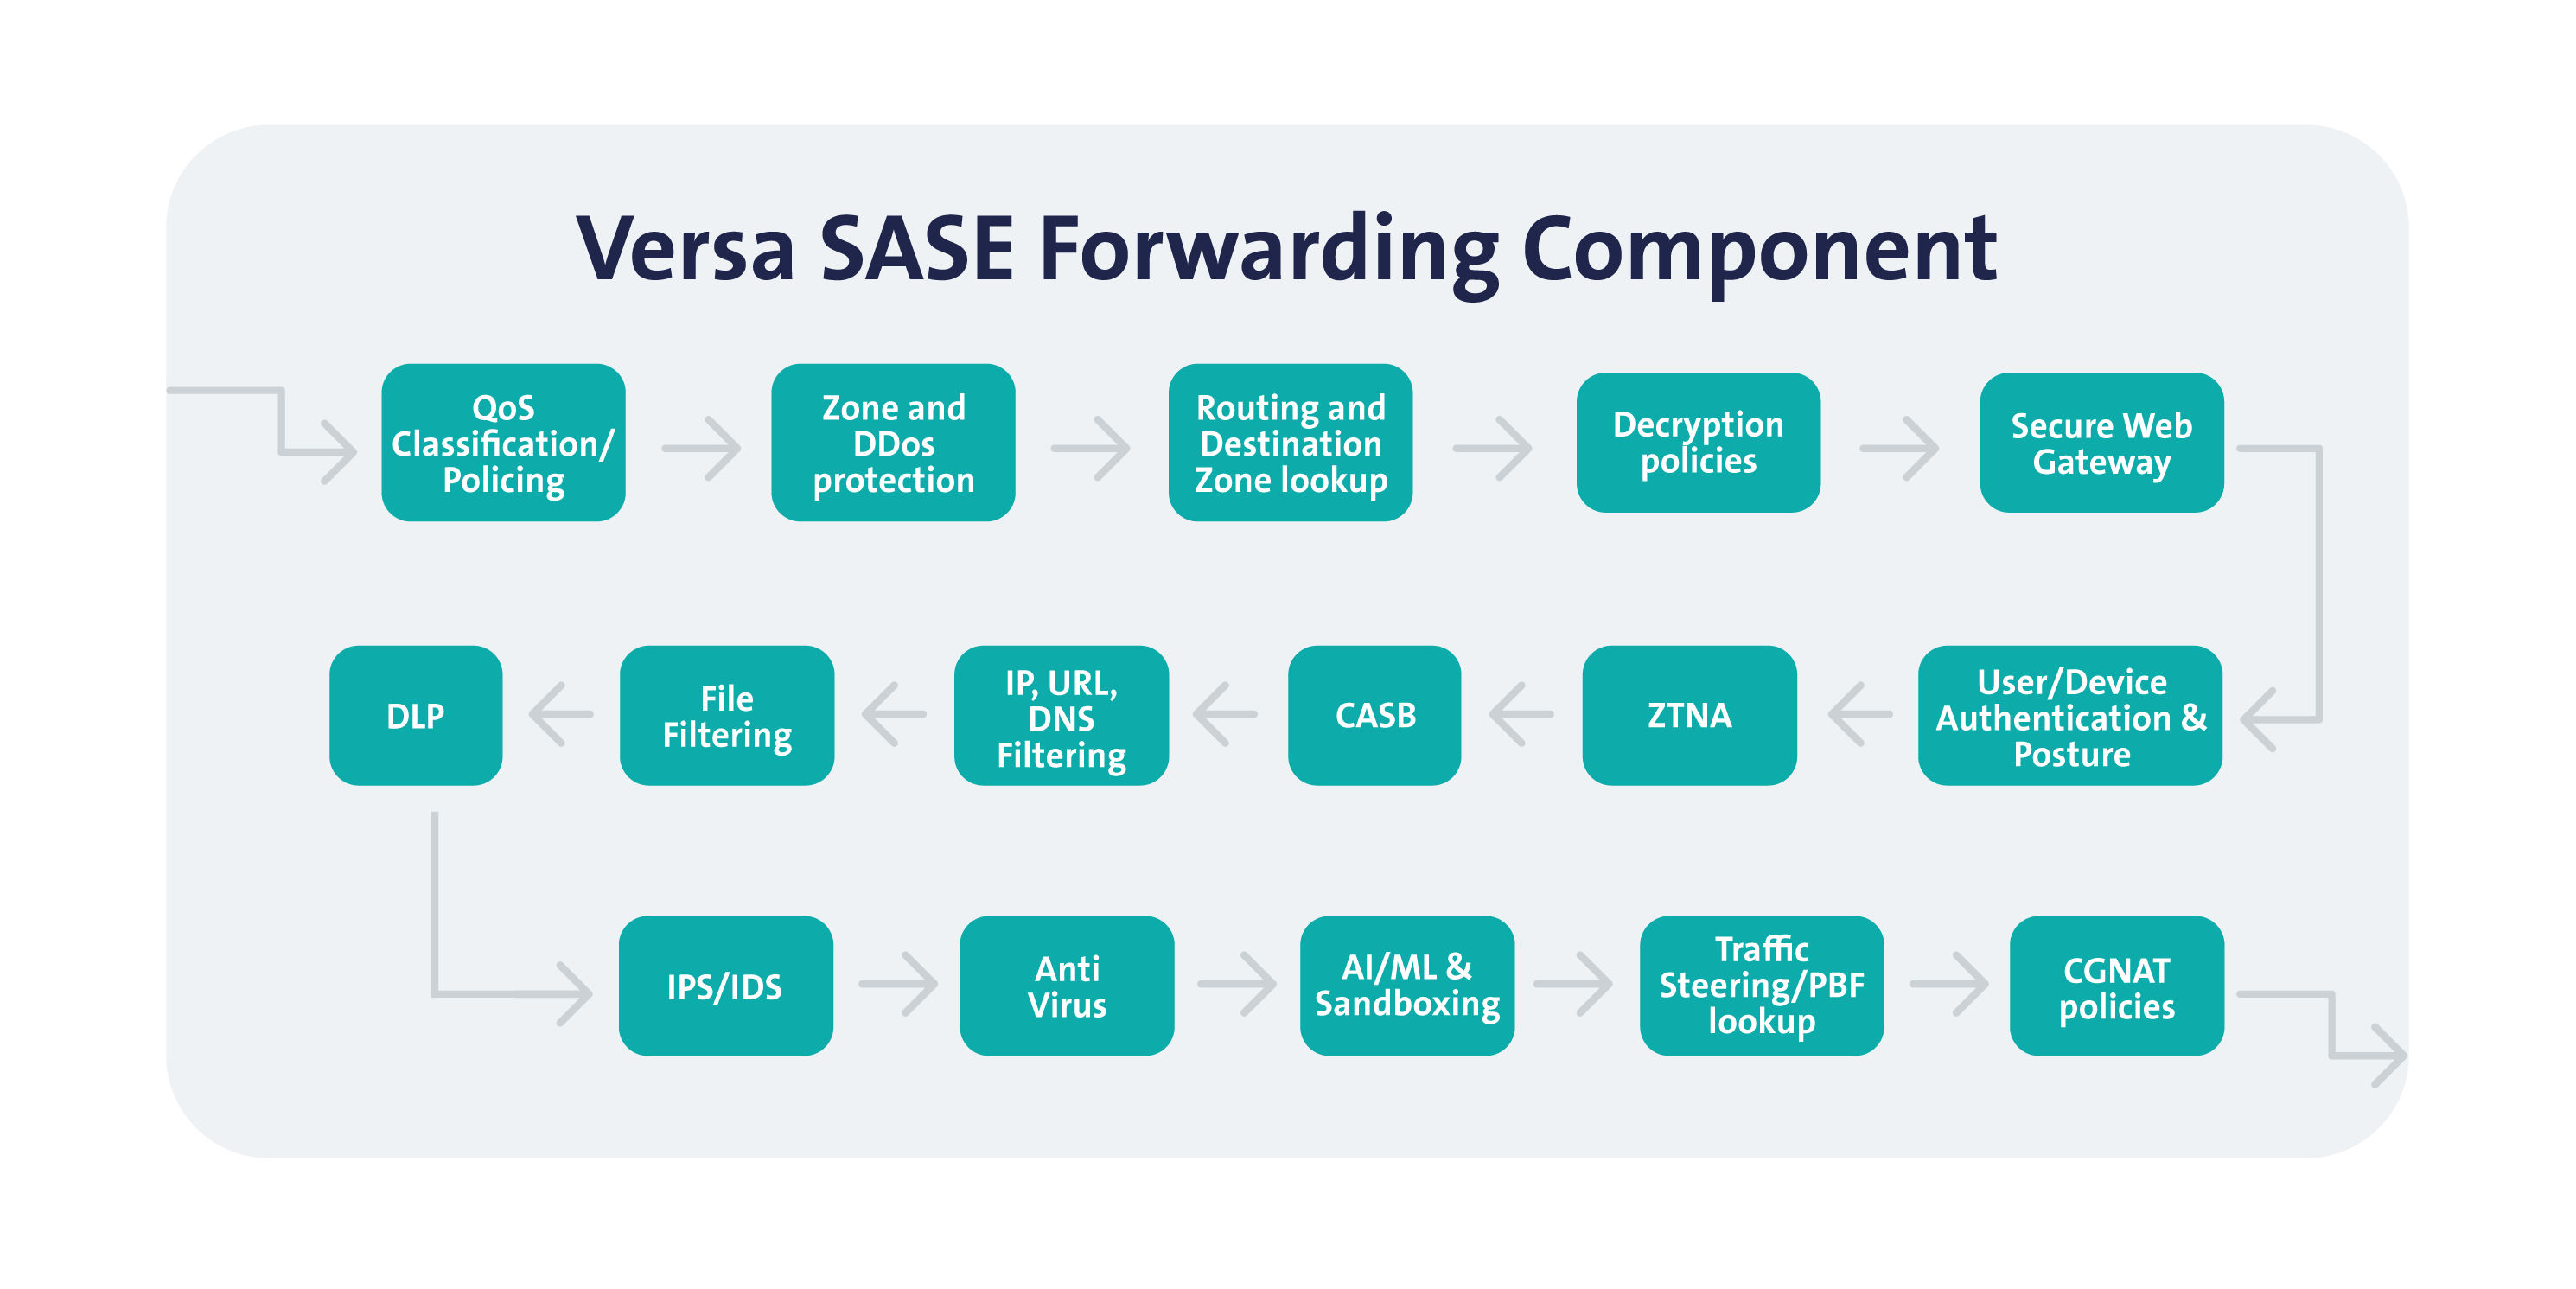 Figura: Componente di inoltro Versa SASE che illustra la sicurezza a più livelli e il flusso di elaborazione del traffico all'interno dell'infrastruttura di beemNet.
La gestione, la protezione e il monitoraggio efficienti costituiscono le fondamenta del controllo sicuro degli accessi web. I Policies predefiniti e la prioritizzazione della larghezza di banda ottimizzano il traffico web. La difesa dalle minacce offre una protezione completa contro i siti web dannosi e consente una risposta rapida ai nuovi modelli di attacco. La prevenzione in tempo reale delle fughe di dati blocca le trasmissioni di dati non autorizzate e garantisce la conformità alle normative. La sicurezza per i dipendenti mobili consente l'accesso protetto al web da qualsiasi luogo e dispositivo. Il monitoraggio in tempo reale assicura un controllo continuo e il blocco dei contenuti inappropriati per garantire un accesso al web sicuro e gestito. Insieme, questi componenti formano una soluzione di sicurezza olistica per un accesso al web sicuro e gestito:
- Firewall stateful
- Visibilità dell'applicazione
- Firewall di nuova generazione
- Filtraggio IP
Stateful Packet Inspection
La Stateful Packet Inspection (SPI) è una funzionalità di sicurezza fondamentale integrata nella piattaforma SASE di beem per fornire una protezione firewall intelligente e consapevole del contesto per tutto il traffico diretto a Internet. A differenza del filtraggio stateless, che valuta solo i singoli pacchetti, SPI tiene traccia dell'intero stato e del contesto delle sessioni di rete, consentendo alla piattaforma di prendere decisioni informate sulla legittimità del traffico. In beem, la SPI viene applicata attraverso le Regole di protezione Internet, che vengono applicate per ogni tenant beem e valutano dinamicamente il traffico in base a una combinazione di criteri di corrispondenza (ad esempio, applicazioni, utenti, geolocalizzazione, indirizzi IP e protocolli) e di azioni predefinite per l'applicazione della sicurezza (ad esempio, consenti, nega o ispezione basata sul profilo). L'SPI garantisce che il traffico sia valutato non solo in base all'origine e alla destinazione, ma anche in base ai modelli comportamentali e alla conformità dei protocolli. Ad esempio, è in grado di riconoscere e convalidare la sequenza corretta di un handshake TCP o di rilevare deviazioni dal normale comportamento della sessione, rifiutando automaticamente connessioni sospette o malformate. La logica di ispezione è incorporata nel motore di applicazione del firewall e funziona di concerto con:
- Filtraggio delle applicazioni e degli URL
- IPS (Sistema di prevenzione delle intrusioni)
- Deep Packet Inspection (DPI)
- Decrittografia TLS/SSL
- Reputazione IP e sicurezza DNS
- Politiche di accesso basate sui ruoli e sull'identità
Questo approccio stratificato consente a SPI di essere altamente efficace nel rilevare l'hijacking di sessione, l'abuso di protocollo e le connessioni spoofed, mantenendo al contempo le prestazioni grazie all'elaborazione ottimizzata nel punto di presenza (PoP). Come parte dell'architettura beemNet, SPI svolge un ruolo chiave nel fornire un accesso a Internet sicuro e conforme alle politiche per gli utenti fissi e mobili, in linea con i livelli di sicurezza di Swisscom.
Deep Packet Inspection
La Deep Packet Inspection (DPI) è una tecnica di ispezione fondamentale utilizzata nell'infrastruttura beemNet di beem basata su SASE. Analizza l’intero payload dei pacchetti di dati, non solo le informazioni dell’intestazione, per rilevare e controllare in tempo reale modelli di traffico complessi e minacce. La DPI garantisce visibilità e filtraggio avanzati esaminando il contenuto del traffico Internet, consentendo l’applicazione di regole basate su:
- Conformità al protocollo e anomalie
- Firme e comportamenti delle applicazioni
- Malware incorporato, spyware o altre minacce
- Potenziali fughe di dati (DLP)
- Violazioni delle norme e contenuti inappropriati
In beem, la DPI viene attivata principalmente a partire dal Security Level 2. A questo livello, il traffico, comprese le connessioni crittografate, viene decrittografato dal proxy TLS/SSL e ispezionato in linea. La DPI funziona in combinazione con:
- Stateful Packet Inspection (SPI)
- Filtraggio URL e IP
- Motori antivirus e antimalware
- Sistemi di rilevamento e prevenzione delle intrusioni (IDS/IPS)
Il DPI è essenziale per rilevare minacce avanzate che aggirano i firewall tradizionali e consente l'applicazione di controlli di sicurezza granulari. La sua efficacia si basa su aggiornamenti continui del riconoscimento dei protocolli, delle firme delle minacce e dell'euristica comportamentale. Come parte dello stack di sicurezza beemNet, il DPI contribuisce in modo significativo alla capacità di bloccare i contenuti dannosi, applicare le policy di utilizzo e garantire la conformità alle normative, il tutto mantenendo un'esperienza utente senza soluzione di continuità.
Proxy DNS e sicurezza
DNS Proxy e Security è una soluzione completa progettata per proteggere le reti e i client a livello DNS, combinando funzionalità avanzate di filtraggio, intelligence sulle minacce e gestione del traffico. Include i seguenti componenti principali: DNS Forwarder, DNS Split Proxy, DNS Proxy, DNS Threat Feeds e DNS Firewall.
- Il proxy DNS svolge un ruolo centrale nella protezione del traffico DNS. Sfrutta le informazioni provenienti da server DNS autorevoli e feed di reputazione DNS costantemente aggiornati per bloccare l'accesso a domini non affidabili, sconosciuti o dannosi, compresi quelli associati alle infrastrutture di comando e controllo (C&C) utilizzate dagli aggressori. Migliora inoltre la velocità di risoluzione DNS e semplifica la gestione DNS.
- DNS Security e Filtering protegge da un'ampia gamma di minacce basate sul DNS, tra cui dirottamento del DNS, attacchi di riflessione e amplificazione, spoofing, phishing, malware, ransomware e botnet. Questa protezione viene applicata direttamente a livello di DNS, prevenendo le minacce prima che raggiungano la rete o gli endpoint.
- Il DNS forwarder viene utilizzato quando un server DNS non è in grado di risolvere una query utilizzando le sue tabelle DNS locali e deve inoltrare la richiesta a un resolver esterno.
- Il DNS Split Proxy migliora l'efficienza separando le query DNS interne (ad esempio, all'interno di un dominio aziendale) da quelle esterne, garantendo prestazioni ottimali di instradamento e risoluzione.
- I feed delle minacce DNS sono set di dati dinamici e globali che forniscono informazioni in tempo reale sui domini dannosi. Questi feed vengono aggiornati continuamente utilizzando i dati provenienti da centinaia di sensori in tutto il mondo, consentendo il blocco proattivo dei domini appena registrati o sospetti fino a quando la loro reputazione non viene verificata.
- Il DNS Firewall ispeziona ogni query DNS e blocca l'accesso a domini identificati come pericolosi, come siti di phishing o server web compromessi, aggiungendo così un ulteriore livello di sicurezza.
Insieme, questi componenti formano una solida architettura di sicurezza DNS che non solo accelera la risoluzione dei domini, ma riduce anche significativamente la superficie di attacco impedendo l'accesso a domini dannosi nella fase più precoce possibile.
Reputazione URL e IP
beem NGFW offre un ricco set di funzionalità di categorizzazione e filtraggio di URL e IP in oltre 80 categorie di URL per consentire una navigazione sicura e bloccare i siti dannosi. Gli URL sono classificati in base alla reputazione, al rischio e all'affidabilità. Oltre alle classi predefinite, beem supporta classi definite dall'utente/personalizzate che possono essere create e gestite secondo necessità. Centinaia di milioni di domini e più di 13 miliardi di URL vengono valutati e classificati per ottenere la massima copertura delle minacce.
Le categorie predefinite comprendono l'IA generativa e i siti Internet generici per migliorare la produttività dei dipendenti, i siti inappropriati come il gioco d'azzardo o la pornografia per evitare responsabilità legali, nonché i siti vocali e video per la gestione della larghezza di banda.
- Aggiornamenti periodici del database degli URL tramite pacchetti di sicurezza, senza aggiornamenti di VOS o del software
- Ricerche in cloud in tempo reale per gli URL non categorizzati nella cache VOS
- Categorie URL personalizzate basate su espressioni regolari e/o corrispondenza di stringhe fisse
- Schermate del captive portal personalizzabili per l'applicazione dei criteri e il reindirizzamento
- Supporto per le pagine Blocca, Informa, Chiedi, Giustifica, Annulla e Autentica
Proxy e decodifica TLS e SSL
- Protegge dalle minacce nascoste nel traffico crittografato aprendo e ispezionando il traffico TLS/SSL e applicando criteri di sicurezza aggiuntivi per la protezione delle minacce e dei dati.
- Indirizza il traffico crittografato in base alle firme delle applicazioni, esegue la scansione del contenuto crittografato per la prevenzione di malware ed exploit e rileva e previene la fuga di dati per garantire la conformità aziendale.
- Supporta le modalità trasparente o split-proxy.
- Supporta le versioni 1.0, 1.1, 1.2 e 1.3 di TLS e ha anticipato il supporto di TLS 1.3 rispetto a molti fornitori di sicurezza. Per una maggiore sicurezza, beem raccomanda di utilizzare TLS 1.3 con il proxy TLS, in quanto migliora la riservatezza e l'integrità delle comunicazioni.
- La Perfect Forward Secrecy (PFS) utilizza chiavi effimere per superare i problemi di riservatezza. La PFS è obbligatoria con TLS 1.3. Generando una chiave di sessione unica per ogni sessione avviata da un utente, anche la compromissione di una singola chiave di sessione non influirà su altri dati oltre a quelli scambiati nella sessione specifica protetta da quella particolare chiave.
- Alcune parti dell'handshake (valori del certificato del server, come CName e SAN) sono criptate. In questo modo si impedisce a terzi malintenzionati (che si affidano all'esame dei certificati del server) di origliare la connessione.
Intrusion Detection System
Un Intrusion Detection System (IDS) è un componente di monitoraggio passivo utilizzato per analizzare il traffico di rete e identificare attività sospette o non autorizzate. Funziona fuori banda, ovvero riceve una copia speculare del traffico anziché essere in linea con il flusso. L'IDS ispeziona il traffico utilizzando:
- Rilevamento basato sulle firme: confronta i modelli di traffico con un database aggiornato regolarmente delle firme delle minacce note.
- Rilevamento basato sulle anomalie: identifica le deviazioni rispetto alle linee di base del traffico stabilite per rilevare attacchi nuovi o zero-day.
Gli amministratori possono definire profili di vulnerabilità che specificano regole di rilevamento, soglie e azioni di risposta (ad esempio, avvisi o registrazione). Questi profili possono essere:
- Predefiniti, che coprono casi d'uso tipici come la protezione dei client, il rilevamento di malware o le minacce specifiche del sistema operativo.
- Personalizzati, in cui le regole vengono adattate alle esigenze organizzative (ad esempio, filtrate in base al punteggio CVSS, al sistema operativo o alla direzione del traffico).
L'IDS registra gli eventi rilevati e, se necessario, acquisisce i dati dei pacchetti per un'analisi più approfondita. Questi registri e acquisizioni vengono in genere inoltrati a un sistema di analisi centralizzato per garantire visibilità e correlazione. Posizionando gli IDS nei punti di connessione interni (ad esempio tra VLAN o sistemi critici), le organizzazioni ottengono una visibilità approfondita sul traffico est-ovest, facilitando l'individuazione dei movimenti laterali o delle minacce interne.
Intrusion Prevention System
Un Intrusion Prevention System (IPS) è un meccanismo di sicurezza in linea che non solo rileva le attività dannose, ma le blocca attivamente. A differenza dell'IDS, l'IPS si trova direttamente nel percorso del traffico e può eliminare o rifiutare i pacchetti in tempo reale. Tutto il traffico passa attraverso l'IPS prima di essere inoltrato, consentendo una risposta immediata alle minacce rilevate. I metodi di rilevamento includono:
- Rilevamento basato sulle firme: confronta il traffico in entrata con un database curato di firme di attacchi noti.
- Rilevamento basato sulle anomalie: confronta il comportamento del traffico in tempo reale con valori di riferimento prestabiliti per rilevare attività insolite.
Le azioni che possono essere applicate dall'IPS includono:
- Eliminazione di pacchetti dannosi o intere sessioni
- Reimpostazione delle connessioni dal lato client o server
- Registrazione degli eventi con acquisizione dei pacchetti opzionale
- Generazione di avvisi per i team di sicurezza
Il sistema utilizza profili di vulnerabilità, ovvero raccolte di regole di rilevamento classificate in base a criteri quali:
- Intervallo di punteggi CVSS
- Sistema operativo o applicazione
- Vettore di attacco o protocollo
- Tipo di regola (firma o anomalia)
I profili possono essere predefiniti o personalizzati utilizzando un editor di regole che consente di filtrare in base all'ID della minaccia, alla gravità o all'affidabilità del rilevamento. Inoltre, gli amministratori possono caricare le proprie regole personalizzate in formati standard (ad esempio compatibili con Snort), che vengono compilate e applicate al traffico. Per evitare interruzioni del servizio, il sistema supporta la compilazione asincrona delle regole, il che significa che è possibile preparare nuove regole in background mentre quelle precedenti rimangono attive. Per un controllo più accurato, è possibile configurare soglie ed eccezioni, consentendo, ad esempio, a indirizzi IP specifici di bypassare determinate regole o limitando le azioni in base ai tassi di successo entro intervalli di tempo definiti. Un IPS svolge un ruolo fondamentale nel prevenire lo sfruttamento delle vulnerabilità e garantire che il traffico non autorizzato venga intercettato prima che raggiunga le risorse protette.
Scansione malware e antivirus
La protezione dai malware è un elemento fondamentale dello stack di sicurezza beemNet ed è progettata per rilevare e bloccare i software dannosi prima che possano compromettere gli endpoint o le reti. Ciò include minacce quali virus, worm, trojan, ransomware, spyware e altro codice indesiderato che potrebbe tentare di sottrarre dati o interrompere i servizi.
Per garantire una protezione affidabile, beemNet integra la scansione malware e antivirus (AV) direttamente nella sua pipeline di ispezione del traffico. Questa ispezione viene eseguita in tempo reale e si applica sia ai protocolli web che a quelli di posta elettronica, supportando:
- Ispezione multiprotocollo: esegue la scansione del traffico sui protocolli comunemente utilizzati, tra cui HTTP, HTTPS, FTP, SMTP, POP3, IMAP e MAPI.
- Analisi bidirezionale: ispeziona sia i flussi in upload che quelli in download per identificare il malware che tenta di entrare o uscire dalla rete.
- Filtraggio per tipo di file: filtra in base al formato del file, al tipo MIME o alla firma per impedire la consegna di contenuti dannosi.
- Applicazione basata su Policy: Applica azioni predefinite o personalizzate (ad esempio,
Alert,Deny,Reject) in linea con i criteri di Security Policies.
Oltre al traffico inline, i file possono essere scansionati anche offline nell'archivio cloud o tramite ispezione basata su API.
Le minacce vengono rilevate tramite:
- Rilevamento basato su firme: confronto di file e payload con un database di hash e modelli di malware noti.
- Analisi euristica e comportamentale: identificazione di comportamenti sospetti, quali autoreplicazione, iniezione di codice o accesso anomalo al file system.
- Aggiornamenti in tempo reale: database delle firme costantemente aggiornati per affrontare le minacce appena scoperte.
Questa funzionalità è disponibile a partire dal Security Level 2 e svolge un ruolo fondamentale nella protezione degli utenti in tutte le reti connesse.
Gli amministratori possono configurare profili personalizzati di protezione dai malware, definendo:
- I protocolli e le direzioni da scansionare (ad esempio, solo download o entrambe le direzioni)
- Tipi o categorie di file da includere nell'ambito della scansione
- Azioni di applicazione per le minacce rilevate:
Allow(solo registrazione)Alert(invio di una notifica)Deny(blocco della consegna)Reject(interruzione attiva della connessione)Recommended Action(in base al punteggio di rischio o alle impostazioni predefinite delle politiche)
I profili possono anche includere tag e metadati per il filtraggio, la creazione di report e l'assegnazione di criteri. I log relativi al rilevamento di malware possono essere inoltrati a una piattaforma di analisi centralizzata per la correlazione e la risposta agli incidenti.
In combinazione con sandboxing, servizi di reputazione e rilevamento delle anomalie, la scansione malware e antivirus costituisce un livello fondamentale di una strategia di difesa in profondità. Previene compromissioni, fughe di dati e interruzioni del sistema su tutti i dispositivi e servizi connessi, con un impatto minimo sulle prestazioni.
Application Layer Gateway
L'Application Layer Gateway (ALG) è una funzione di rete che facilita la corretta gestione dei protocolli applicativi che richiedono assegnazioni dinamiche delle porte e indirizzamento IP incorporato, specialmente quando il traffico è soggetto a NAT (Network Address Translation) o all'ispezione da parte di un firewall. Alcuni protocolli, come FTP, SIP, PPTP, TFTP e IKE ESP, stabiliscono sessioni dati secondarie o includono informazioni relative all’IP e alla porta nel proprio payload. Senza l’ALG, queste sessioni spesso falliscono quando attraversano dispositivi NAT o firewall rigorosi, poiché le connessioni dinamiche non vengono tradotte o consentite correttamente.
ALG opera secondo i seguenti principi:
- Interpretazione del traffico di controllo di protocolli applicativi specifici
- Modifica degli indirizzi IP e delle porte incorporati secondo necessità per il NAT traversal
- Creazione dinamica di regole firewall temporanee (pinholes) per consentire il traffico di ritorno legittimo
- Mantenere la consapevolezza della sessione per rimuovere le regole al termine delle sessioni
Esempio di utilizzo: FTP in modalità attiva
In modalità FTP attiva, vengono create due sessioni:
- Una sessione di controllo (ad esempio, porta 21) per gestire comandi come l'elenco delle directory o le azioni sui file
- Una sessione dati in cui il server avvia una connessione al client per trasferire i file
Senza ALG, i firewall o i dispositivi NAT non sono in grado di riconoscere o consentire la sessione dati in entrata, specialmente se il client risiede dietro un indirizzo IP privato. ALG ispeziona il canale di controllo, estrae le informazioni IP/porta necessarie, le riscrive in modo appropriato e apre un foro nel firewall o nel dispositivo NAT per consentire il corretto svolgimento della sessione.
Ottimizzazione del traffico dati
Sebbene beem utilizzi funzioni di sicurezza avanzate, garantisce comunque un'esperienza utente fluida e reattiva. Ciò è possibile grazie a uno screening intelligente del traffico: beem distingue tra i dati che richiedono un'ispezione e quelli già verificati come sicuri. Il traffico attendibile viene instradato direttamente a destinazione invece di essere nuovamente ispezionato, evitando così di utilizzare inutilmente le risorse del sistema. L'eliminazione di tali ridondanze ottimizza l'utilizzo della larghezza di banda di beemNet, offrendo così la migliore esperienza utente possibile.
Il processo di ottimizzazione riguarda tutti i servizi di proprietà di Swisscom (ad es. Voice over IP o lo streaming di contenuti tramite blue TV), nonché il traffico sicuro proveniente da terze parti affidabili (ad es. piattaforme di comunicazione o di intrattenimento). Tutta l’ottimizzazione si basa su una whitelist gestita da Swisscom, composta da indirizzi IP statici classificati come sicuri e non condivisi.
Ottimizzazione personalizzata
L'ottimizzazione del traffico dati è gestita attivamente da Swisscom. Su richiesta, Swisscom può definire regole di ottimizzazione personalizzate per singole aziende e organizzazioni. Questa funzione è disponibile esclusivamente per i dispositivi collegati a beemNet tramite l’app beem (agent-based). Tutti gli altri dispositivi (agentless) seguono le regole di ottimizzazione generali.
INFO
Il traffico ottimizzato non appare come dato registrato in Concerto (SASE Web Monitoring).
Integrazione rete di accesso
Integrazione con beem Office tramite l'opzione beemNet
L'integrazione di beem Office con beemNet è ottenuta tramite un'opzione beemNet specifica per il sito. Ciò consente a tutti i dispositivi presenti in quell'ufficio di essere protetti dal perimetro di sicurezza beemNet. Il router beem Office (ad es. Centro Business Router) stabilisce la connessione ai PoP beemNet, consentendo un accesso a Internet sicuro e conforme alle politiche aziendali per tutti i dispositivi collegati.
Integrazione con Smart Business Connect (senza BNS)
Le linee Smart Business Connect possono essere integrate in beemNet attivando un'opzione beemNet per la rispettiva connessione. L'integrazione attualmente supporta solo linee Smart Business Connect senza l'opzione Business Network Solution (BNS). Questa limitazione si applica alla fase iniziale di implementazione dell'integrazione di beemNet.
Integrazione con NATEL® go tramite l'opzione beemNet
Gli utenti mobili con un abbonamento NATEL® go possono essere integrati nell'ecosistema beemNet tramite l'attivazione di una licenza utente. Una volta collegato all'identità di un utente, il traffico viene protetto tramite l’app beem, garantendo comunicazioni crittografate e conformi alle politiche su qualsiasi rete (ad esempio Wi-Fi, mobile).
Integrazione con la rete mobile Swisscom tramite licenze utente Protect & Connect
Gli utenti che non dispongono di un abbonamento mobile aziendale possono essere integrati con una licenza Protect & Connect. Ciò garantisce loro l'accesso ai servizi beemNet su un dispositivo e include l'uso dell’app beem. La licenza Protect & Connect assicura che il traffico venga instradato attraverso il livello di sicurezza di Swisscom, applicando tutti i Security Level e le ispezioni.
Endpoint IP Address Cloaking
Con la funzione Endpoint IP Address Cloaking è possibile nascondere gli indirizzi IP pubblici dei propri dispositivi client e delle proprie sedi sui collegamenti di rete fissa protetti da beem. Con il cloaking attivato, gli indirizzi IP non sono visibili al di fuori della rete locale né su Internet. I soggetti esterni, come i proprietari di siti web, vedono solo un indirizzo IP pubblico generico. Ciò riduce la tracciabilità e la superficie di attacco e offre una migliore protezione contro attacchi mirati come il Denial-of-Service (DoS).
Endpoint IP Address Cloaking utilizza la tecnica Carrier-Grade Network Address Translation (CGNAT). Quando IP Address Cloaking è attivo, il traffico raggiunge Internet attraverso un pool di indirizzi IP pubblici condivisi di proprietà di beem (geolocalizzati in Svizzera) anziché attraverso il proprio indirizzo IP pubblico.
Cloaking per Security Edition
- Essential Edition (sempre attivo): IP Address Cloaking non può essere disattivato. Gli IP pubblici e gli IP WAN fissi non sono disponibili; il port forwarding non è possibile.
- Standard, Plus e Premium Edition (opzionale): è possibile disattivare IP Address Cloaking per utilizzare IP pubblici, compresi gli indirizzi IP WAN fissi.
Port forwarding
Quando Endpoint IP Address Cloaking è attivo, il port forwarding non è possibile, poiché non viene fornito alcun indirizzo IP pubblico. Per abilitare il port forwarding, occorre prima disattivare Endpoint IP Address Cloaking e poi configurare le regole di port forwarding.
1. Disattivare Endpoint IP Address Cloaking in My Swisscom Business.
Inventario → Azienda → Sede → selezionare la sede → Internet → IP Address Cloaking o Nascondi indirizzo IP (a seconda del proprio prodotto di rete fissa) → impostare l'interruttore su Pubblico.
2. Configurare un port forwarding sicuro con la guida alla configurazione dell'Edge Interceptor.
INFO
Endpoint IP Address Cloaking funziona solo con IPv4, poiché CGNAT non supporta IPv6.
Gestione unificata delle minacce
Sicurezza e-mail per SMTP, IMAP, MAPI e POP3
La sicurezza delle e-mail è garantita tramite un proxy che controlla i protocolli di posta elettronica quali SMTP, IMAP, POP3 e MAPI. L'ispezione comprende:
- Rilevamento di malware basato su firme
- Filtraggio di spam e phishing
- Scansione dei contenuti e degli allegati
- Blocco di mittenti e domini dannosi
Gli IP fissi sono necessari per la comunicazione da server a server. Questa funzione è disponibile a partire dalla Premium Security Edition e integra strategie più ampie di Data Loss Prevention (DLP).
Outbound Traffic
Accesso a Internet tramite beemNet
Tutto il traffico Internet in uscita viene instradato attraverso l'infrastruttura beemNet, applicando le politiche a livello DNS, IP e applicativo. Gli utenti beneficiano di servizi di filtraggio degli URL, Deep Packet Inspection (DPI), decrittografia TLS/SSL e servizi di reputazione delle minacce. Swisscom può applicare una limitazione della larghezza di banda per dispositivo o sito al fine di garantire livelli di protezione costanti su tutta la propria infrastruttura condivisa.
AVVISO
I servizi che richiedono IP pubblici (ad esempio, dynDNS) non sono compatibili con beemNet a causa del cloaking dell'IP.
Traffico in entrata (accesso ad applicazioni e reti private)
L'Edge Interceptor
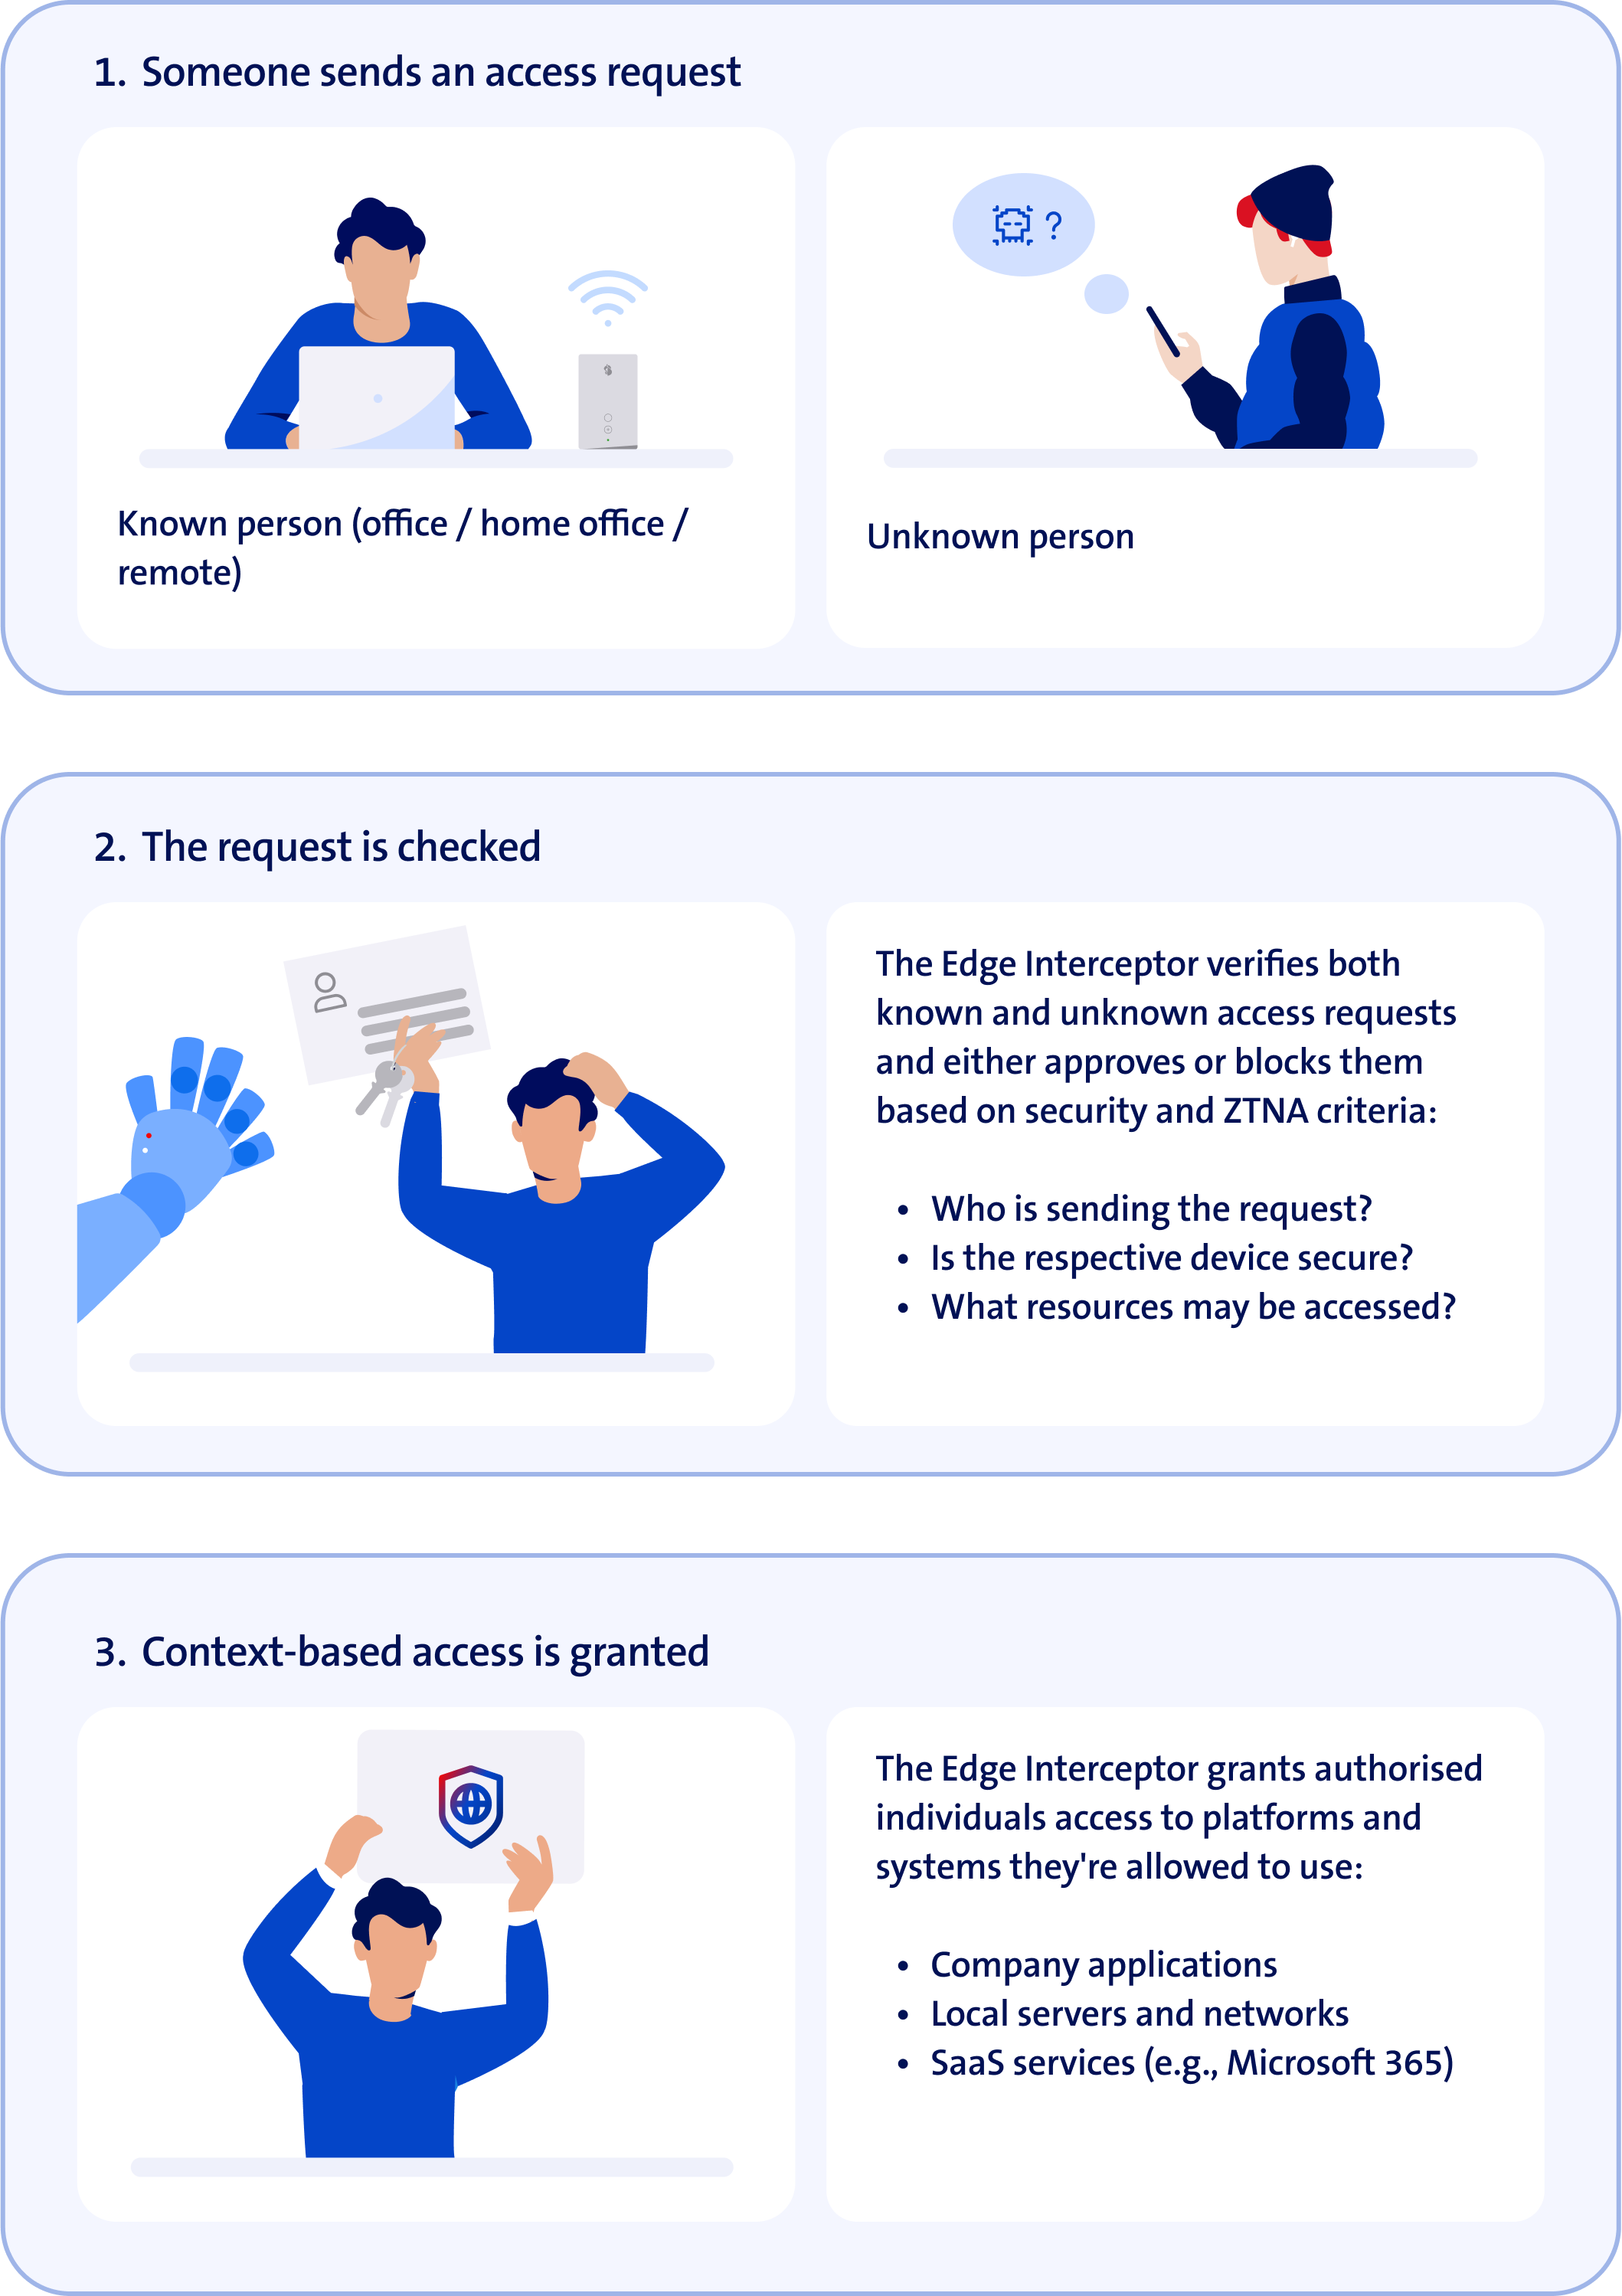
Tutto il traffico in entrata verso un ambiente protetto da beemNet viene negato per impostazione predefinita, il che tiene lontane le minacce informatiche. Tuttavia, ciò significa anche che l'accesso legittimo alle reti protette da beemNet viene bloccato, ad esempio se un dipendente lavora da casa e ha bisogno di accedere a un server aziendale protetto da beemNet.
Per consentire tale accesso, beem offre la funzione Edge Interceptor, che consente l'accesso sicuro alle reti, ai server e alle applicazioni aziendali basato su ZTNA. Intercetta il traffico di dati in entrata e, se consentito, lo instrada in modo sicuro attraverso beemNet fino alla destinazione corretta.
A differenza del port forwarding convenzionale, che comporta un rischio intrinseco per la sicurezza, l'Edge Interceptor funziona come un punto di accesso sicuro, applicando i criteri di sicurezza beemNet e ZTNA senza influire sulle impostazioni del firewall esistente.
Le seguenti guide forniscono istruzioni passo passo per configurare l'accesso sicuro ai server e alle applicazioni private protette da beemNet. Trovare la guida specifica del proprio prodotto e seguire la procedura di configurazione corrispondente.
Distinzione tra rete e fuori rete
Quando si configura Edge Interceptor, è importante distinguere tra connessioni On-Net e Off-Net, poiché ognuna di esse ha implicazioni diverse per il processo di configurazione. I termini On-Net e Off-Net si riferiscono al luogo in cui avviene il traffico di dati: il traffico On-Net rimane all'interno di beemNet, mentre il traffico Off-Net va oltre.
In rete
On-Net significa che un utente, un dispositivo o un'applicazione si connette dall'interno di beemNet utilizzando prodotti Swisscom come beem Office, Smart Business Connect o Protect & Connect. In questo caso, il traffico dati rimane completamente all'interno della dorsale sicura di Swisscom e non esce mai verso la rete Internet pubblica. È considerata una zona interna e sicura perché tutti gli utenti e i dispositivi sono verificati attraverso l'identità del prodotto beemNet.
Esempi in rete:
- Un ingegnere lavora presso una sede aziendale Smart Business Connect e accede a un server presso l'altra sede aziendale protetta.
- Un dipendente in viaggio accede a un'applicazione aziendale utilizzando il suo computer portatile mentre è online con una SIM Protect & Connect Mobile.
- Due filiali dell'azienda, entrambe dotate di beem Office, si inviano reciprocamente i file.
Fuori rete
L'accesso off-net, invece, viene avviato dall'esterno dell'ecosistema beemNet attraverso la rete Internet pubblica. In questo caso, l'Edge Interceptor agisce come un gateway protettivo, applicando regole di accesso basate su ZTNA prima di consentire l'accesso. Sebbene il traffico Off-Net percorra un percorso più rischioso attraverso la rete Internet pubblica, l'Edge Interceptor consente un traffico in entrata e un accesso esterno sicuro e controllato.
Esempi fuori rete:
- Un dipendente lavora in remoto sul Wi-Fi dell'hotel e utilizza l’app beem per accedere a un'applicazione aziendale.
- Un partner commerciale deve stabilire una connessione a un NAS aziendale protetto da beemNet dal proprio provider Internet.
- Il server cloud di un'azienda su AWS riceve traffico dai clienti online, le cui richieste vengono filtrate e inoltrate in modo sicuro in beemNet.
INFO
Per beem Office e Smart Business Connect, l'accesso alle applicazioni private è disponibile con le edizioni Standard, Plus e Premium di beem Security.
Per Enterprise Connect, l'accesso alle applicazioni private è disponibile con le edizioni Plus e Premium beem Security.
Ulteriori prodotti e opzioni di configurazione saranno introdotti man mano che le capacità di beemNet si amplieranno.
Guide alla configurazione del traffico in entrata
beem Office, Smart Business Connect ed Enterprise Connect XS
Guida alla configurazione On-Net
Questa guida spiega come configurare un accesso On-Net sicuro utilizzando un Centro Business Router e integrandolo con le politiche di sicurezza e ZTNA di Concerto. Poiché le connessioni On-Net operano interamente all'interno di beemNet, non sono necessarie VPN o tunnel. I sistemi protetti da beemNet sono accessibili attraverso indirizzi IP esposti in modo sicuro.
Le connessioni in entrata sollecitate e non sollecitate possono essere impostate utilizzando la stessa procedura (parte 2), ma ciascuna deve essere configurata separatamente.
- Aprire l'Admin Dashboard del Centro Business Router.
Spostarsi suRete→Inoltro porte. - Fare clic su «Aggiungi nuova regola».
- Selezionare un IP pubblico.
- Scegliere una porta.
- Scegliere l'IP LAN del sistema di destinazione.
- Per
Porta locale, scegliereStessa portaoDefinita in modo personalizzato. - Salvare la configurazione.
Aprire Concerto e andare su
Configurazione→Protezione in tempo reale→Protezione delle app private, quindi fare clic su Add + per avviare la procedura di configurazione.Passo 1
Applicazioni: Saltare questo passaggio.Passo 2 «Utenti e gruppi»:
- Per abilitare il traffico in entrata richiesto, selezionare User groups. Nelle opzioni di personalizzazione, selezionare
managed-profile-saml-oneidbe scegliere il Gruppo di utenti per il quale si desidera abilitare il traffico in entrata. - Per abilitare il traffico in entrata non richiesto, selezionare User device groups e scegliere l’opzione
VSIA_VSPA-Default.
- Per abilitare il traffico in entrata richiesto, selezionare User groups. Nelle opzioni di personalizzazione, selezionare
Passo 3
Posizione del punto finale: Saltare questo passaggio.Passo 4
Posizioni geografiche: Saltare questo passaggio.Passo 5
Livello di rete 3-4: Aprire la schedaIndirizzo di destinazionee fare clic su Add Adress Group. Inserire l'indirizzo IP pubblico fisso del Centro Business Router (compresa la sottorete, ad esempio ".xx/32") e definire un nome e un tag.Passaggio 6
Applicazione delle misure di sicurezza: Selezionare Consenti.Passo 7
Revisione e distribuzione: Controllare e salvare le configurazioni.
Una volta completata la procedura di configurazione e tornati alla pagina Private App Protection, assicurarsi di cliccare su Publish per completare la configurazione.
Configurazione Off-Net
L'accesso Off-Net viene stabilito impostando tunnel VPN site-to-site per tutti i gateway beemNet. L'infrastruttura beemNet è costituita da quattro Point of Presence (PoP) ridondanti dal punto di vista geografico in Svizzera, ciascuno dotato di un meccanismo di failover automatico. Il risultato è un totale di otto gateway - quattro attivi e quattro in standby - che devono essere tutti collegati attraverso tunnel sicuri per garantire una connettività e una ridondanza ottimali.
Questo processo è complesso e al momento non può essere eseguito tramite un'interfaccia semplice e intuitiva. Per questo motivo, la invitiamo a contattare Swisscom se ha bisogno di configurare connessioni Off-Net. Una volta impostate, può gestire le politiche di sicurezza e di zero-trust della sua azienda in Concerto come di consueto.
Enterprise Connect Central Internet
Questa guida spiega come impostare l'accesso sicuro utilizzando Enterprise Connect Dashboard e Concerto. Questo avviene creando un collegamento VPN in uscita per stabilire un percorso di rete sicuro, configurando il port forwarding per instradare il traffico in entrata da un IP pubblico al server interno corretto e applicando i criteri di sicurezza e ZTNA di Concerto per consentire il traffico e l'accesso in entrata.
Gli accessi per il traffico sollecitato e non sollecitato possono essere configurati utilizzando lo stesso processo (parte 3), ma ciascuno deve essere impostato separatamente.
- Aprire Enterprise Connect Dashboard e navigare in
Servizi di rete→Impostazioni. - Cercare il riquadro
beeme assicurarsi che lo stato siaOn. - Spostarsi in
Sicurezzae fare clic sul riquadroCollegamenti in uscita. - Fare clic su + per generare un collegamento in uscita specifico per la VPN. Accettare questa configurazione facendo clic sul segno di spunta, quindi salvare.
- Andare alla cassa in alto a destra e inviare le proprie configurazioni.
- Aprire Enterprise Connect Dashboard e navigare in
Network Services→Security. - Fare clic sul riquadro
S-SPAT-Linkse poi su + per aggiungere una nuova regola:- Inserire un nome e il proprio IP pubblico.
- Scegliere Sorgente VPN.
- Inserire l'indirizzo IP privato del server di destinazione.
- Scegliere il protocollo (TCP/UDP).
- Configurare le «Porte di destinazione di origine».
- Configurare le «Porte di destinazione tradotte».
- Confermare con il segno di spunta e andare alla cassa in alto a destra per inviare le proprie configurazioni.
Aprire Concerto e andare su
Configurazione→Protezione in tempo reale→Protezione delle app private, quindi fare clic su Add + per avviare la procedura di configurazione.Passo 1
Applicazioni: Saltare questo passaggio.Passo 2 «Utenti e gruppi»:
- Per abilitare il traffico in entrata richiesto, selezionare User groups. Nelle opzioni di personalizzazione, selezionare
managed-profile-saml-oneidbe scegliere il Gruppo di utenti per il quale si desidera abilitare il traffico in entrata. - Per abilitare il traffico in entrata non richiesto, selezionare User device groups e scegliere l’opzione
VSIA_VSPA-Default.
- Per abilitare il traffico in entrata richiesto, selezionare User groups. Nelle opzioni di personalizzazione, selezionare
Passo 3
Posizione del punto finale: Saltare questo passaggio.Passo 4
Posizioni geografiche: Saltare questo passaggio.Passaggio 5
Livello di rete 3-4: Aprire la schedaIndirizzo di destinazionee fare clic su Add Adress Group. Inserire l'indirizzo IP del collegamento VPN in uscita configurato nella parte 1.Passaggio 6
Applicazione delle misure di sicurezza: Selezionare Consenti.Passo 7
Revisione e distribuzione: Controllare e salvare le configurazioni.
Una volta completata la procedura di configurazione e tornati alla pagina Private App Protection, assicurarsi di cliccare su Publish per completare la configurazione.