Überwachung des beemNet-Datenverkehrs
Wenn Sie über das beemNet mit dem Internet verbunden sind, wird Ihr Datenverkehr aktiv überwacht, um Sie vor Online-Gefahren wie Phishing, Malware und anderen Cybergefahren zu schützen. beem kombiniert eine intelligente Analyse des Datenverkehrs mit der Anonymisierung von Identitäten und bietet so allen Benutzern einen starken Schutz, der die Privatsphäre respektiert.
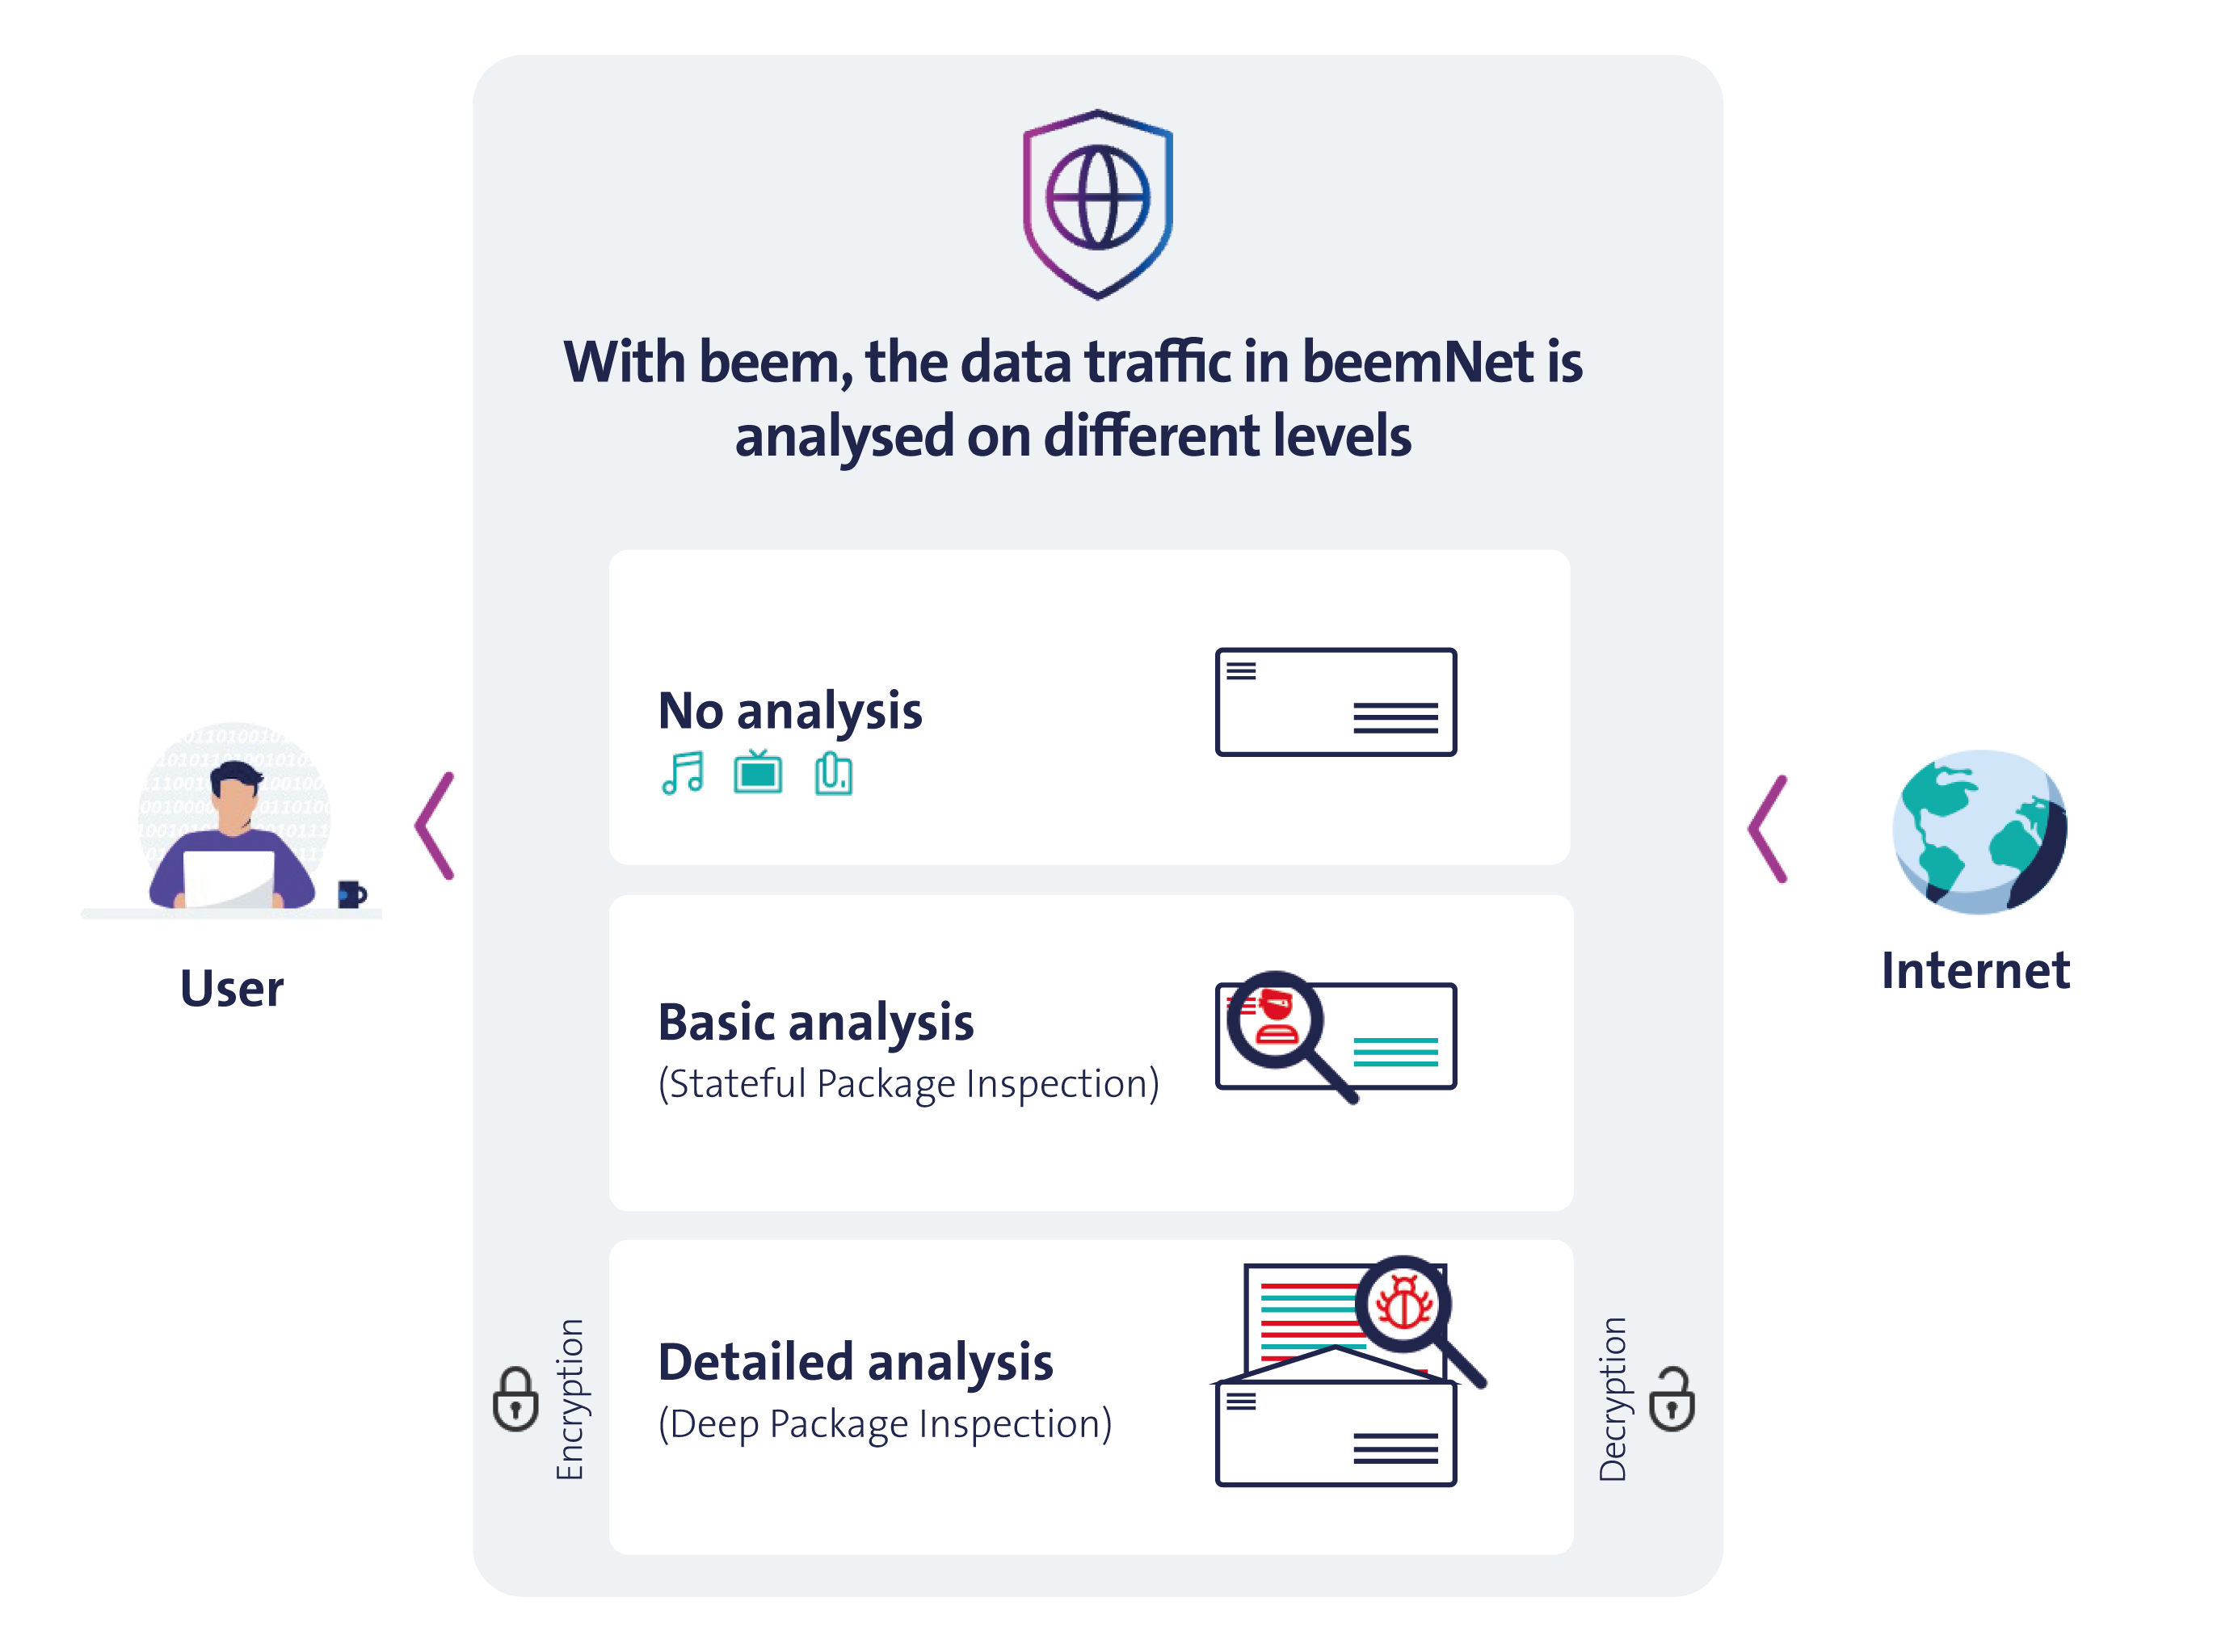
Wie beem Ihren Datenverkehr behandelt, hängt von dessen Herkunft und vom Security Level ab, das Ihr beem-Administrator konfiguriert hat. Stellen Sie sich zur Veranschaulichung vor, Ihr Datenverkehr sei ein Brief, den Sie mit der Post erhalten:
Keine Analyse
Wenn Sie einen Brief von jemandem erhalten, dem Sie vertrauen, müssen Sie ihn nicht prüfen. So funktioniert die Optimierung des Datenverkehrs: beem überprüft die vertrauenswürdige Quelle und stellt Ihnen den Brief direkt zu.
beem unterscheidet zwischen Daten, die geprüft werden müssen, und sicheren Daten – etwa von Swisscom-eigenen Diensten und von vertrauenswürdigen Quellen wie Microsoft Teams, Google Maps und Spotify. Das vermeidet unnötige Prüfungen des Datenverkehrs, entlastet die Bandbreite des beemNet erheblich und sorgt so für ein reibungsloses und reaktionsschnelles Benutzererlebnis.
Grundlegende Analyse
Die Stateful Packet Inspection (SPI) bildet die Grundlage jeder Prüfung des Datenverkehrs. Stellen Sie sich vor, Sie untersuchen die Aussenseite eines Briefs: beem prüft Absender, Empfänger und die Art des Umschlags. Wirkt etwas verdächtig, wird der Brief blockiert.
Im Internet bedeutet das: Die beem App prüft Elemente wie Website-Adressen, Protokolle und Zertifikate. Ist eine Website als schädlich bekannt, etwa eine Phishing-Website, wird der Zugriff automatisch blockiert, um den Benutzer zu schützen.
Detaillierte Analyse
Mit der Deep Packet Inspection (DPI) wird der Datenverkehr eingehend analysiert. Ihr beem-Administrator kann sie zusätzlich zur SPI einsetzen (ab beem Security Level 2). Dann wird nicht nur die Aussenseite des Briefs geprüft (SPI), sondern der Brief auch geöffnet und sein Inhalt untersucht. Ist der Inhalt schädlich, wird der Brief blockiert.
Damit DPI funktioniert, muss auf dem Gerät mit der beem App eine vertrauenswürdige Root Certificate Authority (Root CA) installiert sein. Dieses Zertifikat ermöglicht es, verschlüsselten Datenverkehr – etwa HTTPS-Websites oder Daten mobiler Apps – zu prüfen. Die Root CA für beem (Swisscom beemNet Root CA) wird direkt von Swisscom ausgestellt und signiert und von der beem App automatisch auf Ihrem Gerät installiert.
TIPP
Prüfen Sie bei der Verwendung der beem App auf dem Startbildschirm, ob sowohl Schutz als auch Verschlüsselung aktiv sind (grün). Das zeigt an, dass ein aktiver VPN-Tunnel zum beemNet hergestellt wurde, der für die DPI erforderlich ist.
Privatsphäre
Swisscom nimmt Ihre Privatsphäre sehr ernst. Die gesamte Analyse des Datenverkehrs erfolgt automatisch durch Maschinen und vollständig in der Schweiz. Niemand – weder Mitarbeitende von Swisscom noch Partner oder die beem-Administratoren Ihres Unternehmens – kann die Inhalte Ihrer Daten einsehen.
INFO
Viele vertrauenswürdige Apps in der Schweiz – z. B. TWINT, SBB und verschiedene Mobile-Banking-Apps – setzen erweiterte Sicherheitsmassnahmen ein, um Ihre Daten zu schützen. Versucht jemand, die Verbindung abzufangen, kann er die Informationen so weder entschlüsseln noch lesen. beem respektiert diese Schutzmassnahmen vollständig. Deshalb wird in solchen Fällen nur die grundlegende Analyse (SPI) angewendet.