Monitoraggio del traffico beemNet
Quando è connesso a Internet tramite beemNet, il suo traffico dati viene monitorato attivamente per proteggerla da pericoli online come phishing, malware e altre minacce informatiche. beem combina un’analisi intelligente del traffico con l’anonimizzazione dell’identità, garantendo a tutti gli utenti una protezione efficace e rispettosa della privacy.
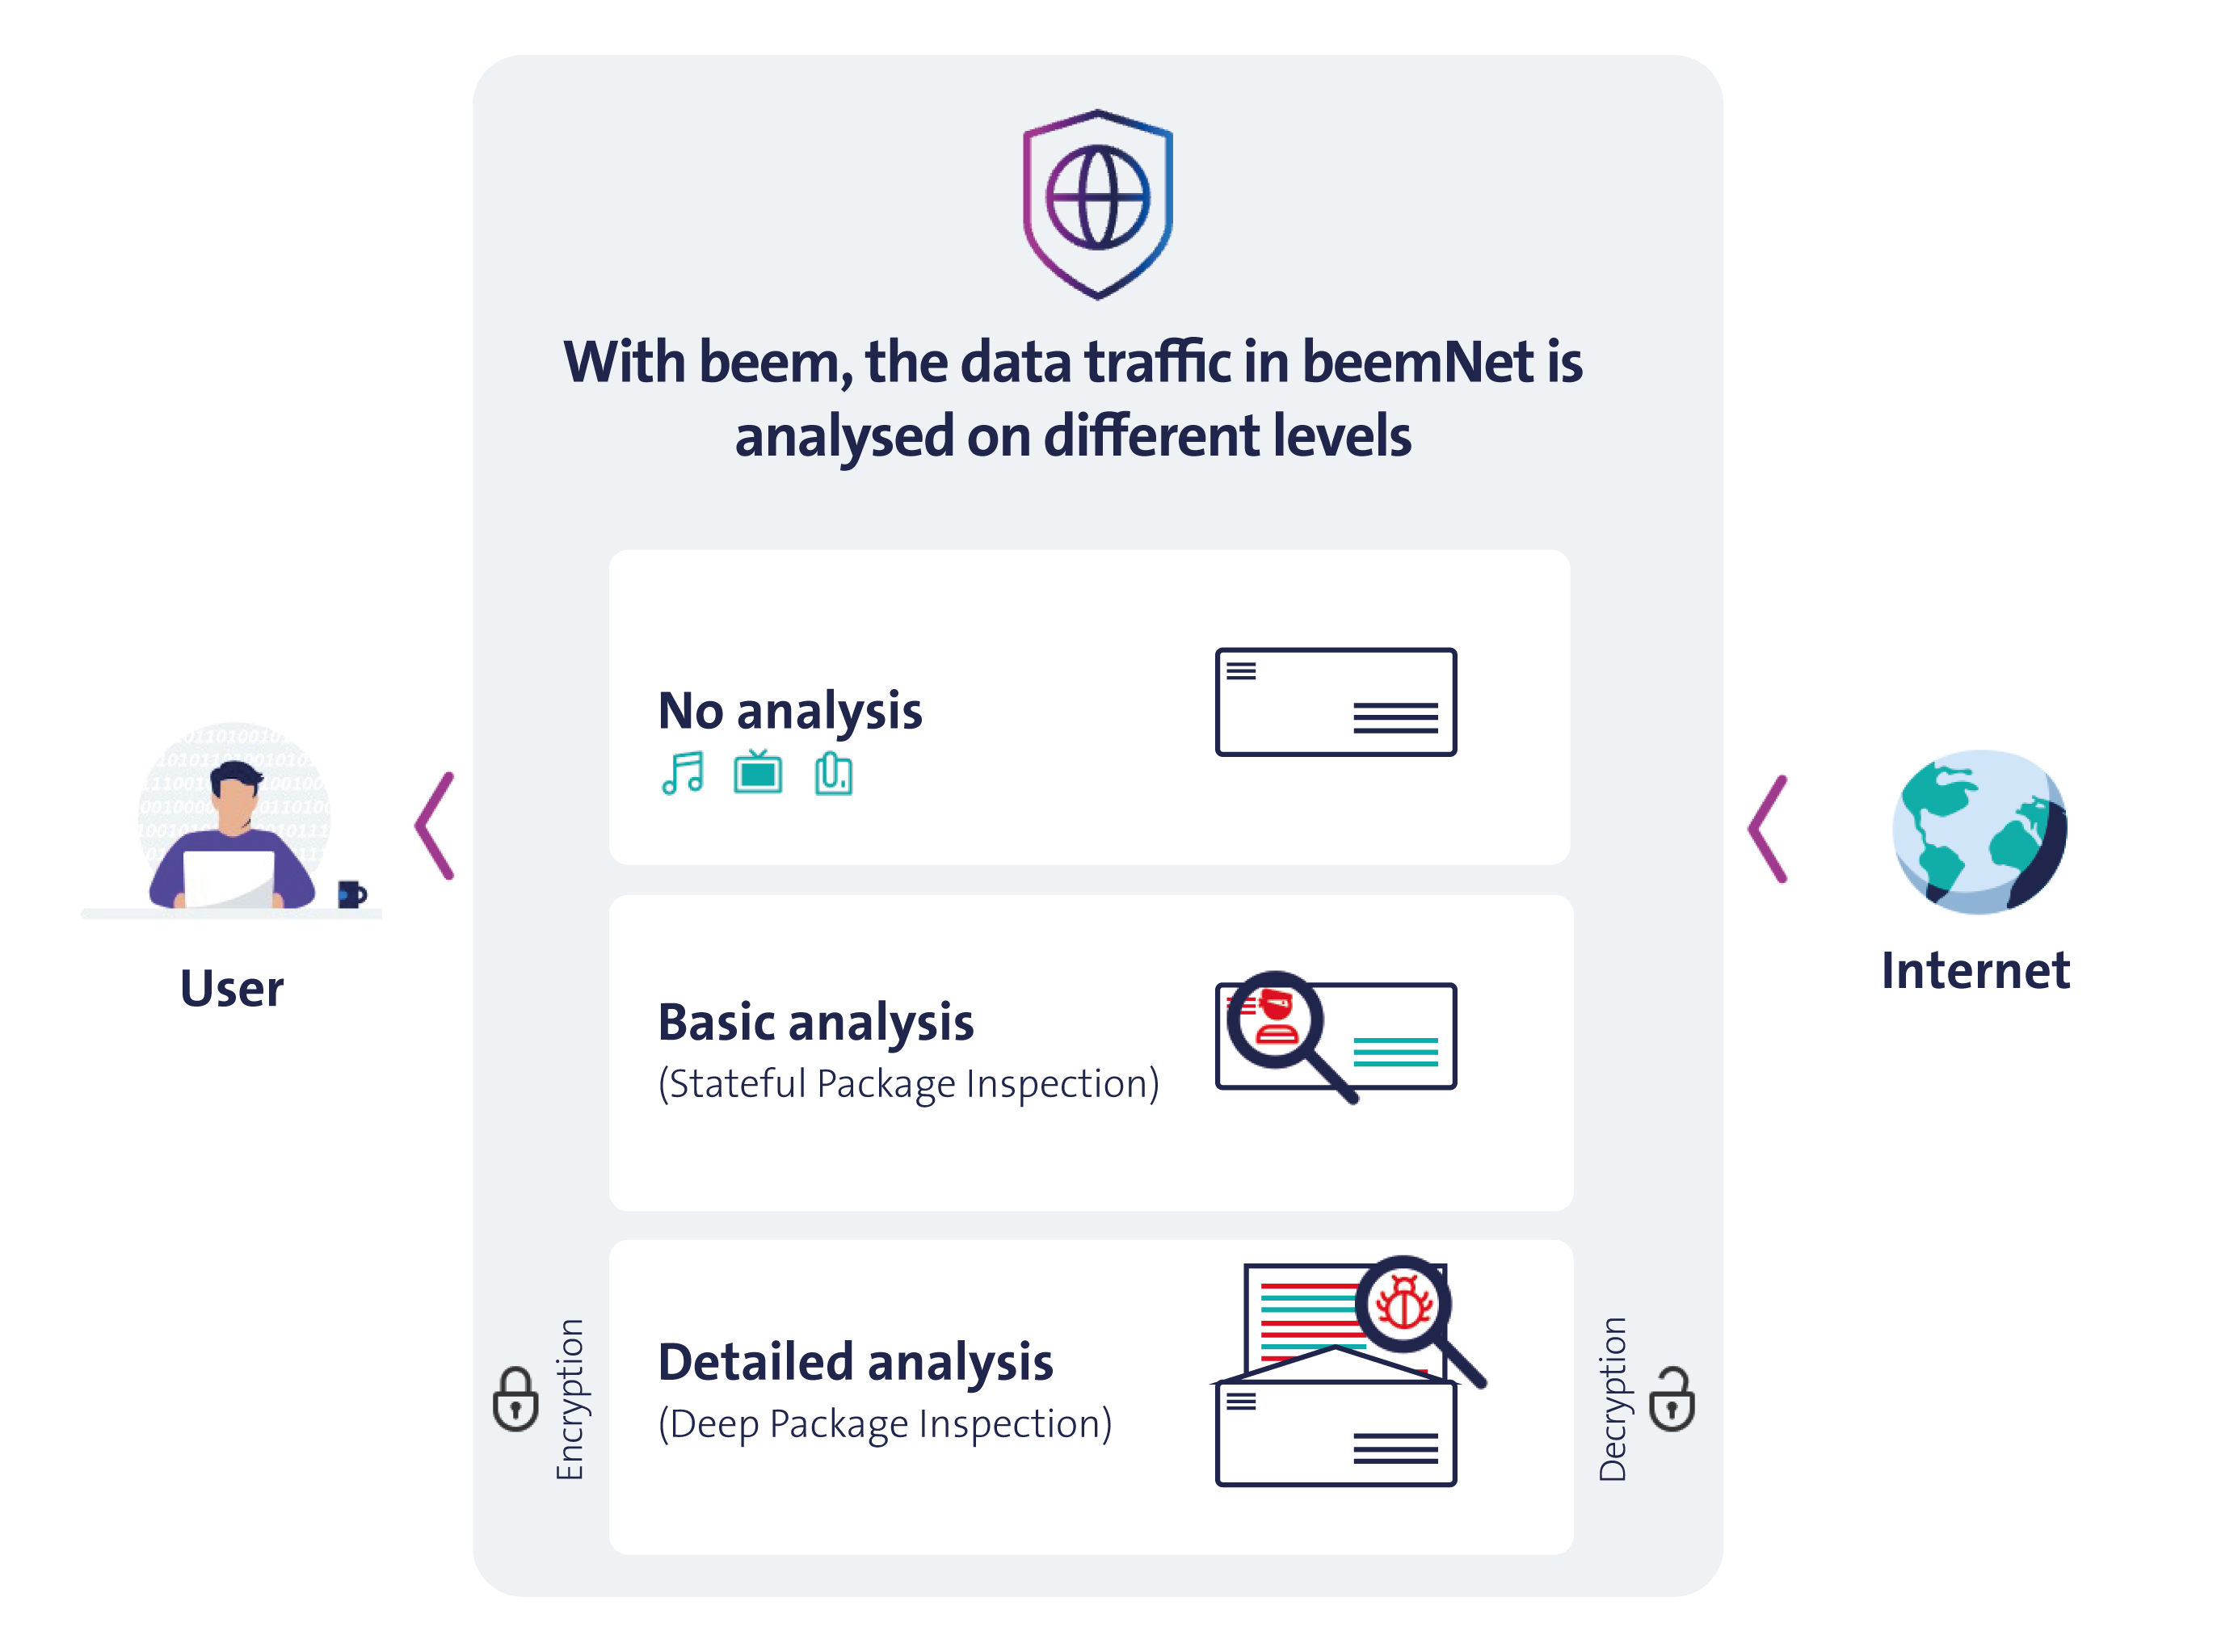
beem gestisce il suo traffico dati in modi diversi, a seconda dell’origine del traffico e del Security Level configurato dal suo amministratore beem. Per spiegare come funziona, immagini che il suo traffico dati sia come una lettera che riceve per posta:
Nessuna analisi
Se riceve una lettera da una persona di cui si fida, non ha bisogno di controllarla. È così che funziona l’Ottimizzazione del traffico dati: beem verifica la fonte affidabile e le consegna direttamente la lettera.
beem sa distinguere tra i dati che devono essere controllati e i dati sicuri, come quelli dei servizi di proprietà di Swisscom e di fonti affidabili come Microsoft Teams, Google Maps e Spotify. In questo modo si evitano controlli superflui del traffico dati, liberando gran parte della larghezza di banda di beemNet e consentendo così un’esperienza utente fluida e reattiva.
Analisi di base
La Stateful Packet Inspection (SPI) costituisce la base di qualsiasi controllo del traffico dati. È come esaminare l’esterno di una lettera: beem verifica il mittente, il destinatario e il tipo di busta. Se qualcosa sembra sospetto, la lettera viene bloccata.
Applicato a Internet, ciò significa che l’app beem controlla elementi come indirizzi di siti web, protocolli e certificati. Se un sito web è noto per essere dannoso, ad esempio un sito di phishing, l’accesso viene bloccato automaticamente per proteggere l’utente.
Analisi dettagliata
La Deep Packet Inspection (DPI) consente un’analisi approfondita del traffico dati e può essere utilizzata dal suo amministratore beem in aggiunta alla SPI (a partire dal beem Security Level 2). In questo caso non ci si limita a controllare l’esterno della lettera (SPI), ma la si apre anche per esaminarne il contenuto. Se il contenuto è dannoso, la lettera viene bloccata.
Affinché la DPI funzioni, sul dispositivo su cui è in esecuzione l’app beem deve essere installata una Root Certificate Authority (Root CA) affidabile. Questo certificato consente di controllare il traffico dati crittografato, come i siti web HTTPS o i dati delle app mobili. La Root CA per beem (Swisscom beemNet Root CA) viene emessa e firmata direttamente da Swisscom e installata automaticamente sul suo dispositivo dall’app beem.
SUGGERIMENTO
Quando si utilizza l’app beem, verificare nella schermata iniziale che sia la Protezione sia la Crittografia siano attive (verde). Ciò indica che è stato stabilito un tunnel VPN attivo verso beemNet, necessario per il funzionamento della DPI.
Privacy
Swisscom prende molto sul serio la sua privacy. Tutte le analisi del traffico dati vengono eseguite automaticamente da macchine e avvengono interamente in Svizzera. Nessuno, né i collaboratori di Swisscom, né i partner, né gli amministratori beem della sua azienda, può vedere il contenuto dei suoi dati.
INFO
Molte app affidabili in Svizzera, ad es. TWINT, FFS e diverse app di mobile banking, adottano misure di sicurezza avanzate per proteggere i suoi dati. In questo modo, se qualcuno tenta di intercettare la connessione, non sarà in grado né di decrittografare né di leggere le informazioni. beem rispetta pienamente queste protezioni; per questo motivo, in questi casi viene applicata solo l’analisi di base (SPI).