Surveillance du trafic beemNet
Lorsque vous êtes connecté à Internet via beemNet, votre trafic de données est surveillé activement afin de vous protéger contre les dangers en ligne tels que le phishing, les logiciels malveillants et d’autres cybermenaces. beem combine une analyse intelligente du trafic avec l’anonymisation des identités, ce qui garantit à tous les utilisateurs une protection solide et respectueuse de la vie privée.
beem traite votre trafic de données de différentes manières, selon son origine et le Security Level configuré par votre administrateur beem. Pour illustrer ce fonctionnement, imaginez que votre trafic de données est une lettre que vous recevez par la poste:
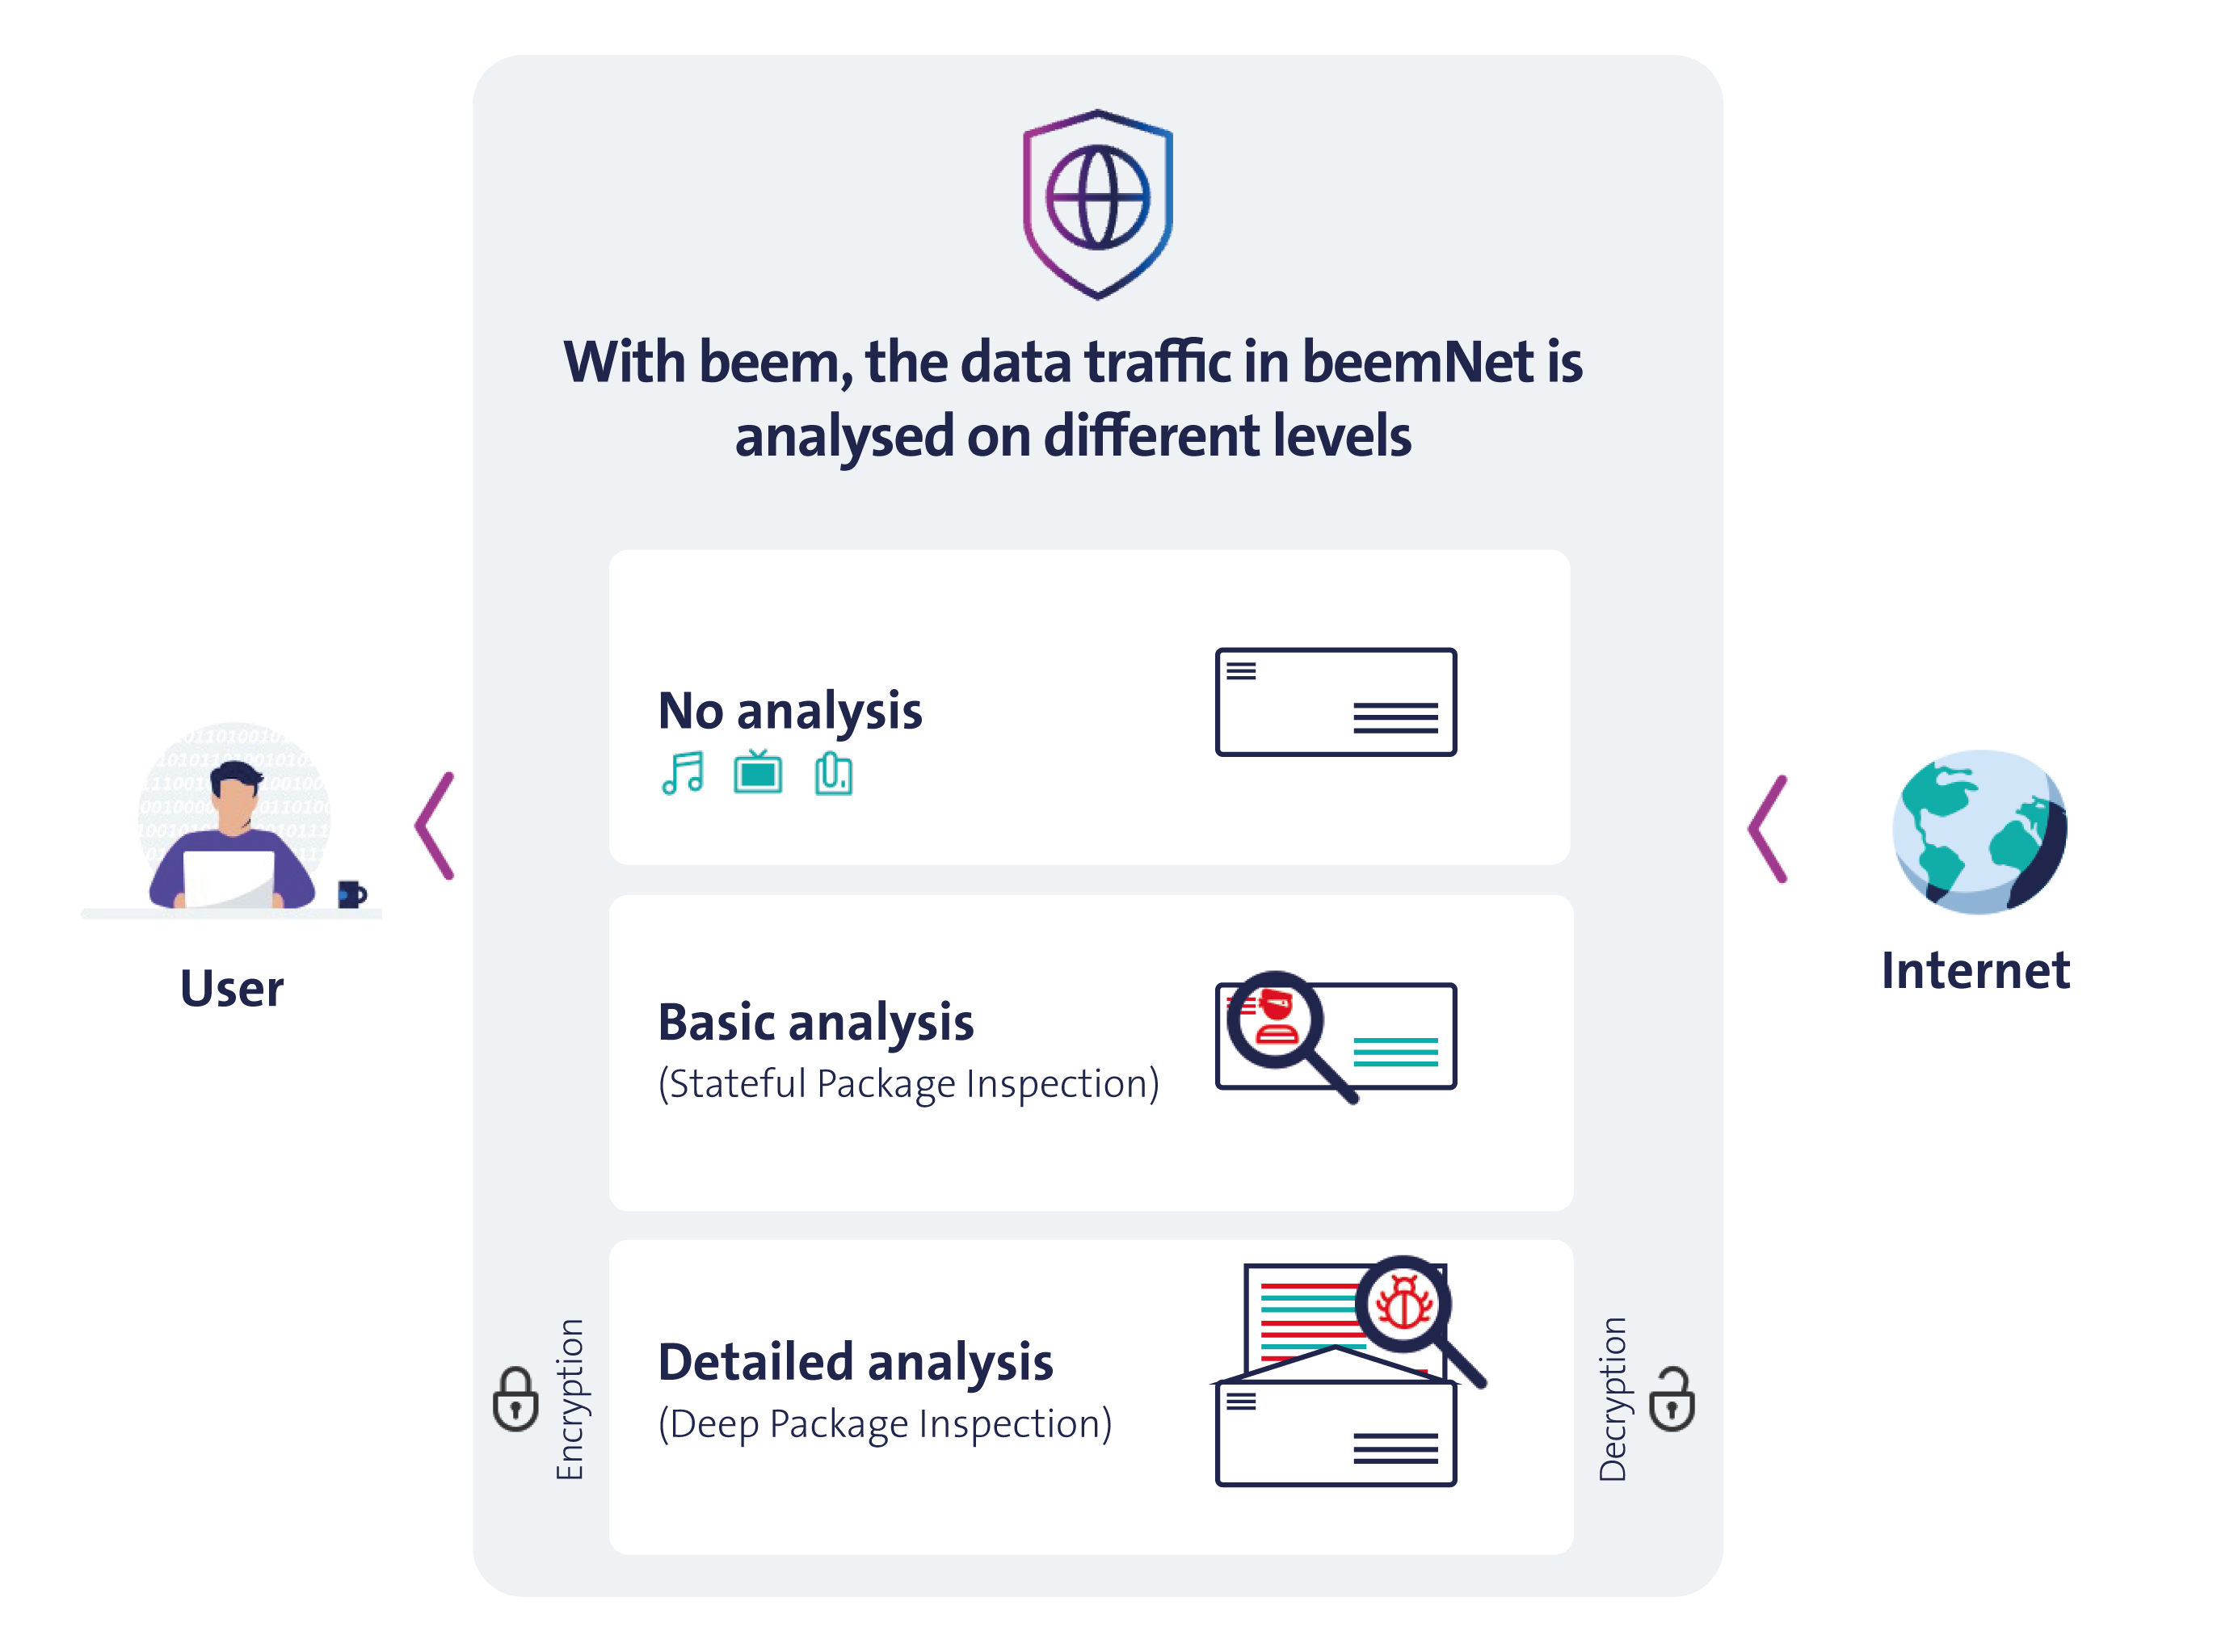
Aucune analyse
Si vous recevez une lettre d’une personne de confiance, vous n’avez pas besoin de l’inspecter. C’est ainsi que fonctionne l’Optimisation du trafic de données: beem vérifie la source de confiance, puis vous remet directement la lettre.
beem sait distinguer les données qui doivent être inspectées des données sûres, comme celles des services appartenant à Swisscom et de sources de confiance telles que Microsoft Teams, Google Maps et Spotify. Cela évite des inspections inutiles du trafic de données, libère une grande partie de la bande passante de beemNet et permet ainsi une expérience utilisateur fluide et réactive.
Analyse de base
La Stateful Packet Inspection (SPI) constitue la base de toute inspection du trafic de données. Imaginez que vous examinez l’extérieur d’une lettre: beem vérifie l’expéditeur, le destinataire et le type d’enveloppe. Si quelque chose semble suspect, la lettre est bloquée.
Sur Internet, cela signifie que l’appli beem inspecte des éléments tels que les adresses de sites web, les protocoles et les certificats. Si un site web est connu pour être malveillant, comme un site de phishing, l’accès est automatiquement bloqué pour protéger l’utilisateur.
Analyse détaillée
La Deep Packet Inspection (DPI) permet une analyse approfondie du trafic de données. Votre administrateur beem peut l’utiliser en complément de la SPI (à partir du beem Security Level 2). Dans ce cas, on ne se contente pas de vérifier l’extérieur de la lettre (SPI): on l’ouvre aussi pour en examiner le contenu. Si le contenu est malveillant, la lettre est bloquée.
Pour que la DPI fonctionne, une Root Certificate Authority (Root CA) de confiance doit être installée sur l’appareil qui exécute l’appli beem. Ce certificat permet d’inspecter le trafic de données chiffré, comme les sites web HTTPS ou les données des applications mobiles. La Root CA pour beem (Swisscom beemNet Root CA) est émise et signée directement par Swisscom et installée automatiquement sur votre appareil par l’appli beem.
CONSEIL
Lorsque vous utilisez l’appli beem, vérifiez sur l’écran d’accueil que la Protection et le Chiffrement sont tous deux activés (vert). Cela indique qu’un tunnel VPN actif vers beemNet a été établi, ce qui est nécessaire au fonctionnement de la DPI.
Confidentialité
Swisscom prend votre vie privée très au sérieux. Toutes les analyses du trafic de données sont effectuées automatiquement par des machines, entièrement en Suisse. Personne, ni les collaborateurs de Swisscom, ni ses partenaires, ni même les administrateurs beem de votre entreprise, ne peut voir le contenu de vos données.
INFO
De nombreuses applis de confiance en Suisse, p. ex. TWINT, CFF et diverses applis de mobile banking, mettent en œuvre des mesures de sécurité avancées pour protéger vos données. Ainsi, si quelqu’un tente d’intercepter la connexion, il ne pourra ni déchiffrer ni lire les informations. beem respecte pleinement ces protections, c’est pourquoi seule l’analyse de base (SPI) est appliquée dans ces cas.